セキュリティ パ・リーグ5球団でメールアドレス流出、千葉ロッテは公式サイト侵入でも流出。アララ経由1万3,711件と、サイト側メール1万1,875件・ニックネーム3万7,070件 パシフィックリーグマーケティング(PLM)は2026年11月6日、球団公式サイト関連の2つの流出を公表。メール配信サービス「アララメッセージ」経由で5球団計1万3,711件のメールアドレスが流出し、別に千葉ロッテマリーンズの公式サイトへの侵入でメールアドレス1万1,875件とニックネーム3万7,070件を含むファイルがダウンロードされていた
まず初めに
「球団からのお知らせ」は、ファンにとって警戒心の最も働きにくいメールの一つである。そこへ本物のメールアドレスの名簿が出回ったとなれば、偽のお知らせを作る側にとっては出来合いの下書きが手に入ったようなものだ。今回の対象はメールアドレスとニックネームだけで、名前も決済情報も出ていない。けれど「軽い情報だけだから軽い被害」という計算は、フィッシング の現場では成り立たない。
※個人の感想です
何が起きたのか――2つの経路
PLMは、パ・リーグ6球団の共同出資会社で、球団公式サイトの運営を担っています。同社の2026年11月6日の発表によると、流出は性質の異なる2つの経路で起きていました。
経路1:アララメッセージ経由、5球団で1万3,711件
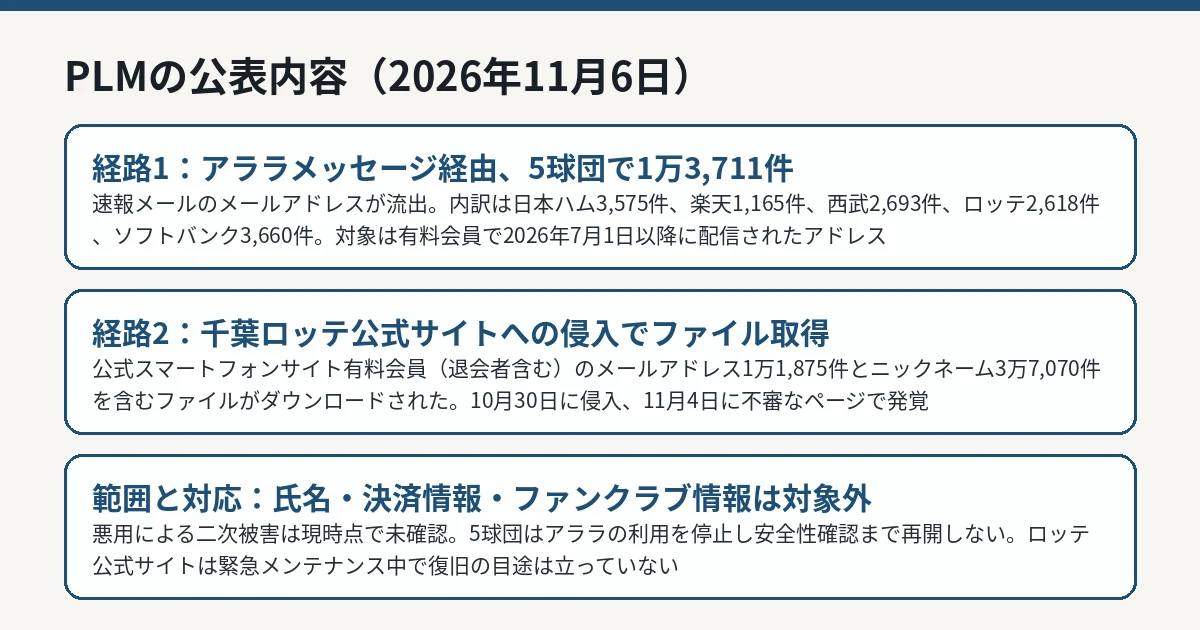
パ・リーグ5球団(北海道日本ハムファイターズ、東北楽天ゴールデンイーグルス、埼玉西武ライオンズ、千葉ロッテマリーンズ、福岡ソフトバンクホークス)が試合速報メールの配信に使っていた、メール配信サービス「アララメッセージ」が第三者からの不正アクセスを受け、登録者のメールアドレスが流出しました。球団別の件数は、日本ハム3,575件、楽天1,165件、西武2,693件、ロッテ2,618件、ソフトバンク3,660件で、合計1万3,711件です。対象は、球団公式サイトの有料会員でメール配信を希望し、2026年7月1日以降に対象サービスからメールが配信されたアドレスです。オリックス・バファローズは同サービスを使っていないため、対象外です。
経緯は、10月28日にアララ社から不正アクセス発生の一報(この時点ではパ・リーグ球団の情報漏えいは確認されていないとの報告)、11月2日に球団顧客のメールアドレス流出の報告(どの球団かは不明)、11月5日に5球団分1万3,711件の流出の報告、という段階を踏んでいます。アララ側の事案そのものの経緯は、アララ メッセージの正本記事 で整理しています。
経路2:千葉ロッテの公式サイトへの侵入
もう1つは、アララとは別の、球団公式サイトそのものへの侵入です。11月4日、千葉ロッテマリーンズの球団公式サイトの管理システム内に、身に覚えのないページが作成されていることが分かりました。PLMの調査で、10月30日に第三者による不正アクセスがあり、メールアドレスとニックネームを含むファイルがダウンロードされていたことが確認され、11月6日に流出が判明しました。
対象は、公式スマートフォンサイトの有料会員登録者(退会者を含みます)で、メールアドレス1万1,875件、登録ニックネーム3万7,070件です。ニックネームの件数がメールアドレスより多いのは、登録の単位が異なるためとみられますが、その理由は発表では説明されていません。
PLMの2026年11月6日付発表に基づく図解です。 IT Post編集部 現在の対応
アララ経由の流出について、5球団はアララ社のメール配信サービスの利用を停止しました。アララ社のセキュリティ上の安全性が確認できるまで、メール配信は再開しないとしています。あわせて、アララ社と連携した調査と、関係当局への報告を進めるとしています。
ロッテの公式サイトについては、検知後に緊急メンテナンスを実施し、外部の専門調査機関と連携して詳細な調査と脆弱性への対応を進めています。現時点で、球団公式サイトの復旧の目途は立っていません。こちらも関係当局への報告を進めるとしています。
問い合わせ窓口は球団ごとに設けられており、千葉ロッテマリーンズはメール(info@marines.co.jp)と電話(0120-510-808)で受け付けています。PLMは、不審なメールや心当たりのないメールを受信した場合は、本文のURLをクリックしたり、添付ファイルをダウンロードしたり、個人情報を入力したりしないよう呼びかけています。
利用者が確認すること
対象になり得るのは、5球団の速報メールに登録していた人と、ロッテ公式スマートフォンサイトの有料会員(退会者を含みます)です。発表の段階では、対象者への個別連絡の方法は示されておらず、自分が対象かどうかは登録していたサービスと時期で判断する形になります。
実務上の注意は1点です。今後、球団やPLMを名乗るメールが届いても、本文のリンクからログインや個人情報の入力をしないでください。流出したのがメールアドレスとニックネームである以上、想定される悪用は「本物らしい文面のフィッシング」です。ニックネームで呼びかけてくるメールほど、本物らしく見えます。確認が必要な場合は、メールではなく公式アプリや公式サイトを自分で開いて確認してください。
IT Postの見方
IT Postでは、今回の発表は「2つの事件を1つの発表に束ねた」点に注意して読むべきだと考えます。経路1は、委託先の大規模な事案の一部であり、球団側の責任は委託先の選定と管理の範囲にあります。一方、経路2は自ら運営する公式サイトの管理システムへの侵入で、こちらは運営主体そのものの防御の話です。同じ「メールアドレス流出」という言葉で並んでいますが、責任の所在も、再発防止の中身も別物です。続報では、この2つを分けて説明されるかどうかが論点になります。
もう一つの論点は時間です。ロッテ側の侵入は10月30日に起き、発覚は11月4日の「身に覚えのないページ」でした。侵入そのものを検知したのではなく、残されていた痕跡を見つけた形です。アララ側も、球団分の流出確定まで10月28日から11月5日までを要しています。どちらの経路も、「入られた瞬間」ではなく「調べ終わった後」に事実が固まっています。件数の内訳まで含めて初回発表で示した点は評価できますが、検知の遅れという共通の弱点は、数字の陰に隠れがちです。
今後どうなりそうか
今後の確認点は、ロッテ公式サイト側の侵入経路と脆弱性の内容、サイトの復旧時期、対象者への個別案内の有無、そしてアララ側の調査進展に伴う件数の変動です。特に経路2は、ファイルのダウンロードが確認された侵入であり、メールアドレスとニックネーム以外に触れられていないことの根拠が、続報でどこまで示されるかが焦点になります。
IT Postでは、新しい公式情報が確認できれば続報として整理します。