30秒で分かる結論
パスワードは、使い回しや漏洩によって「いつか破られるもの」として扱うのが現実的です。
二段階認証を設定しておくと、パスワードが盗まれても、それだけではログインされません。設定は数分で終わります。まずメール、次にネット銀行とSNSの順で有効にしてください。
パスワードが漏れても不正ログインを防げるのが二段階認証。仕組みと、いま設定すべきサービスの順番はこれだ。
パスワードは、使い回しや漏洩によって「いつか破られるもの」として扱うのが現実的です。
二段階認証を設定しておくと、パスワードが盗まれても、それだけではログインされません。設定は数分で終わります。まずメール、次にネット銀行とSNSの順で有効にしてください。
結論から言う。パスワード1個であらゆるサービスを守ろうとするな。それは家の鍵を1本だけ作って、玄関にも金庫にも車にも使い回すようなものだ。1本盗まれたら、全部開く。二段階認証は、鍵をもう1本増やす話ではない。盗まれた鍵だけでは開かない錠に替える話だ。※個人の感想です
パスワードの漏洩は、利用者の不注意だけで起きるわけではありません。利用しているサービス側から流出することもあります。
流出したパスワードは一覧としてまとめられ、他のサービスで同じ組み合わせを機械的に試す攻撃に使われます。同じパスワードを複数のサービスで使い回していると、1か所の流出がすべてに波及します。攻撃者にとって、この「使い回しを狙って総当たりする」手口は、人間が一つずつ攻撃するよりもはるかに効率がよく、無数のアカウントに対して自動で試し続けられます。
メールアカウントは、他のサービスのパスワード再設定の窓口になっています。
つまり、メールを乗っ取られると、そこから連鎖的に他のサービスも乗っ取られます。二段階認証を最初にかけるべきなのがメールなのは、このためです。メール一つを守ることは、そこにぶら下がる何十ものサービスを同時に守ることと同じ意味を持ちます。
二段階認証を設定していない状態では、次のことが起こり得ます。
いずれも、パスワード1つが破られただけで到達されてしまいます。特にSNSの乗っ取りは、被害が自分だけで終わりません。乗っ取られたアカウントから知人へ送られる詐欺メッセージは、「よく知っている相手からのメッセージ」という理由だけで警戒心を通り抜けてしまいます。
サービスによって名称は違いますが、たどる場所はほぼ共通です。
手順4を飛ばすと、スマートフォンを失くしたときに自分もログインできなくなります。ここだけは省略しないでください。設定自体は、慣れれば1サービスあたり数分で終わります。「時間がないから後で」を理由に先延ばしにする価値はありません。
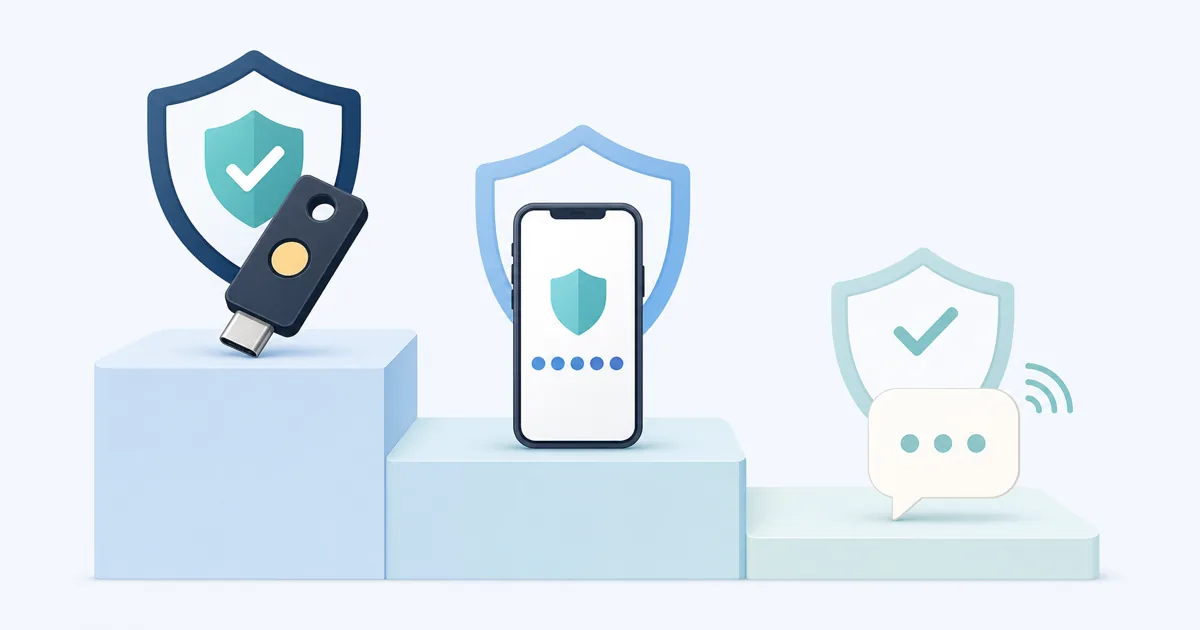
方式によって安全性が違います。安全な順に並べると次のようになります。
ただし、SMSであっても、設定していない状態よりははるかに安全です。難しく考えて先延ばしにするより、まずSMSで有効にしてしまうほうが実害を減らせます。完璧な方式を選ぼうとして結局何も設定しない、が一番よくある失敗です。
二段階認証が広まらない一番の理由は、危険性が伝わっていないからではなく、単純に一手間増えるのが面倒だからです。この面倒さを減らす方法はいくつかあります。
多くのサービスは、「この端末は信頼する」と登録しておくと、次回以降は同じ端末からのログインでコード入力を省略できます。自分のスマホやパソコンなど、日常的に使う端末だけを信頼済みにしておけば、毎回コードを打つ必要はありません。また、複数のサービスの認証コードを1つの認証アプリにまとめておけば、SMSを待つより速く、アプリを開くだけでコードを確認できます。最初の設定さえ済ませてしまえば、日々の手間はほとんど増えません。「毎回コードを打つのが面倒」を理由に設定自体を諦めるのは、最初の一手間だけを見て、後の安心を手放しているのと同じです。
個人のメールやSNSだけでなく、勤務先や学校が発行したアカウントも二段階認証の対象として意識してください。仕事用のメールやクラウドストレージが乗っ取られると、被害は自分だけでなく、所属する組織全体に広がります。組織によっては認証方法があらかじめ決まっている場合もあるため、個人の判断で設定を変える前に、情報システム部門の案内を確認するのが安全です。
パスワードそのものを使わないパスキーへの移行が、主要サービスで進んでいます。
当面はパスワードと二段階認証の併用が続くと考えられますが、対応サービスではパスキーを登録しておくと、より安全で入力の手間も減ります。二段階認証を今整えておくことは、この先パスキーへ移行する場合の土台にもなります。
回復用コードは、スマートフォンを紛失したり故障したりしたときに、自分のアカウントへ戻ってくるための唯一の手段になります。スマートフォンの中だけに保存すると、その端末自体を失ったときに使えなくなるため、意味がありません。紙に印刷して自宅の安全な場所に保管する、あるいはパスワード管理ツールのような別の場所に記録するなど、スマートフォンとは物理的に別の経路で保管してください。保管場所を家族と共有しておくかどうかは、家庭の事情に応じて判断する部分です。「あとで整理する」は、この作業に関しては一番危険な先延ばしです。
IT Postでは、二段階認証は「余裕があればやること」ではなく、メールについては必須の設定だと考えます。理由は単純で、被害が本人だけにとどまらないからです。乗っ取られたアカウントは、知人へ詐欺を送る踏み台に変わります。「自分は大した情報を持っていないから狙われない」という言い訳は、この手口の前では意味を持ちません。攻撃は人を選んで行われるのではなく、機械的に総当たりされるだけだからです。数分の設定を惜しんで、あとで何時間もかけて後始末をする羽目になるのは、割に合わない取引です。※個人の感想です
フィッシングで口座番号とパスワードが盗まれ、不正な取引が確認された。公式が示した相談窓口・パスキー設定・ログイン経路の3点を、公表文のまま整理する
さくらインターネットが公表した第三報。侵入は2023年4月から2026年3月まで続き、対象は「さくらのレンタルサーバ」951アカウントと販売管理システム最大136万563アカウントに拡大した。原因と再発防止策を整理した
トレジャー・ファクトリー子会社カインドオルのECサイトが不正アクセスを受け、最大13万6464人分の個人情報が漏えいした可能性。従業員がフィッシングメールに引っかかった経緯と、二段階認証の不備を確かめた
NTTスマートコネクトが8月31日にフォレンジック調査の完了を報告。不審ファイルの設置は確認されたが顧客情報の漏えい・改ざんの痕跡はなし。9月中旬の復旧環境提供へ向けた二択と、利用者が今すべきことを整理した