セキュリティ 「セキュリティ理解度チェック」のJNSAに不正アクセス、最大1万5,128件が漏えいの可能性。対象は管理者情報とハッシュ化パスワード 日本ネットワークセキュリティ協会(JNSA)は2026年11月6日、「情報セキュリティ理解度チェックサービス」への不正アクセスで、利用者情報が最大1万5,128件漏えいした可能性があると第一報を公表。対象項目と、利用者・管理者が取るべき確認を整理した
まず初めに
セキュリティの理解度を測る側が、測られる側になった。教える立場の団体ほど「自分たちは大丈夫」という前提で運用しがちだが、侵入者は肩書きを選ばない。今回の対象には受講者の点数ではなく、管理者の氏名とメールアドレス、そしてハッシュ化されたパスワードが並んだ。テストの成績表ではなく、名簿と鍵の写しが外に出たかもしれない、という話である。
※個人の感想です
何が起きたのか
JNSAは2026年11月6日、「不正アクセスによる『情報セキュリティ理解度チェックサービス』からの利用者個人情報漏えいの恐れに関するお知らせ(第一報)」を公表しました。
同協会によると、2026年11月4日に、運営する情報セキュリティ理解度チェックサービスにおいて第三者による不正アクセスを受けたことを確認しました。その後の調査で、不正アクセスは2026年10月30日夜ごろから行われた可能性があることが判明しています。詳細な侵入経路と影響範囲は、引き続き調査中です。
このサービスは、企業や団体の管理者が社員・職員を登録し、情報セキュリティに関する問題を受講させる仕組みです。管理者は受講状況や得点、分野別の正解率などを確認でき、組織全体の理解度の把握に使えます。管理者以外の受講者は、個人名を使わず「受講者ID」などで管理することもできます。そのため、今回の対象に全受講者の実名が含まれるとは限りません。第一報で列挙された対象項目にも、受講結果や点数そのものは含まれていません。
漏えいした可能性がある情報
第一報で、漏えいした可能性があるとされた情報は次の6つです。
管理者氏名
管理者企業名
管理者メールアドレス
組織所在地、従業員数、業種
利用ユーザ数
利用者のID/パスワード(パスワードはハッシュ化されています)
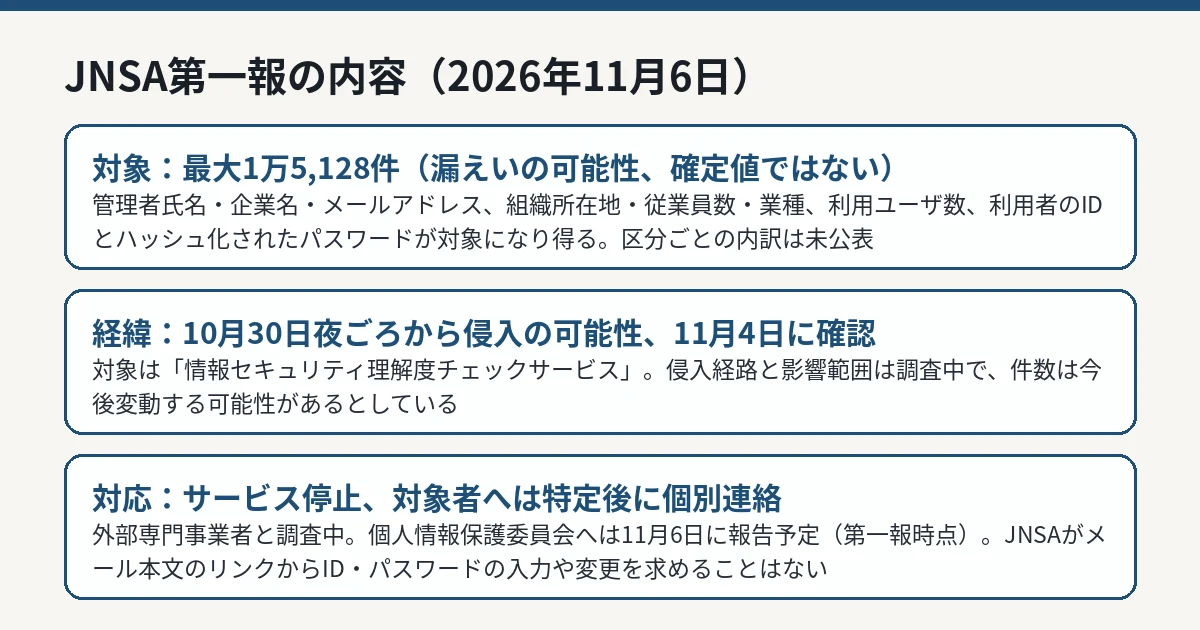
対象者は最大1万5,128件と見込まれています。ただし、情報の区分ごとの内訳件数は示されておらず、1万5,128件すべてに氏名やパスワードが含まれる、という読み方はできません。対象件数や影響範囲は今後の調査で変動する可能性がある、と同協会はしています。
JNSAの2026年11月6日付第一報に基づく図解です。件数は漏えいの可能性の最大値です。 IT Post編集部 パスワードについては「ハッシュ化されている」と明記されています。ハッシュ化とは、パスワードを一定の計算処理で別の値に変換して保存する方法で、元の文字列をそのまま保存する平文保存とは異なります。ただし、ハッシュ化されていれば安全という意味ではなく、推測しやすいパスワードや、他のサービスと同じパスワードの使い回しがある場合は、別途の注意が必要です。今回使われていたハッシュ方式は公表されていません。
JNSAの対応
発覚後、JNSAは被害拡大の防止のため対象サービスを停止しました。外部の専門事業者の協力のもと、原因の究明と影響範囲の特定を進めています。漏えいの可能性が確認された利用者には、対象者の特定が完了次第、個別に連絡する予定です。
また、本件については2026年11月6日に個人情報保護委員会へ報告する予定であることも、第一報に記載されています。これは公表時点では「報告予定」の段階であり、報告が完了したという発表ではありません。
同協会は、メールアドレス等の情報が漏えいした場合、同協会や関係機関になりすましたメールが送信される可能性があるとして、不審なメールのリンクや添付ファイルを開かないよう呼びかけています。あわせて、同協会がメール本文中でURLリンクを示してIDやパスワードの入力・変更を求めることはない、と明記しています。問い合わせ先は同協会(sec@jnsa.org)です。
利用者と管理者が確認すること
このサービスを職場で利用していた場合、管理者と受講者で確認すべき点が異なります。
管理者は、自組織の管理者アカウントと登録した受講者IDの範囲を確認してください。同じパスワードを社内の別システムや業務用メールでも使っている場合は、そちらを優先して変更し、多要素認証が設定できるサービスでは設定しておくことが有効です。
受講者を含む利用者一般には、JNSAや勤務先を名乗るメールへの注意が必要です。「理解度チェックの再開手続き」などを装ってIDとパスワードの入力を求めるメールが来ても、本文のリンクからは操作せず、公式サイトや社内の正規の窓口で確認してください。パスワードの使い回しをやめる基本は、初期パスワードと使い回しを見直すガイド でも整理しています。
なお、自分が対象かどうかは、第一報の段階では利用者側から照合する手段が示されていません。対象者の特定と個別連絡を待つ形になるため、連絡が届くまでの間も、登録したメールアドレス宛ての不審なメールには注意してください。対象でないことが分からない期間が、そのまま警戒すべき期間になります。
IT Postの見方
IT Postでは、今回の第一報は「件数の大きさ」より「対象の組み合わせ」で読むべきだと考えます。管理者の氏名・企業名・メールアドレスがそろえば、実在の研修担当者を装ったメールはかなり作りやすくなります。そこに組織の所在地や従業員数、業種まで付けば、文面の精度はさらに上がります。1万5,128件という数字自体は近年の大規模事案に比べれば小さいものの、セキュリティ教育の文脈で届くメールは警戒されにくい、という点で厄介です。
一方で、第一報の書き方自体は抑制が効いています。可能性の段階であること、内訳が未確定であること、個人情報保護委員会への報告が「予定」であることまで含めて、確定していないものを確定したように書いていません。残る論点は、侵入経路と、ハッシュ化の方式を含む認証情報 の扱い、そして対象者の特定にどれだけ時間がかかるかです。続報でこの3点が示されるかどうかが、評価の分かれ目になります。
今後どうなりそうか
今後の確認点は、侵入経路の特定、対象件数と情報区分ごとの内訳の確定、対象者への個別連絡の実施時期、そしてサービスの再開条件です。件数や範囲は調査の進展で変動する可能性が明記されており、数字が動くこと自体は不自然ではありません。
IT Postでは、新しい公式情報が確認できれば、本記事を更新します。