セキュリティ Barracuda ESGの認証回避とコマンド注入、実悪用を確認。連鎖で無認証のままroot取得、CISAの期限は11月13日 Barracudaは2026年11月9日の勧告更新で、Email Security Gatewayなどの脆弱性CVE-2026-116606(認証回避、CVSS 9.3)とCVE-2026-111560(コマンド注入、CVSS 8.6)の悪用を少数の組織で確認したと公表。米CISAは11月10日に両件をKEVへ追加し、連邦機関への対応期限を11月13日に設定した。対象製品とパッチを整理する
まず初めに
メールを守るための門番の機械が、門番自身の鍵穴から開けられていた。しかも鍵は2本立てで、1本目は「ログイン不要」に後から格上げ(格下げ?)され、2本目は管理者の権限で最も強いrootとして命令を実行する。発表から1週間で、悪用の確認まで進んだ。対象は企業のメール出入口そのものだ。ここが開くと、届くメール全部と、その先の内側のネットワークが視界に入る。深刻な話なので、ふざけている場合ではないのだが、言っておく。この種の機器は「置いたら終わり」ではない。門番にも点検が要る。
※個人の感想です
何が起きたのか
Barracuda Networksは2026年11月2日、「Pre-Authentication Authorization Bypass and Command Injection Vulnerabilities in Certain Barracuda Products」と題するセキュリティ勧告を公表し、2件の脆弱性へのパッチを公開しました。
その後の更新は2段階あります。11月5日の更新では、CVE-2026-116606の「認証の要否」の欄が「必要(管理者アクセス)」から「不要(管理画面へのアクセスは必要)」へ変更されました。つまり、ログイン認証は不要で、管理画面に到達できれば悪用できる、というのが同社の現在の説明です。
そして11月9日21時(米東部時間)の更新で、同社は「少数の組織に影響する悪用活動を確認した」と追記しました。攻撃の手口の詳細、攻撃者、被害を受けた組織名や件数は公表されていません。
日付
出来事
2026年11月2日
Barracudaが勧告とパッチを公表(CVE-2026-116606、CVE-2026-111560)
2026年11月5日
勧告を更新し、CVE-2026-116606は認証不要(管理画面への到達は必要)と訂正
2026年11月9日21時(米東部時間)
勧告を更新し、少数の組織への悪用を確認したと公表
2026年11月10日
米CISAが両件をKEVカタログへ追加(連邦機関の対応期限は11月13日)
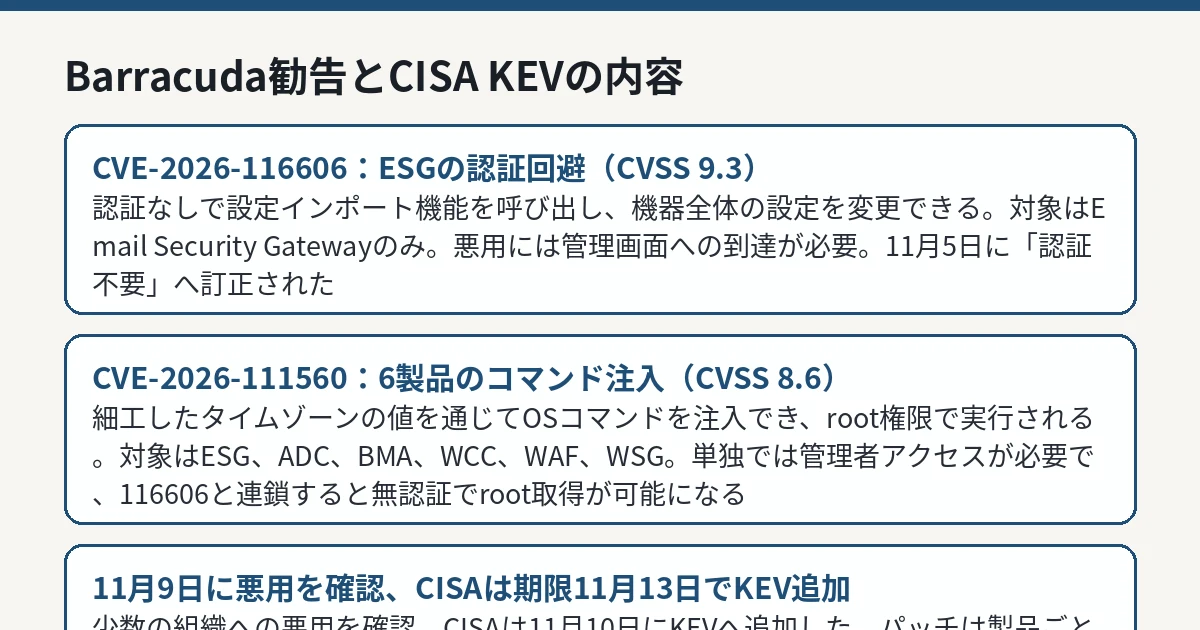
認証回避とコマンド注入の連鎖、対象製品とKEVの期限を整理した図解 IT Post編集部 2件の脆弱性の中身
2件は役割が分かれており、組み合わせることで初めて「無認証でroot」が成立します。
CVE
種類と深刻度
対象製品
内容
CVE-2026-116606
認証前の認可回避(Barracudaの深刻度はHigh、CVSS 9.3)
Email Security Gateway(ESG)のみ
認証されていない遠隔の攻撃者が、設定インポート機能を呼び出し、細工した互換性のあるバックアップアーカイブを復元することで、機器全体の設定を不正に変更できる(CISA KEVの説明、CWE-288)
CVE-2026-111560
OSコマンド注入(同High、CVSS 8.6)
ESG、Load Balancer ADC、Message Archiver(BMA)、WAF Control Center(WCC)、Web Application Firewall(WAF)、Web Security Gateway(WSG)
認証された管理者が、細工したタイムゾーンの値を通じてOSコマンドを注入でき、その後の処理でroot権限として実行される(CISA KEVの説明、CWE-78)。単独では管理者アクセスが必要
Barracudaは、2件を組み合わせて悪用すると、認証の制御を回避して機器のrootアクセスを取得できる、と説明しています。連鎖が成立するのは、両方の脆弱性の影響を受けるESGだけです。他の5製品はコマンド注入のみが対象で、管理者アクセスが前提となります。
悪用の共通の前提は、攻撃者が対象製品の管理画面(Admin UI)に到達できることです。同社は、管理画面がインターネットから公開されていない組織は、この攻撃経路への露出が小さいとし、管理画面へのアクセスを信頼できる内部ネットワークに制限し、適切なネットワークアクセス制御を使うよう勧めています。
CISAの対応――期限は11月13日、侵害調査も要求
米CISAは2026年11月10日、両件をKEV(悪用が確認された脆弱性)カタログへ追加しました。連邦機関への対応期限は11月13日で、ランサムウェアへの利用は「不明(Unknown)」とされています。
あわせてCISAは、BOD 26-04に基づく対応と、フォレンジック・トリアージ(侵害の痕跡調査)の実施を求めています。これは、パッチを当てて終わりではなく、適用前にすでに侵入されていなかったかを確認する求めです。GPUStackの事案 と同様に、悪用が先に確認された脆弱性では、修正と調査の両方が必要になります。
対象製品とパッチ
Barracudaは製品ごとにパッチを用意しています(パッチIDはBleepingComputerが掲載したBarracudaのパッチ一覧に基づく)。
製品
対象のCVE
パッチ
Email Security Gateway(ESG)
両方
BNSF-40425(ファームウェア9.4.017以降)、BNSF-40430(9.4.017未満)
Load Balancer ADC
CVE-2026-111560
BNADC-16586
Message Archiver(BMA)
CVE-2026-111560
BNMA-32468
WAF Control Center(WCC)
CVE-2026-111560
BNWF-60060
Web Application Firewall(WAF)
CVE-2026-111560
BNADC-16586
Web Security Gateway(WSG)
CVE-2026-111560
BNYF-24789
同社は、パッチが自動適用されていない場合は適切なパッチをできるだけ早く手動で適用すること、自動パッチを無効にしている場合は自動で受け取る設定に戻すことを勧めています。あわせて、システムが最新のファームウェアで動作していることの確認も求めています。
管理者が今すぐ確認すべきことは、次の3点です。
自組織の対象製品にパッチが適用済みか(自動適用の有無を含む)を確かめる
管理画面がインターネットへ公開されていないかを確認し、公開されている場合は内部ネットワークからのみに制限する
パッチ適用で終わらせず、設定の不正な変更など侵入の痕跡がないかを調べる
IT Postの見方
IT Postでは、今回の件で最も引っかかるのは、11月5日の「認証不要」への訂正だと考えます。最初の勧告は「管理者アクセスが必要」と読める内容で、これなら優先度を一段下げて様子を見る管理者がいても不思議ではありません。ところが実際は、管理画面に届きさえすれば認証なしで設定を書き換えられる問題だった。優先順位の判断材料である「認証の要否」が、公表の3日後に静かに反転していたことになります。悪用の確認が11月9日に出た以上、この3日間の読み違いは、そのまま露出期間の差になりかねません。
もうひとつは、ESGという製品の位置です。メールの入口に立つ機器は、止めれば業務が止まり、開ければ組織の通信が丸見えになる。だからこそ、こうした機器の管理画面をインターネットに晒す運用は、それ自体が設計ミスとして扱うべきです。パッチの適用と公開範囲の見直しは、どちらか一方では足りません。CISAが期限を3日後の11月13日に切ったのは、その緊急度を物語っています。
※個人の感想です
今後どうなりそうか
Barracudaは、悪用の詳細や被害組織を公表していません。今後の確認点は、被害範囲の公表、攻撃の手口(侵入後に何が行われたか)の開示、そして各組織での侵害調査の結果です。ESGは過去にも標的になったことがある製品であり、今回も「パッチを当てたか」だけでなく「当てる前に侵入されていなかったか」が問われます。
IT Postでは、続報が公表された場合は本記事を更新します。