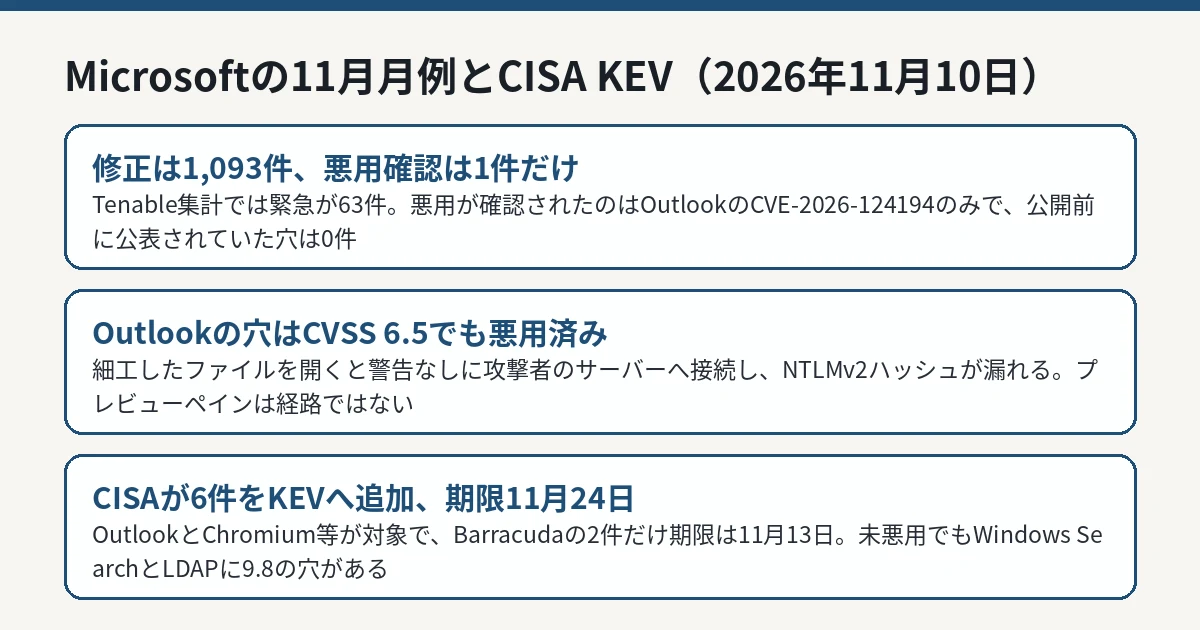
セキュリティ Microsoftの11月月例は修正1,093件、悪用確認はOutlookの1件だけ。その1件はCVSS 6.5の「中程度」で、警告なしにログイン情報が漏れる穴だった Microsoftは2026年11月10日、11月の月例セキュリティ更新を公開。Tenableの集計では修正は1,093件(うち緊急63件)で、悪用が確認されたのはOutlookのなりすまし脆弱性CVE-2026-124194(CVSS 6.5)の1件のみだった。米CISAは同日、この穴を含む6件をKEVへ追加し、連邦機関への対応期限を11月24日に設定。優先すべき修正を整理する
まず初めに
修正1,093件という数字に目が行きがちだが、今月の主役は件数ではない。「中程度、6.5点」という地味な札を付けた1件だけが、実際に悪用されていた。深刻度の点数で並べ替えて上から潰す運用をしている組織ほど、この手の穴は順番待ちの列の後ろに残る。点数は影響の大きさの物差しであって、「今使われているか」の物差しではない。今月はその違いが、そのまま教材になった。深刻な話なので茶化しは最小限にするが、言っておく。札の色で油断するな、である。
※個人の感想です
悪用確認はOutlookの1件――CVE-2026-124194
Microsoftが「Exploitation Detected(悪用を検知)」としたのは、CVE-2026-124194の1件です。修正公開前に公表されていた脆弱性は、今月は0件だったと各社は伝えています。
この脆弱性は、Microsoft Office Outlookのなりすましの問題と分類されています。攻撃者が細工したメッセージファイルを用意し、利用者に開かせると、Outlookは通常表示されるはずの外部コンテンツに関する警告を出さないまま、攻撃者が管理するネットワーク先へ接続します。その接続で、利用者のNTLMv2ハッシュが漏れ、攻撃者はそれを使って本人として認証できてしまう、というのがMicrosoftの説明として各社が伝えています。プレビューペインは攻撃経路ではありません。
対象は、Microsoft 365 Apps for Enterprise、Office LTSC 2021、Office LTSC 2024です。修正済みのビルドは、LTSC 2024が16.0.17932.21140、LTSC 2021が16.0.14334.21048とされています。発見者は「nono」という名で活動する研究者とBenoît Sevens氏で、Microsoftの案内では、この研究者がAnthropicのClaudeを使って発見した旨も記されているとTenableは伝えています。
修正1,093件と悪用確認済みのOutlookの脆弱性、KEVの期限を整理した図解 IT Post編集部 CISAは同じ日に6件をKEVへ追加、期限は11月24日
米CISAは2026年11月10日、悪用の証拠があるとして6件の脆弱性をKEVカタログへ追加しました。内訳には、本稿のOutlook(CVE-2026-124194)とGoogle Chromiumの解放済みメモリー使用(Use-After-Free、CVE-2026-125350)のほか、Barracuda製品の2件 (期限は11月13日)、Cisco BroadWorksのXXE(CVE-2026-20320)、Openwave Messaging Webtop Media Transcoderの問題(CVE-2026-111793)が含まれます。Barracudaの2件を除く4件について、連邦機関への対応期限は11月24日です。ランサムウェアへの利用はいずれも「不明」とされています。
未悪用でも重い穴――ゼロクリック級の2件
悪用は確認されていないものの、今月の修正には、利用者の操作なしに届く可能性のある重い欠陥も含まれます。The Registerは、ゼロクリックの脅威として2件を挙げています。Windows Searchのコード実行CVE-2026-116928(CVSS 9.8、Exchangeの自動インデックス経由)と、Windows LDAPのコード実行CVE-2026-119958(CVSS 9.8、未認証で細工したLDAP呼び出し)です。ほかにも、SharePoint Serverの権限昇格CVE-2026-120002(CVSS 9.9)など、9点台の修正が複数含まれます。
管理者が今月優先すべき順番は、おおむね次のとおりです。
まずOutlookを含むOfficeの更新を適用する(悪用確認済みのため)
次に、ExchangeやLDAPなど、ネットワークから届く面を持つサーバー製品の9点台を潰す
残りは通常の月例運用で順次適用し、適用漏れの端末がないかを確認する
IT Postの見方
IT Postでは、今月の月例が示したのは「件数の多さ」よりも「優先順位の付け方の難しさ」だと考えます。修正が2か月連続で1,000件を超える規模になると、全件を同じ熱量で追うことは誰にもできません。だからこそ、並べ替えの物差しが要ります。今月の実績が示す物差しは明白で、CVSSの点数よりも「悪用されているか」が先です。6.5点のOutlookが悪用され、9.9点のSharePointは(少なくとも公表時点では)悪用されていない。この事実だけで、点数順の列の作り直しには十分です。
もうひとつは、CISAのKEV追加の速さです。月例公開と同じ日に、OutlookとChromiumを含む6件が期限付きで並びました。ベンダーの月例とKEVを突き合わせる作業は、今や月例対応の一部として組み込むべき工程です。GPUStackの事案 に続き、「直す」と「期限」がセットで来る流れは定着しています。
※個人の感想です
今後どうなりそうか
Microsoftは、確認された攻撃の詳細(開始時期や攻撃者)を公表していません。今後の確認点は、Outlookの穴の悪用範囲の開示、9点台の未悪用分の悪用開始の有無、そして各組織での適用完了の状況です。
IT Postでは、続報が公表された場合は本記事を更新します。