セキュリティ ユミルリンクの不正アクセス第2報、漏えいは延べ5162万8280件に。5システムから49システムへ広がった理由 メール配信サービス「Cuenote FC」を手がけるユミルリンクが不正アクセスの第2報を公表。第1報の約900万件から延べ5162万8280件へ拡大し、サポート担当者の認証情報を起点に49システムへ広がった経緯と、利用者が取るべき対応を整理した
まず初めに
第1報で「約900万件」と聞いたとき、正直なところ「また大きな数字が出たな」で済ませた人も多いはずだ。ところが第2報を開くと5162万8280件。延べとはいえ、日本の人口の4割に届く桁である。しかも増えた理由が「数え直したら増えた」ではなく、「侵入されていたシステムそのものが5から49に増えた」からだというのだから、話の質が違う。最初の発表は被害の全体像ではなく、被害の入り口だった、ということになる。数字のインパクトに目を奪われがちだが、本当に読むべきは「なぜここまで広がったのか」の方だ。
※個人の感想です
何が起きたのか
ユミルリンクは2026年10月26日、「当社システムへの不正なアクセスに関するご報告(第二報)」を公表しました。10月19日の第1報で報告した内容に、その後の調査で判明した事項を加えた更新です。
発端は10月16日未明、同社担当者が一部システムで不正アクセスが生じていることを確認したことです。第2報では、侵入と拡大の経路が次のように整理されています。
プログラム(ライブラリ)の脆弱性を突かれ、サポート・品質管理担当者のサービスへの認証情報を取得された
不正プログラムを設置され、データベースからデータを出力された
取得した担当者の認証情報を用いて、他のシステムへの認証が試みられた
不正プログラムを介して他のシステムのデータが参照され、ログイン時のセッション情報を取得した不正ログインも確認された
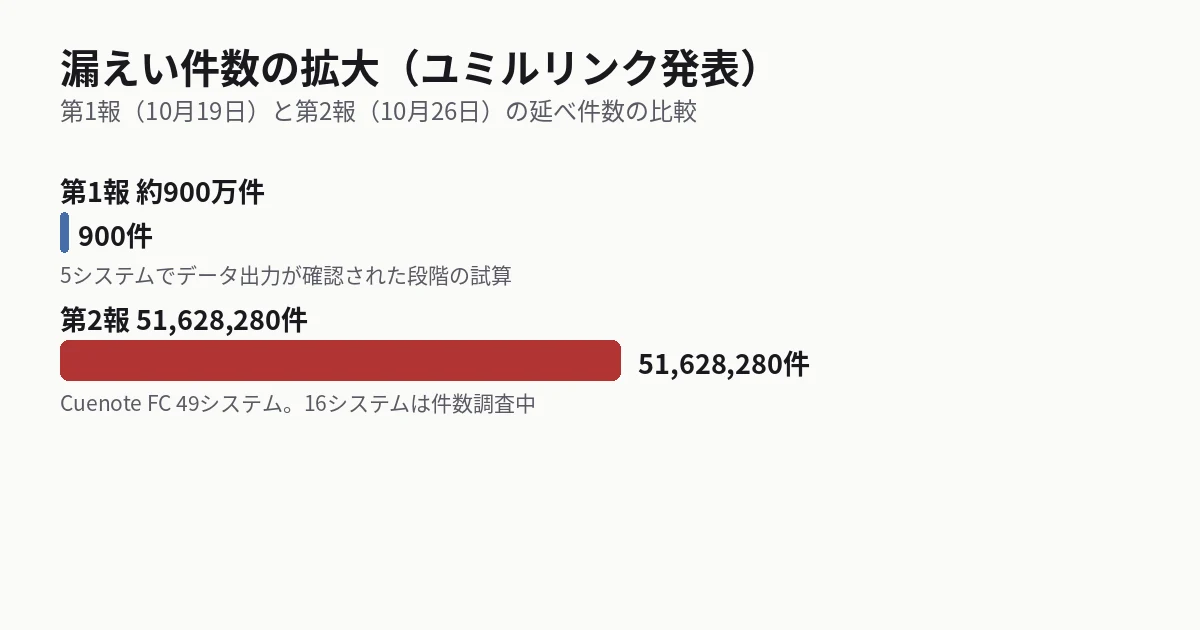
第1報の時点では、データ出力が確認されたのは5システムでした。第2報では、新たに45システム(Cuenote FCの44システムと、顧客管理ポータルのCuenote BASEの1システム)で上記の横展開が確認され、対象は合計50システムに広がりました。
漏えいの規模——延べ5162万8280件の内訳
情報漏えいが発生したのは、メール配信サービス「Cuenote FC」の49システムで、漏えいした情報は延べ5162万8280件です。対象はすべて「単一の企業様でご利用いただくシステム」で、複数企業が共同で使う3システムでは漏えいは確認されていません。
公式発表の公表値をもとに編集部が作成した図。 IT Post編集部 Cuenote FCに登録される情報は、配信先のメールアドレスと、差し込みや抽出のための氏名・都道府県・生年月日などの付属情報、配信記録(メールアドレスを含む通信記録)、申し込みページからの登録記録などです。付属情報は利用企業ごとに異なるため、どの企業の利用者に何が含まれていたかは、調査が完了し次第報告するとしています。
もう一つの対象であるCuenote BASEでは、契約者情報が閲覧可能な状態になっており、企業名・氏名・電話番号・メールアドレスの190件が漏えいしました。メール配信の他サービス(Cuenote SR-S、SMS、Auth、Survey、Push、安否確認サービス)には影響がないとしています。
注意が必要なのは、49システムのうち16システムでは漏えい件数の調査が続いている点です。同社は、延べ件数が今後さらに増加する可能性があると明記しています。利用企業への連絡については、第1報以降に新たに対象となった顧客へ10月26日12時30分までに連絡を終えたとしています。
時系列で見る対応
同社の公表した経緯によると、10月16日06時49分に担当者が自身のアカウントの異常に気付き、調査を開始しました。同日10時10分にはライブラリの脆弱性による攻撃と特定して不審なIPからのアクセスを遮断し、12時には「不正アクセス対策本部」を発足させています。10月18日にはデータセンター単位での予防的停止や、操作画面・APIへのIP制限がなされていない環境への制限を実施し、10月19日に第1報を公表しました。
転機は10月25日21時45分です。不正プログラムの解析により、新たに42システムで不正アクセスとデータ出力の記録が確認されました。翌26日に第2報の公表と、対象となった42社への連絡が行われています。
公的機関への報告としては、警視庁への通報、個人情報保護委員会への報告、日本情報経済社会推進協会(JIPDEC)への報告が済んでいます。情報処理推進機構(IPA)への届け出は、全容解明と原因特定が完了した後に行う予定としています。
利用者と利用企業がやるべきこと
この事案で一般の利用者が直接操作するのは、主にメールの受け取り側としての注意です。同社は次の2点を呼びかけています。
第一に、パスワードの変更です。同社アカウントのログインパスワードの変更を推奨しており、他社サービスで同じパスワードを使い回している場合は、そちらも合わせて変更すること、二段階認証 の設定も求めています。これはCuenoteの利用企業の担当者が主な対象ですが、使い回しをやめるという原則は誰にでも当てはまります。
第二に、不審なメールへの注意です。現時点で、漏えいした情報が不特定多数に公開された事実や、不正利用の事実は確認されていません。ただし、同社のドメインを利用して第三者をかたった迷惑メールが複数確認されています。確認された一例は、セゾンカードを名乗り「ご利用確認のお願い」「利用内容確認のご依頼」といった件名で送られたものです。同社は、メールやSMS、電話でパスワードや認証コード、クレジットカード情報を直接尋ねることは一切ないと明言しています。心当たりのない連絡のURLを開かず、公式サイトや正規の窓口から確認するのが確実です。
利用企業側では、JR東海・JR西日本・JR九州(新幹線予約の「エクスプレス予約」「スマートEX」)や中部電力、毎日新聞社など、Cuenote FCの利用企業が自社利用者への影響を相次いで公表しています。自分が使うサービスのメールマガジンや予約サービスが対象かどうかは、各社の告知を確認してください。
IT Postの見方——怖いのは件数より「鍵の使い回し」の構造だった
IT Postでは、この事案の核心は5162万という件数そのものではなく、1つの脆弱性から担当者の認証情報が取られ、その鍵で49システムまで横に広がった構造だと考えます。メール配信基盤は、1社が預かるのではなく何十社分ものアドレス帳が同じ土台に載る仕組みです。土台側の鍵が1本抜かれると、被害は土台の全フロアに及ぶ。第1報から第2報で件数が5倍になったのは、調査が進んだ結果であると同時に、共有基盤のリスクが数字になって現れたものだと言えます。
利用企業側にも論点は残ります。委託先の第1報を「自社への影響なし」と受け取って公表し、後から訂正する動きがJR3社などで見られました。委託先の調査が初期段階のとき、その言葉をそのまま自社の結論にしない慎重さが要る、という教訓です。
※個人の感想です
今後どうなりそうか
16システムの件数調査が続いているため、第3報で延べ件数がさらに増える可能性があります。焦点は、件数の確定と、利用企業ごとにどの付属情報(氏名・生年月日など)が含まれていたかの切り分けです。ここが確定しないと、利用者一人ひとりのリスクの大きさは判断できません。
IT Postでは、続報が出た場合は既存記事の更新として扱い、件数と対象範囲の変化を追います。利用者は、対象企業からの個別連絡と公式告知を確認し、似た件名のメールが届いてもリンクからログインしないことを徹底してください。