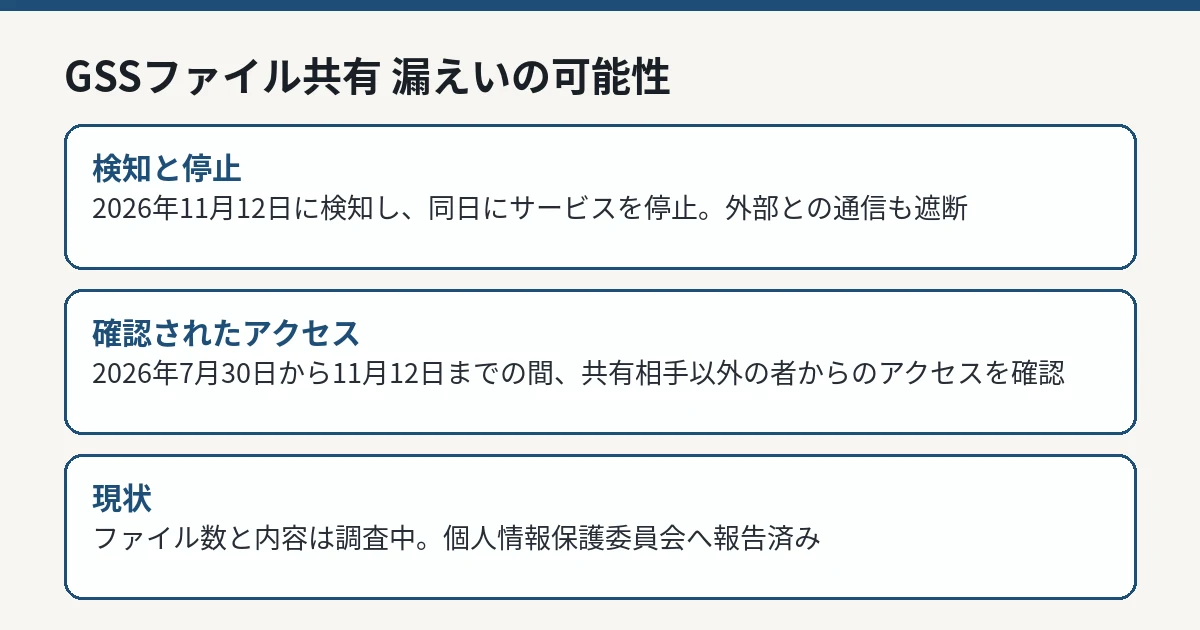
セキュリティ デジタル庁、GSSのファイル共有サービスで漏えいの可能性を公表。9月の約24万6,000件に続く、同じ政府共通基盤の2件目だった デジタル庁は2026年11月20日、同庁が運用するガバメントソリューションサービス(GSS)のファイル共有サービスで、取り扱っていたファイルの一部が外部に漏えいした可能性があると公表した。2026年11月12日に、正規の共有相手先以外の者からのアクセスがあった可能性を検知し、同日にサービスを停止。調査により、同年7月30日から11月12日までの間にアクセスがあったことを確認した。ファイル数や内容は調査中で、個人情報が含まれていることも想定されるとして、個人情報保護委員会へ報告した。
まず初めに
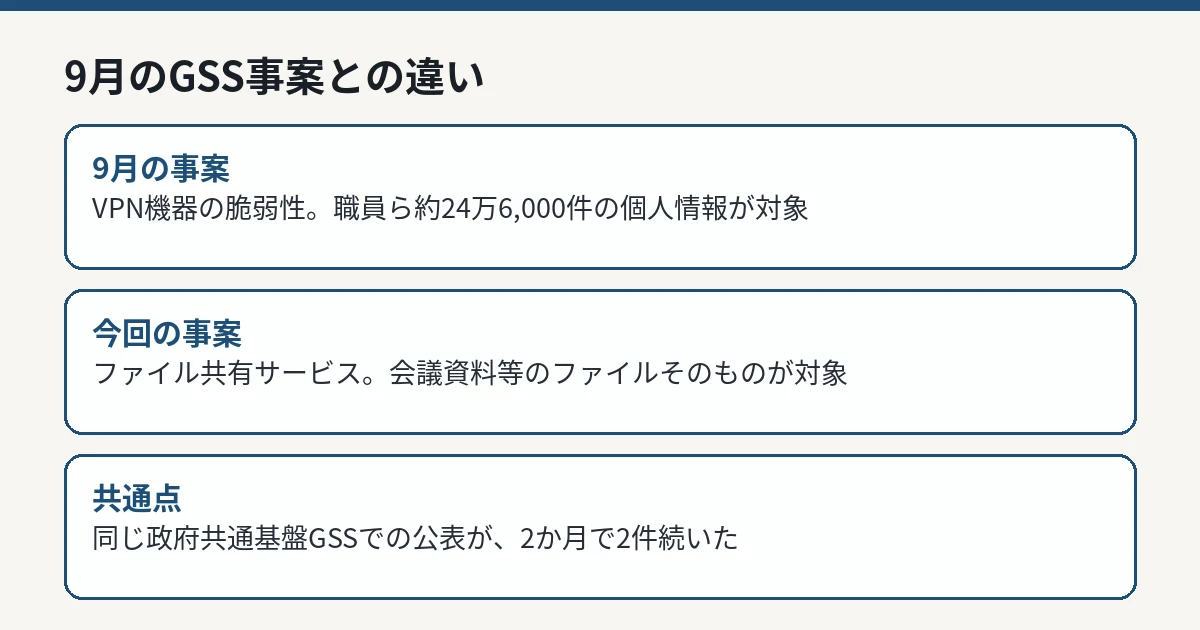
GSSの名前を聞くのは、この秋で2回目である。9月はVPN機器の脆弱性を突かれ、職員らの約24万6,000件が対象になった。今回はファイル共有サービスで、入り口が違う。同じ家に2回入られ、1回目は玄関、2回目は物置だった、という話である。家の主は「共通基盤」という立派な看板を掲げているが、看板の塗装は実に立派で、鍵の点検のほうが追いついていない。しかも今回は、物置に何が入っていたのか、まだ数え終わっていない。静かな言い回しで「調査中」と書いてあるが、要するに棚卸しが終わっていないということである。
※個人の感想です
GSSとファイル共有サービスの役割
ガバメントソリューションサービス(GSS)は、デジタル庁が運用する、政府機関等向けの共通の業務基盤です。ファイル共有サービスは、その中で提供されている機能の一つです。
同庁によると、このサービスは、利用者同士や、事業者等の組織外の関係者との間で、会議資料等の大容量のファイルの共有等を行うために使われています。政府機関の内部だけで閉じる共有ではなく、外部の事業者等とのやり取りにも使われる仕組みである点が、今回の事案の前提です。
9月のGSS事案と今回の事案の違いを整理した図解 編集部作成 検知から停止までの経緯
経緯について同庁は、2026年11月12日(木)に、正規の共有相手先以外の者からのファイルへのアクセスがなされた可能性があることを検知したため、調査を開始した、としています。
その結果、現時点までの調査により、2026年7月30日(木)から同年11月12日(木)までの間、当該アクセスがあったことを確認しました。これを受け、同庁は同年11月12日に当該サービスの提供を停止しています。また、検知後すぐに当該サービスと外部との通信を遮断し、以後、外部からのアクセス防止を行っている、としています。
アクセスがあった期間は3か月半に及びます。ただし、当該アクセスが行われた期間の詳細については、現在も調査を進めている、と同庁は明記しています。
分かっていないこと
今回の公表で、まだ示されていないのは、漏えいした可能性のあるファイルの数と、その中身です。同庁は、アップロードされていたファイルの一部が漏えいした可能性があり、当該ファイルには個人情報が含まれていることも想定されることから、公表するものだ、と説明しています。
同庁は、漏えいした可能性のファイルに個人情報が含まれていることも想定されることから、速やかに個人情報保護委員会に報告した、としています。現時点において、本事案に起因する個人情報の二次被害等は確認されていません。調査は、警察等と連携するとともに、外部専門事業者の協力を得ながら進めている、としています。
報道機関等からの問い合わせ先は、省庁業務サービスグループ GSS班(電話番号:03-6866-0151)です。
9月のGSS事案との違い
GSSでは、2026年9月にも不正アクセスが公表されています。9月の事案は、VPN機器の脆弱性を突かれたもので、府省庁などの職員やその業務に携わった人の個人情報約24万6,000件が漏えいした可能性があるとされたものでした。経緯は、9月の事案を整理した記事(https://itpostjp.com/security/digital-agency-gss-unauthorized-access-vpn-vulnerability/)で確認できます。
今回の事案は、対象が職員等の個人情報のリストではなく、ファイル共有サービスにアップロードされていた会議資料等のファイルそのものです。入り口も、VPN機器ではなくファイル共有の仕組み側です。同じ基盤の上の、別の機能で起きた、別の事案として分けて見る必要があります。
時系列で見る今回の事案
日付
出来事
2026年7月30日
この日から、正規の共有相手先以外の者からのアクセスがあったことを確認
2026年11月12日
アクセスの可能性を検知し、調査を開始。同日にファイル共有サービスの提供を停止し、外部との通信を遮断
2026年11月20日
デジタル庁が本件を公表。個人情報保護委員会へ報告済み
検知から公表までは8日間でした。一方で、アクセスが始まってから検知までの期間は約3か月半あります。公表の文章の中で、同庁が「当該アクセスが行われた期間の詳細については、現在も調査を進めています」としているのは、この期間にどのファイルへ、どのようなアクセスがあったのかを特定する作業が続いているためです。
ファイル共有サービスは、会議資料等の大容量ファイルを、政府機関の利用者同士だけでなく、事業者等の組織外の関係者とも共有するために使われてきました。共有の相手が組織の外に広がる仕組みである以上、「共有相手以外の者がアクセスできた」という状態は、宛先や権限の設定の問題なのか、仕組み自体の問題なのかで、再発防止の形が大きく変わります。現時点の公表では、その切り分けは示されていません。
IT Postの見方
IT Postでは、今回の公表の弱点は、規模が分からないこと自体よりも、「共有相手以外の者がアクセスできた」という一点が3か月半残っていたことだと考えます。ファイル共有は、宛先を間違える、権限を広くしすぎる、といった日常的な設定の問題と紙一重の仕組みです。政府の会議資料を外部の事業者とやり取りする土台でそれが起きると、漏えいの有無以前に、誰が何を見られる状態だったのかという棚卸しに時間がかかります。今回、ファイル数すら調査中なのは、その棚卸しの難しさの表れです。
一方で、検知した当日にサービスを止め、外部との通信を遮断した対応自体は速かったと考えます。問題は速度よりも、止めるまでの期間です。7月30日から11月12日までのアクセスを、検知できたのが11月12日だったという事実は、共有の記録を日常的に点検する仕組みがあったのかという問いを残します。
今後どうなりそうか
焦点は、調査でファイルの範囲と内容がどこまで特定されるかです。個人情報が実際に含まれていたファイルが特定されれば、関係機関や関係者への個別の対応が次の段階になります。
あわせて、停止中のファイル共有サービスの再開条件が示されるかどうかも重要です。政府機関と外部事業者の間の大容量ファイルのやり取りは止められない業務であり、代替手段の運用が長引けば、それ自体が別のリスクを生みます。9月の事案に続く2件目である以上、再開の説明には、今回のアクセスが可能だった仕組み上の理由まで含まれるかどうかが問われます。