セキュリティ 7NOWと出前館の届け先情報が外部に取得、配達委託先CBcloud「ピックゴー」への不正アクセスで。カードとパスワードは対象外、対象者への連絡はこれから 株式会社セブン‐イレブン・ジャパンと株式会社出前館は2026年11月3日、配達の一部を委託するCBcloudの配送プラットフォーム「ピックゴー」が第三者による不正アクセスを受け、注文者(届け先)の氏名や住所などの情報の一部が外部に取得されたと発表した。7NOW側は名前(カナ)164,180件を含む3区分で、出前館側は氏名799件など。クレジットカード情報とID・パスワードは漏えいしていないという。対象者への連絡方法と注意点を公式発表の範囲で整理した
まず初めに
注文したのはコンビニの商品と夕飯である。だが配達を成立させるために、名前と届け先の住所と電話番号は、注文を受けた店とは別の会社のサーバーにも渡っていた。届け先情報というのは「配達の都合」で集まる情報の代表で、利用者の側からは渡した自覚が薄い。今回の件で表に出たのはまさにその部分で、漏れた先は注文先ではなく、その裏側の配達基盤だった。派手な情報ではない。だが住所と名前と電話番号の束は、なりすましの材料としては十分に派手である。
※個人の感想です
何が起きたのか
両社の発表によると、発端はCBcloudが運営する配送プラットフォーム「ピックゴー」への第三者による不正アクセスです。2026年11月1日、ピックゴーが不正アクセスを受けたことがCBcloudの調査で判明しました。
出前館は11月2日にCBcloudから連携を受け、被害の拡大を防ぐため、同日14時過ぎにCBcloudとの連携を停止しました。その後、不正アクセスで悪用された不具合ふぐあい の修正が完了したことを確認し、自社側の通信状況を確認したうえで、同日21時ごろに連携を再開しています。
セブン‐イレブン・ジャパンは11月3日、7NOWの利用者の情報の一部も取得されていたことがCBcloudの調査で判明し、連携を受けたとしています。同社は、7NOWは通常どおり稼働していると説明しています。
侵入の経路については、両社の発表では「不正アクセスに悪用された不具合」とあるだけで、不具合の中身や脆弱性ぜいじゃくせい の識別番号などは公表されていません。対象となった注文の期間も、両社の発表には記載がありません。
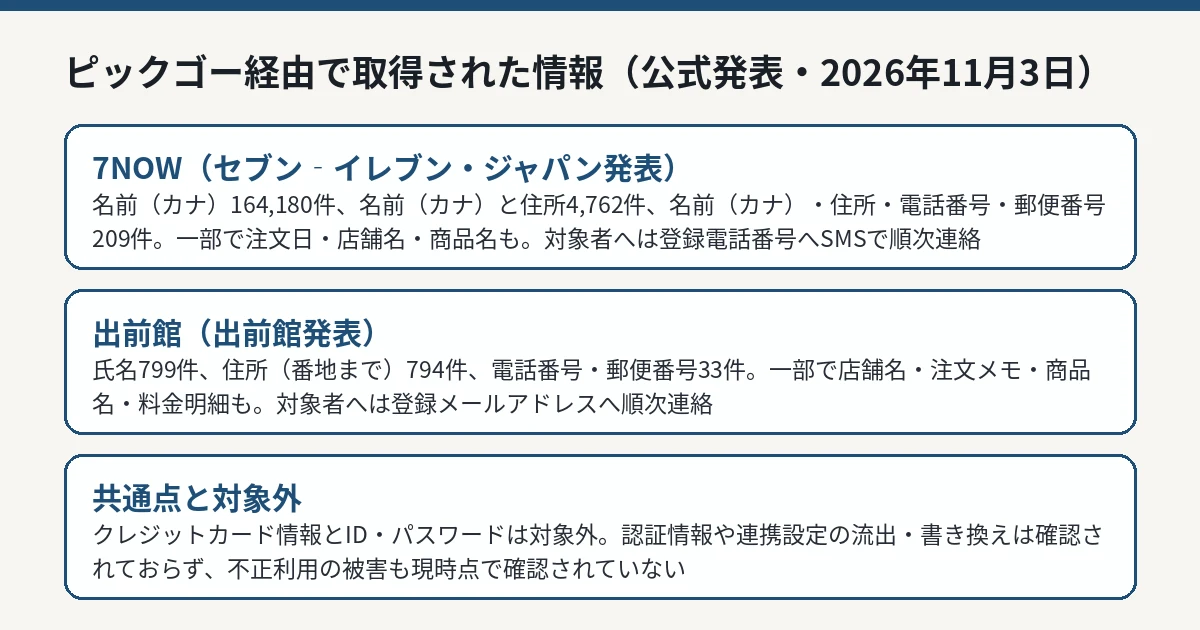
株式会社セブン‐イレブン・ジャパンと株式会社出前館の公式発表(2026年11月3日)をもとにIT Post編集部が作成した図解です。 IT Post編集部 取得された情報
7NOW(セブン‐イレブン・ジャパンの発表)
CBcloudの調査により、第三者に取得されたことが確認された情報は次のとおりです。
取得された情報の組み合わせ
件数
注文者(届け先)の名前(カナ)
164,180件
注文者(届け先)の名前(カナ)、住所
4,762件
注文者(届け先)の名前(カナ)、住所、電話番号、郵便番号
209件
3区分の合計は169,151件です。一部では、注文日、注文店舗名と店舗住所、注文商品名も取得されています。
出前館(出前館の発表)
取得された情報
件数
注文者(届け先)の氏名
799件
注文者(届け先)の住所(番地まで)
794件
注文者(届け先)の電話番号・郵便番号
33件
一部では、注文店舗名、店舗の住所・電話番号、注文メモ、商品名、料金明細も取得されています。出前館側は件数は小さい一方で、ほぼ全件に番地までの住所が含まれている点が、7NOW側との違いです。
対象外と確認されていないこと
両社の発表に共通する線引きは次のとおりです。
クレジットカード情報、ID・パスワードなどは漏えいしていない
CBcloudの調査では、両社の認証情報にんしょうじょうほう や連携設定の流出・書き換えは確認されていない
現時点で、本件を原因とする不正利用の被害は確認されていない
いずれも発表時点の確認範囲での説明です。両社とも、個人情報保護委員会へ報告済みとしています。
対象者への連絡と、利用者が気をつけること
対象者への連絡方法は会社ごとに異なります。セブン‐イレブン・ジャパンは、対象となる利用者に、登録した電話番号へのショートメッセージで順次連絡するとしています。出前館は、対象となる利用者に、登録したメールアドレスで順次連絡するとしています。
注意が必要なのは、本物の連絡自体がショートメッセージやメールで届く形になっている点です。出前館は発表の中で、氏名・住所・電話番号などが取得されたことで、同社や配送会社を装った不審な電話、メール、SMSが届くおそれがあるとして、次の注意を呼びかけています。
当社や配送会社を装った不審な電話、メール、SMSに注意する
身に覚えのない請求や、個人情報の入力・金銭の支払いを求める連絡には応じない
問い合わせは、7NOWの件は7NOWお問い合わせ窓口(電話番号:0120-711-099、受付時間9時から21時)で受け付けています。セブン‐イレブン・ジャパンの発表には、CBcloudお客様相談窓口の連絡先も併記されています。届いたメッセージに書かれた連絡先ではなく、公式サイトや公式アプリからたどれる窓口を使うのが安全です。委託先経由の波及という構図そのものは、メール配信委託先から多数の企業へ広がったアララ メッセージの事案 とも共通していますが、本件は配送基盤という別の委託先で起きた独立した事案です。
IT Postの見方
IT Postでは、この事案の核心は「届け先情報は、注文を受けた会社の外にも、配達を成立させるための情報として複製されていた」点にあると考えます。利用者から見れば、7NOWや出前館に住所を預けたつもりでも、実際の保管場所は1社ではありませんでした。委託そのものは配送サービスの前提ですが、流出の範囲は「どの会社に、何の情報が、どの形で渡っていたか」で決まります。
もう1つ見るべきは、2社の公表の速さの違いです。IT Postでは、出前館が連携を受けた翌日に連携停止と再開までを公表し、セブン‐イレブン・ジャパンが自社分の取得判明と同日に公表した流れは、委託先の調査に依存しながらも止めるべきところは止めた対応だと考えます。一方で、対象の注文期間が示されていないため、利用者は「自分の注文が含まれるのか」を発表だけでは判断できません。対象者への個別連絡がどこまで速く、正確に届くかが、この事案の評価を決めます。
今後どうなりそうか
出前館は、CBcloudに対して、原因の全容の究明、他の脆弱性の有無を含む全体の点検、恒久的な再発防止策の実施と報告を求めています。新たな事実が判明した場合は速やかに知らせる、としています。
今後の確認点は、対象となった注文期間の明示、CBcloud側の調査結果と再発防止策、そしてピックゴーを使う他の委託元企業への波及の有無です。新しい公式発表が確認できれば、続報として整理します。