セキュリティ 佐川急便、手荷物一時預かりのWeb予約で13,059件の流出の可能性。クレジットカード番号下4桁が含まれていたのは36件だった 佐川急便株式会社は2026年11月20日、「SAGAWA手ぶらサービス」の「手荷物一時預かりのWeb事前予約」への不正アクセスにより、個人情報が流出した可能性があると公表した(第7報)。対象は、2026年4月1日から11月14日までに同サービスで予約した13,059件で、予約番号、氏名、電話番号、メールアドレスが含まれ、クレジットカード番号下4桁が含まれているのは36件のみ。住所は含まれていない。不正アクセスの発生日は11月14日、判明は11月16日で、9月の「お荷物問い合わせサービス」の事案とは異なるシステム、異なる手法によるものとしている。
まず初めに
9月の大騒ぎを受けて全システムを点検したら、別のシステムからもう1件出てきた。点検とは、そういうものである。今回の対象は手荷物の一時預かりをWebで予約する仕組みで、件数は13,059件。項目は予約番号と氏名と電話番号とメールアドレスで、住所は含まれていない。名簿の濃さでいえば先の事案より薄いが、「脆弱性診断において問題が確認されておりませんでした」という一文が、静かに一番重い。診断は合格だった。ただし侵入もあった。その2つが同じ公表文の中に並んでいる。
※個人の感想です
流出した可能性のある個人情報
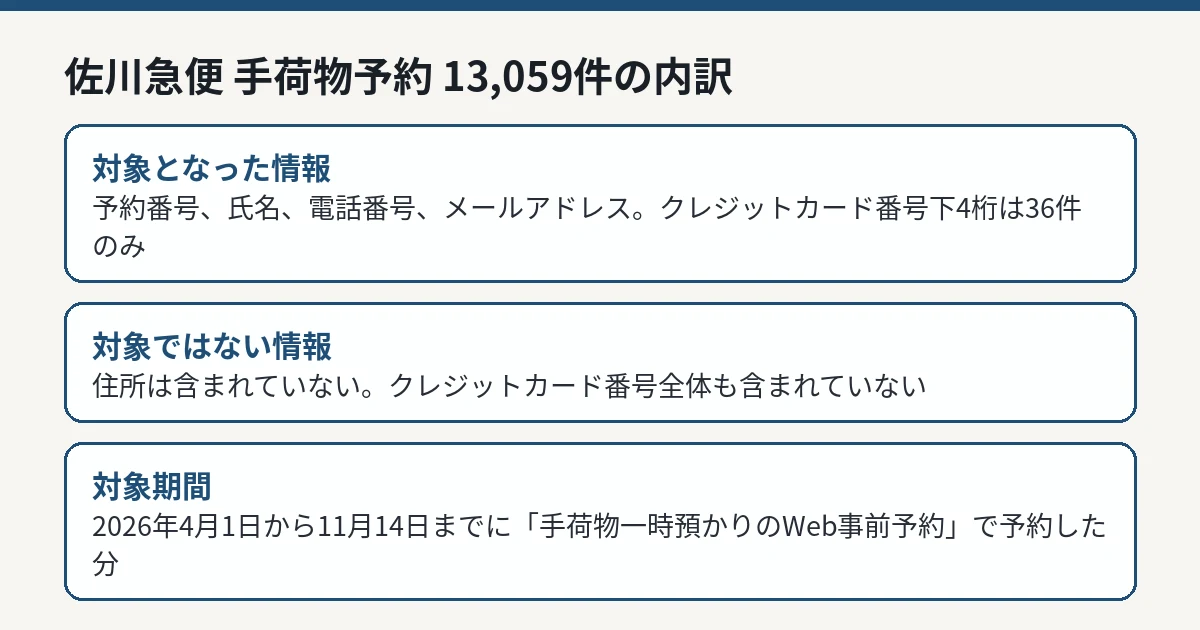
同社の公表(第7報)によると、流出した可能性のある個人情報は、「手荷物一時預かりのWeb事前予約」で2026年4月1日から11月14日までに予約された13,059件(予約件数)です。対象となる情報は次のとおりです。
予約番号
予約した人の氏名
予約時に登録した電話番号
予約時に登録したメールアドレス
予約時に登録したクレジットカード番号の下4桁
クレジットカード番号の下4桁が含まれているのは、対象のうち36件のみです。流出した可能性のある情報に含まれるのは下4桁のみで、カード番号全体は含まれていません。また、住所は対象に含まれていない、と同社は明記しています。同社は、流出が確定したとはしておらず、「流出した可能性がある」という表現で公表しています。
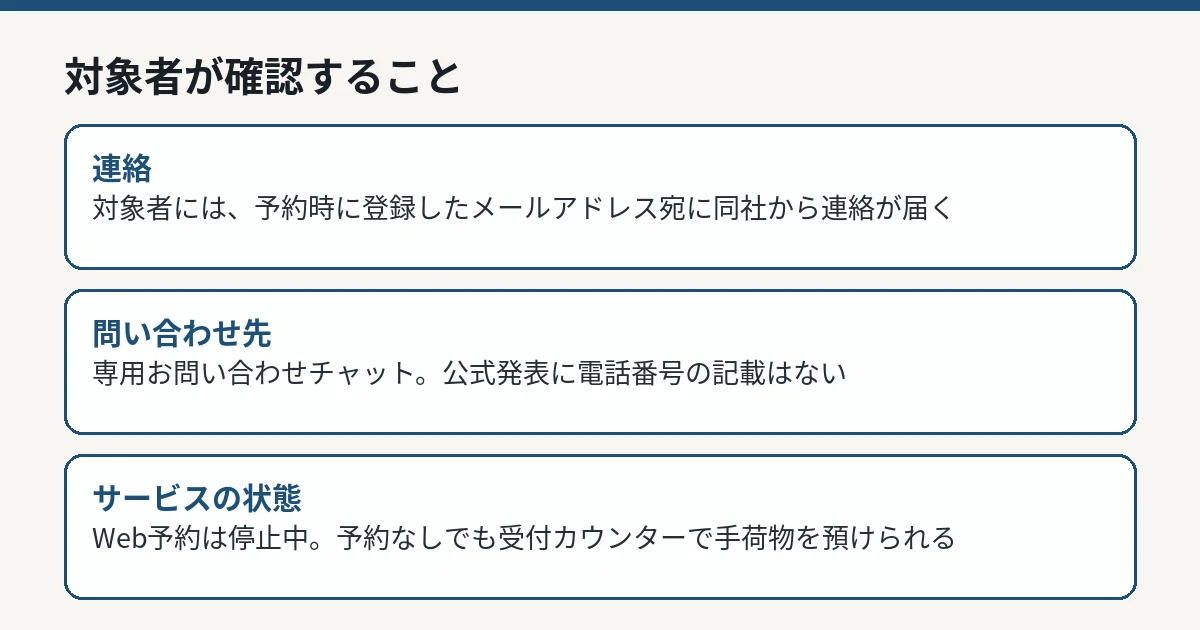
対象者が確認することを示す図解 編集部作成 経緯――9月の事案の全システム確認の過程で判明
経緯について同社は、9月に確認した「お荷物問い合わせサービス」への不正アクセスを受け、同事案で用いられた侵入の手法について優先的に確認と対策を行うとともに、脆弱性診断をもとに全システムを対象とした確認を進めてきた、と説明しています。その確認の過程で、今回の不正アクセスが判明しました。
発生日と判明日は次のとおりです。
項目
日付
発生日
2026年11月14日(土)
判明日
2026年11月16日(月)
公表日
2026年11月20日
本件は、9月の事案とは異なるシステムにおいて、異なる手法により発生したものです。当該システムは、脆弱性診断において問題が確認されていませんでしたが、結果として侵入を許す事態になった、と同社は述べています。なお、11月16日に再開した「お荷物問い合わせサービス」等への影響は、現時点では確認されていません。
同社は、被害拡大防止のため「手荷物一時預かりのWeb事前予約」のシステムを停止しています。第三者の専門機関の協力のもと、改めてシステムの安全性の確認を進めるとともに、詳細な原因と影響範囲について調査中です。対象となる人には、予約時に登録したメールアドレス宛に同社から連絡しており、その連絡でパスワードやクレジットカード番号等を尋ねることはない、としています。個人情報保護委員会への報告も行っています。
「お荷物問い合わせサービス」の事案との違い
佐川急便では、2026年9月30日に「お荷物問い合わせサービス」への不正アクセスが公表され、流出した可能性のある個人情報は最大約5,323万件(重複を含む)とされてきました。こちらの経緯は、既存記事(https://itpostjp.com/security/sagawa-express-tracking-service-unauthorized-access-second-report/)で整理しています。
今回の公表は、対象が「SAGAWA手ぶらサービス」の手荷物一時預かりのWeb事前予約で、荷物の配送状況を調べる仕組みとは別の予約の仕組みです。件数も項目も異なります。自分の情報がどちらの対象かは、「荷物を送った・受け取った」のか「手荷物の一時預かりをWebで予約した」のかで切り分ける必要があります。
利用者が確認することと、問い合わせ先
対象となるのは、2026年4月1日から11月14日までの間に、「手荷物一時預かりのWeb事前予約」で予約した人です。対象者には、予約時に登録したメールアドレス宛に同社から連絡が届いているはずです。本件に関する問い合わせは、同社の専用お問い合わせチャットで受け付けています。本件の「よくあるご質問(FAQ)」も2026年11月20日に公開されています。
手荷物一時預かり自体は、Web予約を停止している間も、受付カウンターに直接行けば予約なしで利用できます。すでに予約している人は、受付カウンターで予約番号を提示すれば、予約どおり利用できます。Web事前予約の再開時期は、安全性の確認が完了し次第、同社Webサイトで知らせる、としています。
あわせて同社は、同社を装った不審なメール、SMS、電話などに十分注意するよう呼びかけています。予約番号や名前を示して同社を名乗る連絡があった場合でも、同社からの連絡とは限りません。同社がパスワードやクレジットカード番号、セキュリティコードを尋ねることはないため、不審な連絡を受けた場合は、記載されたURLへのアクセスや個人情報の入力・提供を行わないよう求めています。
IT Postの見方
IT Postでは、今回の公表で見るべきは2点だと考えます。1点目は、全システムの確認を進める過程で別の事案が見つかった、という事実そのものです。確認が形だけなら、2件目は出てきません。出てきたこと自体は、確認が機能した証拠でもあります。もっとも、見つかったのが「診断で問題なし」とされたシステムだった点は、そのまま受け取るわけにはいきません。診断の範囲と手法が十分だったのかを、第三者の専門機関とともに検証する、と同社は述べています。その検証結果が、今回の件の実質的な続報になります。
2点目は項目の組み合わせです。住所は含まれていませんが、予約番号と氏名と電話番号とメールアドレスがそろっています。同社自身が「予約番号や名前を示して名乗る連絡でも、同社からとは限らない」と注意喚起しているのは、この組み合わせが、そのまま「らしく見える連絡」の材料になるからです。件数の大小ではなく、そろっている情報の形で見るべき事案だと考えます。
今後どうなりそうか
焦点は、第三者の専門機関と進めている原因と影響範囲の調査結果です。あわせて、脆弱性診断の範囲や手法が十分であったかを含めた検証の結果が、どこまで公表されるかも焦点です。同社は、個別のシステムにとどまらず、システム全体の安全管理の在り方を見直し、再発防止の徹底に努める、としています。
実務面では、停止中のWeb事前予約の再開時期が利用者に直接関わります。再開は安全性の確認が完了し次第とされており、時期は示されていません。新しい公式情報が確認できれば、本記事を更新して整理します。