セキュリティ ワールド子会社ティンパンアレイ、会員情報 延べ約120万件が流出した可能性。侵入から検知まで11日かかった 株式会社ワールドは2026年10月30日、連結子会社のティンパンアレイの業務サーバーへの不正アクセスで、会員情報 延べ約120万件が流出した可能性があると適時開示で発表。氏名・住所・電話番号・生年月日などが対象で、対象会員と件数の詳細は確認中。侵入は10月17日、検知は10月28日だった。経緯と未確認事項を整理した
まず初めに
アパレルの大手が抱える会員名簿、延べ約120万件。その中身が、氏名・住所・電話番号・生年月日にメールアドレスまでそろったフルセットである。抜かれた側はすぐには気づかなかった。侵入は10月17日、検知は10月28日。11日間、サーバーの中では誰にも気づかれずに抽出の操作まで行われていた、というのが今回の開示の読みどころだ。件数の大きさもさることながら、「いかに早く気づけるか」という初動の物差しで見ると、かなり苦い数字である。
※個人の感想です
何が起きたのか
ワールドは2026年10月30日、適時開示「連結子会社における不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ」を公表しました。対象は、同社の連結子会社であるティンパンアレイの業務サーバーです。報道によると、ティンパンアレイはセレクトショップ「RAGTAG」などを運営する会社です。
開示された経緯は次のとおりです。
日時(2026年)
出来事
10月17日 14時51分頃
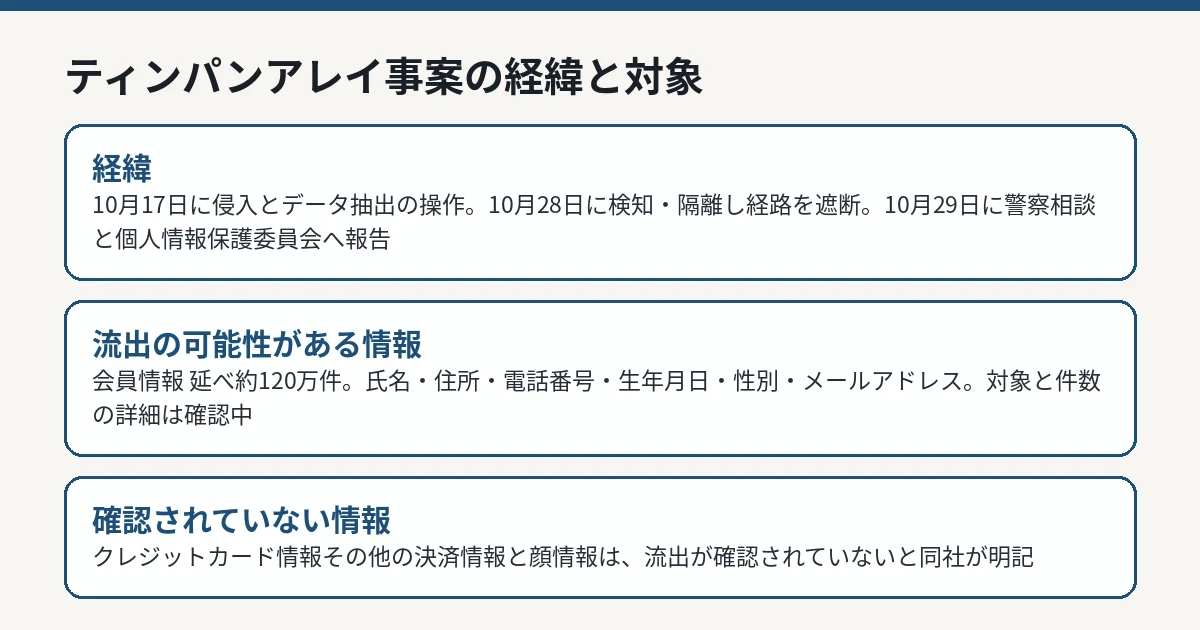
外部から業務サーバーへの不正アクセスが行われ、サーバーへの侵入と、データを抽出する操作が行われた
10月28日 12時08分頃
不正な操作を検知し、当該サーバーを隔離
10月28日 21時36分まで
不正アクセス経路を遮断し、関連する社内業務システムの一部を停止。遮断後は当該経路からアクセスできないことを確認
10月29日
警察への相談と、個人情報保護委員会への報告を実施
10月30日
適時開示で本件を公表
侵入と抽出の操作は10月17日の時点で起きていましたが、同社が不正な操作に気づいたのは、その11日後の10月28日でした。検知のきっかけや、侵入に使われた手口については、開示では触れられていません。
株式会社ワールドの適時開示をもとにIT Post編集部が作成した図解です。 IT Post編集部 流出の可能性がある情報
現時点までの調査で流出の可能性が確認されたのは、会員情報 延べ約120万件です。情報項目は、氏名・住所・電話番号・生年月日・性別・メールアドレスとされています。
ここで注意が必要なのは、これは「延べ」件数だという点です。同一人物が複数のサービスや店舗に登録していれば重複して数えられるため、実際の人数はこれより少なくなります。同社も、対象となる会員と件数の詳細については現在確認中としています。
また、この発表はあくまで「流出した可能性」の公表です。データを抽出する操作が行われたことは開示されていますが、実際にどれだけの情報が外部へ持ち出されたかは、現時点では確定していません。可能性の段階の数字を、確定した被害件数として受け取らないことが大切です。
一方、同社はクレジットカード情報その他の決済情報、および顔情報については、流出は確認されていないと明記しています。
同社の対応
同社は、事象の認知後、当該サーバーを外部ネットワークから遮断し、関連する社内業務システムの一部を停止しているとしています。今後は、外部のセキュリティ専門家などに調査を依頼し、その結果と助言を踏まえて再発防止策を講じるとしています。
会員への案内については、同社ホームページでの告知と、会員への個別メールの送付によるお詫びと注意喚起を予定しており、準備が整い次第、速やかに案内するとしています。本件が当期の業績に与える影響は現在精査中で、開示すべき事項が判明した場合は速やかにお知らせする、としています。
利用者が気をつけること
対象かどうかは、同社からの個別メールなどの案内を待つ形になります。その間、RAGTAGなどの店舗やサービスを名乗るメールやSMSには注意してください。氏名や住所、生年月日が知られている前提の連絡は、本物らしく見えやすくなります。
メールやSMS内のリンクからログイン情報や支払い情報を入力しないこと
不審な連絡があった場合は、公式サイトや公式アプリから直接確認すること
同じパスワードを他のサービスでも使っている場合は、変更を検討すること
初心者が知っておくべきこと
Q. 「延べ約120万件」とは、120万人の情報が出たということですか。
A. そうとは限りません。「延べ」は、同じ人が複数のサービスや店舗に登録している場合に、その登録ごとに数えた合計です。実際の人数は延べ件数より少なくなります。同社は、対象となる会員と件数の詳細を確認中としており、確定した人数は続報を待つ形になります。
Q. 自分が対象かどうかは、どうすれば分かりますか。
A. 同社は、ホームページでの告知に加えて、対象の会員へ個別メールを送付する予定で、準備が整い次第案内するとしています。現時点では、個別の案内が届くかどうかが一つの目安になります。案内が届かない場合でも、不審な連絡への注意は怠らないでください。
Q. クレジットカードの情報は大丈夫ですか。
A. 同社は、クレジットカード情報その他の決済情報と、顔情報については流出は確認されていない、と明記しています。今回の発表で可能性が示されているのは、氏名・住所・電話番号・生年月日・性別・メールアドレスの6項目です。
IT Postの見方——問題は「11日間気づけなかった」こと
IT Postでは、今回の件で最も重く見るべきは、件数よりも検知までの時間だと考えます。侵入と抽出の操作が10月17日に完了していたのに対し、検知は10月28日でした。不正アクセスは「防げなかったこと」自体が即、企業の落ち度になるわけではありませんが、侵入後にどれだけ早く気づき、どれだけ早く止められるかは、被害の大きさを直接左右します。11日という空白は、そのまま「抽出される側の時間」だったことになります。
一方で、同社の開示は、侵入・検知・遮断の時刻まで具体的に示し、「可能性」の段階であること、決済情報と顔情報は確認されていないことも切り分けて書いています。範囲の示し方は評価できます。残る焦点は、外部専門家の調査で「実際に何が、どれだけ出たのか」がどこまで確定するかと、検知が遅れた理由の説明です。120万件という数字の確定も重要ですが、それ以上に、次は11日かからないと言える根拠を示せるかどうかが、信頼回復の分かれ目になると思います。
※個人の感想です
今後どうなりそうか
同社は、対象となる会員と件数の詳細を確認中としており、会員への個別メールの送付も準備中です。次の確認点は、確定した対象範囲、外部専門家による調査結果、侵入経路と検知が遅れた理由の説明、再発防止策の内容です。
IT Postでは、続報が公表された場合は本記事を更新します。