セキュリティ ヤクルト本社、個人情報約4万件の漏えいを確認。問い合わせの文章そのものまで外へ出た ヤクルト本社は2026年10月30日、公式サイトへの不正アクセスで個人情報約4万件の漏えいを確認したと第2報で発表。問い合わせフォームの利用者、給食サイト「たのしい給食」の会員、報道関係者、対応した社員の4区分が対象で、件数と対象期間は調査中。経緯と利用者が取るべき対応を整理した
まず初めに
会社の顔であるはずのホームページが、今は謝罪文を掲げたメンテナンス画面でしかない。しかも漏れたのは、名前や住所だけではない。「お問い合わせ内容」——利用者が自分の言葉で書き込んだ相談や質問の文章そのものまでが対象に入っている。フォームというのは、企業にとってはただの受付窓口でも、書く側にとっては結構な本音を預ける場所である。その預け先の戸締まりが甘かった、という話だ。件数の大きさより、この「中身まで出た」という一点が、今回いちばん重い。
※個人の感想です
何が起きたのか
ヤクルト本社は2026年10月30日9時、「当社ホームページへの不正アクセスによる個人情報漏えいに関するお詫びとお知らせ【第2報】」を公表しました。同社の公式サイトはメンテナンス中のため、この第2報はトップページの「重要なお知らせ」として掲載されています。
第2報によると、同社のホームページに第三者による不正アクセスが認められ、調査の結果、ホームページを通じて提供された個人情報が外部に漏えいしたことを確認した、ということです。現時点で漏えいを確認した件数は約4万件とされています。対象者と漏えいした情報は、次の4区分です。
対象者
漏えいした情報
(1) ホームページのメールお問い合わせフォームから問い合わせをした方
氏名、性別、年齢層、住所、電話番号、メールアドレス、お問い合わせ内容
(2) 給食サイト「たのしい給食」の会員登録をしている方
氏名、業態、勤務先、所属部署または受託会社、勤務先住所、勤務先電話番号、メールアドレス、登録パスワード(暗号化されたパスワード)、知ったきっかけ(任意)、興味がある商品(任意)、登録理由(任意)
(3) 報道関係者向けお問い合わせフォームから問い合わせをした方
氏名、職業、メディア種類、媒体名、会社名・組織名、部署名(任意)、役職名(任意)、会社住所、電話番号、メールアドレス、お問い合わせ内容
(4) 上記(1)および(3)の問い合わせに対応した同社社員
氏名
一方で同社は、当社ホームページではクレジットカード情報および銀行口座情報を預かっていない、と明記しています。決済情報は今回の対象には含まれません。
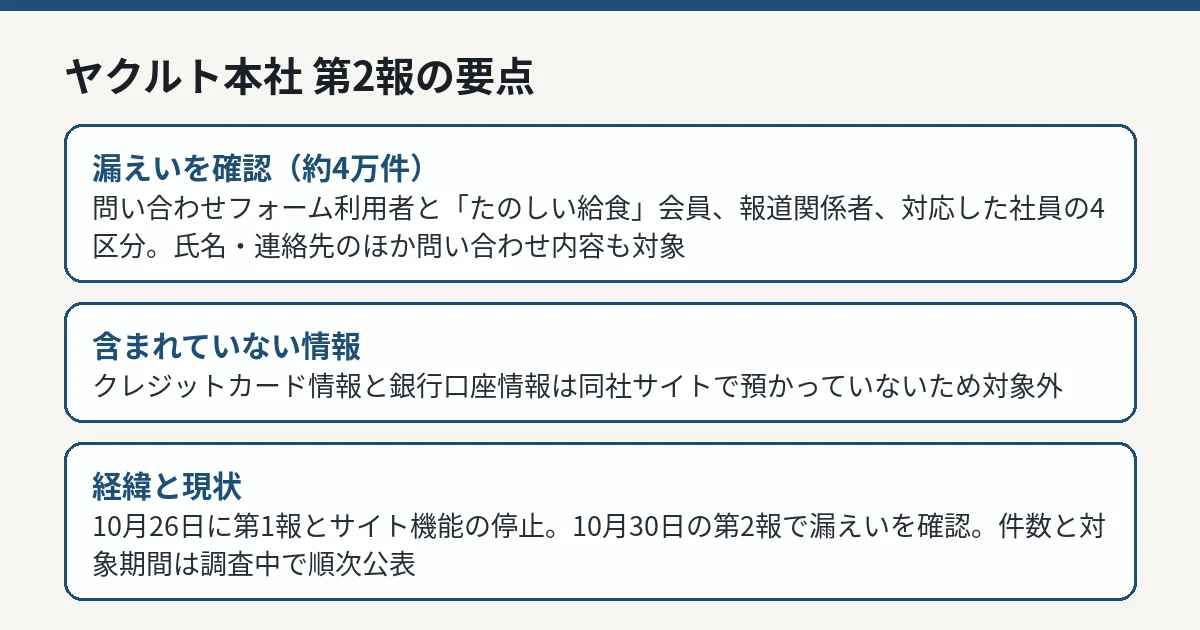
ヤクルト本社の公式発表(第2報)をもとにIT Post編集部が作成した図解です。 IT Post編集部 発表の経緯——「調査中」から漏えい確認へ
最初の公表は2026年10月26日です。同社は同日19時、「当社ホームページへの不正アクセスの発生について【第1報】」を出し、不正アクセスが認められたこと、顧客情報への影響は調査中であることを知らせました。あわせて、被害拡大防止のため同日にホームページの機能を停止しています。
その後4日間、公式サイトはメンテナンス表示が続きました。そして10月30日の第2報で、漏えいの確認、約4万件という件数、対象者の区分と情報項目が示されました。ただし、対象件数および対象期間などの詳細は「順次お知らせいたします」とされており、現時点の約4万件は確定値ではありません。同社は、対象となる顧客には準備が整い次第、個別に連絡するとしています。
なお、報道によると、同社は適時開示で、本件に起因すると考えられる不正利用や二次被害は現時点で確認されていないと説明しています。侵入の経路や手口については、第2報では触れられていません。
同社の対応と問い合わせ先
同社は、詳細な調査を進めるとともに、個人情報保護委員会への第一報および警察への相談を行っている、としています。本件専用の問い合わせ窓口は準備中で、当面はヤクルトお客さま相談センター(0120-11-8960、受付時間は土日・祝日を除く10時〜16時)で問い合わせを受け付けています。報道関係者向けの窓口は広報部広報課です。
公式サイトの再開時期については、第2報でも示されていません。10月30日時点でサイトはメンテナンス中のままで、商品情報の閲覧など通常の機能は使えない状態が続いています。
利用者が気をつけること
同社は「お客さまへのお願い」として、次の3点を呼びかけています。
差出人不明の不審な電話・メール・SMS(懸賞の当選、配送の連絡、返金の案内など)に注意すること
同社から顧客に、パスワードや口座番号、クレジットカード番号を尋ねることはない、という点
身に覚えのない連絡に記載されたリンクや添付ファイルは開かないこと
漏えい項目には問い合わせ内容が含まれているため、過去に同社へ問い合わせた内容を知っているかのように装う連絡が来る可能性があります。「以前お問い合わせいただいた件で」といった切り口の電話やメールが来ても、その場で個人情報や支払い情報を伝えないことが大切です。確認が必要な場合は、公式発表に記載された相談センターの番号など、自分で調べた連絡先から問い合わせてください。
また、「たのしい給食」の会員については、暗号化された登録パスワードが漏えい項目に含まれています。暗号化されているため、そのまま悪用されるとは限りませんが、同じパスワードを他のサービスでも使っている場合は、それらのサービスのパスワードを変更しておくと安全です。パスワードの使い回しをやめ、サービスごとに変えることが、こうした事案への備えになります。
IT Postの見方——「問い合わせ内容」が漏れるということ
IT Postでは、今回の件で最も注意すべきは件数ではなく、漏えい項目に「お問い合わせ内容」が含まれている点だと考えます。氏名と連絡先の組み合わせだけでもフィッシング の材料になりますが、そこに「本人が実際に書いた相談内容」が加わると、なりすましの精度は跳ね上がります。攻撃者にとっては、相手の関心や困りごとまで分かる名簿だからです。
同社の第2報は、対象区分と項目を表で切り分け、含まれていない情報(クレジットカード・銀行口座)も明示した点で、範囲の示し方は明確です。一方で、対象期間がまだ示されていないため、「自分が対象かどうか」を利用者が自分で判断する材料はまだ揃っていません。件数と期間の確定、個別連絡の開始、そして侵入経路の説明がそろって初めて、利用者は落ち着いて対処できます。第2報までの4日間も含め、続報の速度がそのまま信頼回復の速度になるはずです。サイトを止めてでも調査を優先した判断自体は妥当でも、止まっている間の情報発信まで止めてしまえば、利用者の不安だけが育ちます。
※個人の感想です
今後どうなりそうか
同社は、対象件数と対象期間の詳細を順次公表するとしています。次の確認点は、確定した件数と期間、対象者への個別連絡の開始時期、侵入経路と再発防止策の説明、そして公式サイトの再開時期です。
IT Postでは、続報が公表された場合は本記事を更新します。