セキュリティ iDAの求人サイト「MyBRANDS」、最大約13万5,000件が漏えいのおそれ。暗号化の鍵も取得された可能性 株式会社iDAは2026年10月30日、求人サイト「MyBRANDS」で最大約13万5,000件のアカウント情報が漏えいしたおそれがあると発表。委託先クラウドの管理用アクセスキーが不正利用され、暗号化した情報の復号鍵も取得されたおそれがあるという。対象項目と、パスワードの使い回しへの対応を整理した
まず初めに
暗号化していたのに、解く鍵も一緒に持っていかれたおそれがある。この一文が、今回の件のいちばん重いところである。金庫に入れていたのに、金庫の鍵も同じ引き出しだった、という話に近い。預けた側からすれば「暗号化」という言葉の安心感がひっくり返る瞬間だ。だからこそ、件数の大きさよりも先に、この構造を頭に入れて読んでほしい。
※個人の感想です
何が起きたのか
iDAは2026年10月30日、公式サイトで「MyBRANDSへの不正アクセスによる個人情報漏えいのおそれについて(お詫びとお知らせ)」を公表しました。同社が運営する求人サイト「MyBRANDS」のサーバー環境に第三者による不正アクセスがあり、登録した求職者と企業の担当者の情報が外部に漏えいしたおそれがあることが分かったということです。
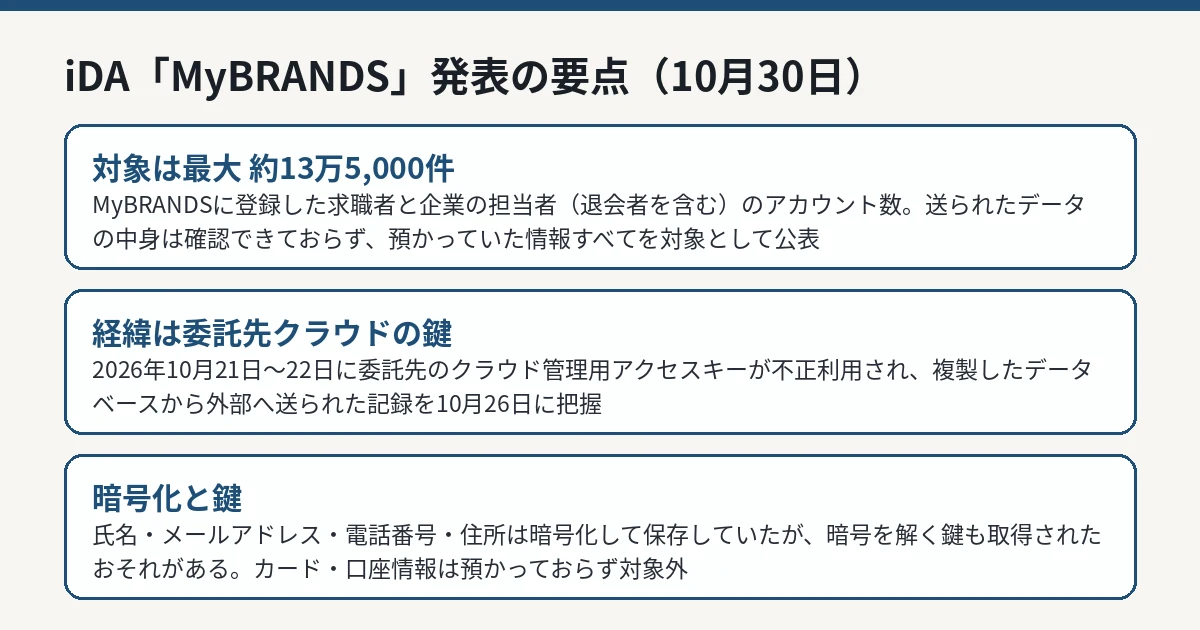
経緯はこうです。MyBRANDSのサービスの停止中に脆弱性への対応を進めていたところ、2026年10月21日から22日にかけて、委託先で使っていたクラウドの管理用の鍵(アクセスキー)が第三者に不正に使われ、複製したデータベースから外部へデータが送られた記録があることが、10月26日に分かりました。
同社は、送られたデータの中身は確認できていないとしています。そのため「実際に送られた情報」ではなく、「預かっていた情報はすべて対象」として知らせている、という立て付けです。対象の広さは、確認できた範囲ではなく、確認できない範囲まで含めた最大値として読む必要があります。
なお、同社が運営する「iDA(ida-mode.com )」や「MyBRANDS新卒」など、MyBRANDS以外のサービスは今回の対象ではないとしています。現時点で、情報が悪用された事実(二次被害)は確認されていないということです。
対象の情報と件数
区分
内容
対象者
MyBRANDSに登録した求職者と企業の担当者(退会した人を含む)
件数
2026年10月30日時点で最大 約13万5,000件(アカウントの数)
漏えいのおそれがある情報
氏名、メールアドレス、電話番号、登録のプロフィール(職歴など)、ログイン用のパスワード(変換した値)など。登録の内容によって異なる
含まれていない情報
クレジットカードや銀行口座の情報は預かっておらず、含まれていない
暗号化の状況
氏名・メールアドレス・電話番号・住所は暗号化して保存していたが、暗号を解くための鍵も取得されたおそれがある
株式会社iDAのお知らせをもとにIT Post編集部が作成した図解です。 IT Post編集部 求人サイトの情報である点が、この件の性格を決めています。プロフィールには職歴などが含まれます。氏名と連絡先だけの名簿と違い、「どこで働いてきたか」という経歴の情報は、本人の歩んできた道そのものです。漏えいのおそれの対象に職歴が並ぶ点は、件数以上に重く見るべきところです。
パスワードについては「変換した値」とされています。そのままのパスワードではない一方で、同社は利用者へ、同じパスワードの使い回し先の変更を求めています。変換された値であっても、使い回しの見直しを求めるのが同社の判断だ、という読み方が正確です。
会社の対応と、利用者へのお願い
同社はMyBRANDSのサービスを停止しており、安全を確認できるまで再開しないとしています。個人情報保護委員会へ報告し、警察に相談しているとのことで、委託先とともに原因の調査を進め、再発防止に取り組むとしています。
対象者へは、10月30日から順にメールで知らせているということです。メールが届かない人もいるため、このお知らせのページでも伝えているとし、新たに知らせるべきことや再開の時期は、このページで知らせるとしています。
利用者へのお願いは、主に次の2点です。
同じパスワードの使い回し先を変更する。 MyBRANDSと同じパスワードを他のサービスで使っている場合は、そちらを変更するよう求めています。企業の担当者については、社内のシステムも対象に含まれます。MyBRANDS側での手続きは必要ないとしています。便乗した不審な連絡に注意する。 本件の同社からのメールは、問い合わせ先のアドレスから送っており、リンクは載せていないということです。ログインのコードやパスワード、金銭のやりとりに関わることを聞くことはないとしています。
問い合わせ先はMyBRANDS事務局で、応募先やスカウトを受けた企業ではなく事務局へメールするよう案内されています。求職者は mybrands-inquiry@ida-mode.com 、企業の担当者は mybrands-inquiry-biz@ida-mode.com です。24時間受け付け、返信は順に行い、登録したメールアドレスから送るよう求めています。そのアドレスが使えなくなっている場合は、その旨を書き添えるよう案内されています。
委託先や連携先の環境が起点になる構図は、この秋の他の公表でも繰り返し現れています。IT Postでも、連携システムへの不正アクセスで顧客情報が漏えいした可能性をKDDIとライフネット生命が公表した件を伝えました(KDDIの顧客情報に関する記事 )。自社のサーバーが無事でも、鍵の置き場所ひとつで預かった情報が動いてしまう。今回のMyBRANDSの件は、その鍵がクラウドの管理用アクセスキーだった例です。
IT Postの見方
IT Postでは、この件の核心は「暗号化していた」という事実と「鍵も取得されたおそれ」という事実の落差にあると考えます。暗号化は、データだけが外へ出た場合の最後の防壁です。その防壁が効くかどうかは、鍵をデータとどれだけ離して置けたかで決まる。委託先のクラウド環境で、複製したデータベースと鍵の両方に届くアクセスキーが不正利用されたのだとすれば、問題は暗号の強さではなく、鍵と権限の設計のほうにあります。
もうひとつ評価したいのは、同社が「送られたデータの中身は確認できていない」と正直に書き、預かっていた情報のすべてを対象として最大値を出した点だ。確認できないことを、対象を狭める理由に使っていない。読み手にとっては不安の残る書き方だが、後から対象が広がるよりは、最初に最大値を出すほうがはるかに誠実である。
求職者にとって職歴は、履歴書という形で自分で配るものだ。その配る相手と時期を選ぶ権利は本人にある。今回のおそれは、その選択権が本人の手から離れたことにある。再開の時期よりも先に、アクセスキーの管理と委託先の権限設計について、調査結果で具体的に語られるかを見たい。
今後どうなりそうか
同社は、委託先とともに原因の調査を進めるとしています。今後の焦点は、アクセスキーがどのように不正利用されたのかという経路の特定、実際に送られたデータの範囲の確定、そしてサービスの再開時期です。新しい知らせや再開の時期は、お知らせのページで伝えるとしています。続報が出れば、この記事の続報として追います。
MyBRANDSに登録したことがある人は、まず対象者向けのメールが届いていないかを確認し、同じパスワードを使っている他のサービスの変更を先に済ませてください。退会した人も対象に含まれます。「もう使っていないから関係ない」とはならない点に注意が必要です。