まず初めに
シングルサインオンは、会社中の鍵を束ねて預かる商売である。その鍵束屋が、ロゴ画像を置く棚に、顧客の社員名簿入りのファイルを一緒に置いていた。しかも棚は約9年間、通りに面して開いていたというのだから、笑い話にもならない。パスワードそのものが漏れていないのは救いだが、「誰が、どの会社で、どのサービスを使っているか」の一覧は、攻撃者にとって立派な地図である。派手な侵入ではなく、設定一つで起きた。だからこそ始末が悪い。
※個人の感想です
第三報で確定した対象範囲
同社は2026年10月30日、「GMOトラスト・ログインにおけるお客様情報の漏えいに関するお詫びとお知らせ(第三報)」を公表しました。外部専門機関による調査の完了を受けた報告です。
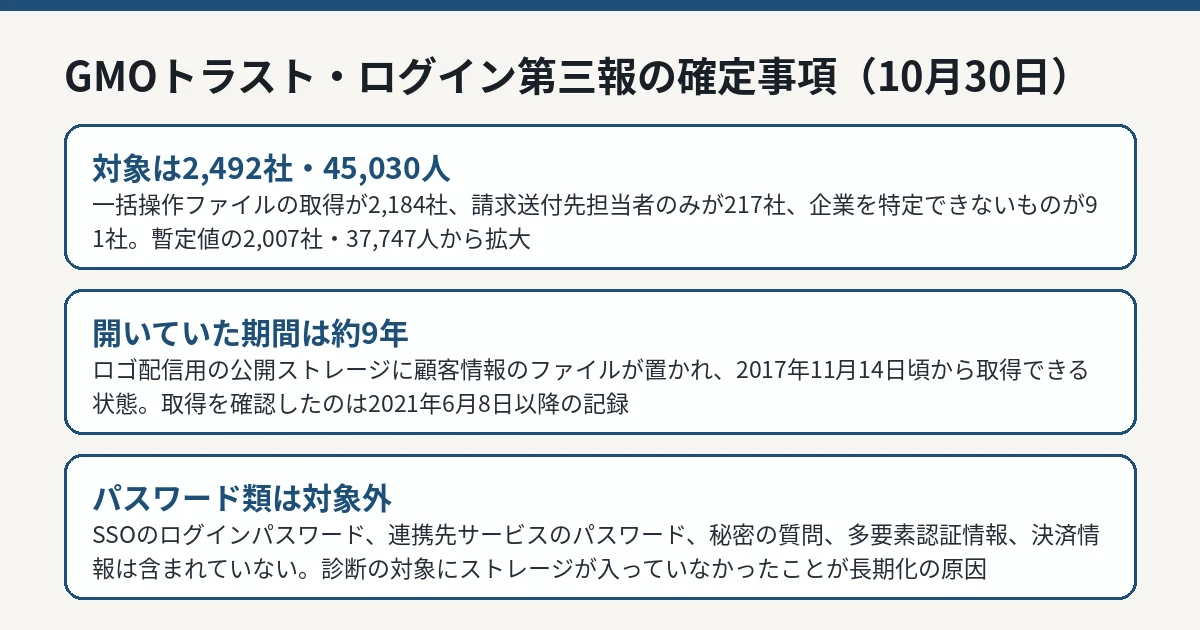
対象の企業は合計2,492社です。内訳は、一括操作で作成されたファイルに含まれる個人情報が取得された企業が2,184社、それ以外で請求送付先の担当者の情報が取得された企業が217社、管理者アカウントの削除などにより企業を特定できないものが91社です。
人数は合計45,030人です。一括操作で作成されたファイルに含まれる方が44,836人、それ以外で請求送付先の担当者が194人で、人数はメールアドレスの重複を除いて数えたとしています。
第一報・第二報時点の暫定値は2,007社・37,747人でした。同社によると、初回の調査の後に調査対象のファイルの不足と判定条件の誤りが判明したため追加調査を行い、請求送付先担当者の情報が取得された企業と、所属する企業を特定できない管理者アカウントを新たに対象に含めたことで、数字が改められたということです。10月30日に新たな取得が起きたという意味ではありません。
何が起きたのか
発覚のきっかけは2026年9月14日17時48分、同社の脆弱性報告制度を通じて外部のセキュリティ研究者から受けた報告でした。
同社は、サービスのロゴ画像などを配信するため、ストレージの一部を外部から閲覧できる公開領域として使用していました。この公開領域には、管理者が管理画面で一括操作を行った際にシステムが作成したファイル(カスタム属性の一括登録やパスワードの一括代理設定のひな形ファイルとエラーファイル、メンバー登録のエラーファイルなど)と、同社の契約情報ファイルも保管されていました。ファイル一覧を参照すれば、個別のファイルを取得できる状態だったとしています。
外部からのファイル取得は、9月14日23時45分頃から段階的に遮断し、9月15日16時までにすべて遮断しました。外部専門機関(GMOサイバーセキュリティ byイエラエ株式会社)がアクセス記録を調査した結果、これらのファイルが第三者に取得されていたことを確認し、不正な目的で取得されたおそれがあると判断したとしています。外部専門機関による調査は10月23日に完了しました。
 GMOグローバルサインのお知らせ(第三報)をもとにIT Post編集部が作成した図解です。 IT Post編集部
期間の訂正――「取得されていた」と「取得できる状態」は別だった
取得できる状態にあった期間は、2017年11月14日頃から2026年9月15日までです。2017年11月14日頃、ロゴ画像の配信負荷への対策として、ストレージをロゴ配信用の公開領域に変更した時点から、ファイルが外部から取得できる状態になったと判断したとしています。
一方、アクセス記録で第三者による取得を確認できた期間は、2021年6月8日から2026年9月15日までです。2021年6月7日以前はアクセス記録が残っておらず、取得の有無を確認できないため、この期間も取得されたおそれがある期間として扱うとしています。
同社は第三報で、第一報の表現も訂正しています。遮断の完了は「9月14日中」ではなく9月14日23時45分頃から9月15日16時にかけての段階的な遮断だったこと、「2017年11月以降、外部から取得されていたことを確認」という表現は、正しくは「取得できる状態にあり、取得を確認できたのは2021年6月8日以降」だったことです。
含まれていた情報と、含まれていない情報
一括操作で作成されたファイルに含まれていたのは、メールアドレス、氏名、対象アプリ名(連携サービス名)、カスタム属性値(社員番号、所属など、利用企業が独自に設定した項目)です。契約情報ファイルには、企業ID、ライセンス数、利用状況、解約日と、請求送付先担当者の氏名、住所、電話番号、メールアドレスが含まれていました。
含まれていないものとして同社が挙げたのは、GMOトラスト・ログインへのログインに用いるパスワード、秘密の質問・回答および多要素認証の情報、シングルサインオンする各サービスへのパスワード、クレジットカードなどの決済情報です。
原因と再発防止策
同社が挙げた原因は3点です。ロゴ配信用の公開領域に顧客情報を含む一時ファイルが保存される設計になっていたこと。その公開領域はファイルの一覧を外部から取得でき、ファイルのリンクに署名や有効期限もなかったこと。そして、定期的な診断・侵入テストの対象がアプリケーションとサーバーで、ファイルを保管するストレージは対象外だったため、長期間気づけなかったことです。
実施済みの対策として、ファイル取得の遮断に続き、9月16日にダウンロード用リンクを署名つき・有効期限1時間のものへ切り替え、9月24日に保存場所に残っていた顧客情報を含むファイルを削除、9月25日に該当の保存場所でファイル一覧を外部から取得できないようにしました。9月30日には、ファイルを取り扱うすべての機能について、保存先・公開範囲・個人情報の有無・削除方法を点検しています。10月2日には利用するすべての保存場所を棚卸しし、設定を常時監視して問題があれば自動で通知する仕組みを導入、10月6日にはすべての保存場所でファイル一覧を外部から取得できないようにしました。
今後の対策は、設計(原則非公開の構成)、確認(開発工程での事前確認)、点検(外部診断と常時監視)、そして「ファイルを残さない」強化の4つの観点で進めるとしています。外部の専門機関による診断は年2回行い、対象をWebアプリケーション、クラウド環境全体、外部に公開しているすべての資産へ広げる方針です。対策は2026年11月30日までに実施するとし、一部(ファイル処理の共通部品化)は2027年1月31日が期限です。実施状況は、すべての対策が完了するまで毎月報告し、初回は2026年11月30日を予定しています。
利用企業と利用者が気をつけること
同社は、取得された情報を悪用し、同社を装った第三者からメールや電話などで不審な連絡が行われる可能性があるとしています。契約の更新、ライセンスの超過、アカウントの確認などを理由に、IDやパスワードの入力、送金などを求める連絡には注意するよう呼びかけています。心当たりのない連絡を受けたら、メール内のURLや添付ファイルを開かず、返信もしないことが案内されています。同社がメールや電話でパスワードなどの認証情報を尋ねることはないとしています。管理者には、利用中のメンバーにも内容を共有するよう求めています。
相談窓口は、問い合わせフォーム(https://trustlogin.com/contact/)と電話 03-4545-2303(受付時間10時〜18時、土日祝日を除く)です。
同じ「連携や周辺の仕組みで起きた漏えい」では、10月30日にKDDIとライフネット生命の連携システム経由で最大2万2541件が漏えいした可能性も公表されています。こちらの事案でも、狙われたのは中核の認証そのものではなく、その周辺でした。
IT Postの見方
IT Postでは、この事案の核心は「診断の対象にストレージが入っていなかった」という一行にあると考えます。
アプリケーションとサーバーを定期的に調べて異常がなくても、ファイルの置き場所の設定が一つ違えば、情報は9年近く外から取れる状態になる。侵入の形跡を探す監視は、そもそも「公開」として開いている棚には反応しにくい。設定ミスは脆弱性検査の網をすり抜ける、という教科書的な話が、ID管理の専門会社で起きた。
対象範囲が第三報で増えた点も軽く見ないほうがいい。初回の調査で対象ファイルの不足と判定条件の誤りがあったという説明は正直だが、裏を返せば「漏れた側が、漏れた範囲を最初は把握しきれていなかった」ということでもある。連携サービス名と所属の一覧は、それ自体が次のフィッシングの材料になる。パスワードが無事だったことで済む話ではない。
今後どうなりそうか
同社は、本お知らせをもって調査結果の報告は最終としています。今後は、2026年11月12日に個人情報保護委員会へ確報を提出する予定で、再発防止策の実施状況は毎月、完了するまで報告するとしています。セキュリティの年次報告も毎年12月に行う方針です。2026年10月30日時点で、本件に起因する二次被害の報告は確認されていないとしています。
最初の進捗報告は2026年11月30日の予定です。期日を切った対策が本当にその日にそろって報告されるかが、この第三報の約束が守られるかを測る最初の物差しになりそうです。