セキュリティ 個人情報保護委員会、半年余りで漏えい等は延べ約2億6,000万人分と公表。10月だけで報告830件という異常な傾き 個人情報保護委員会は2026年10月28日、2026年4月から10月16日までに報告された不正アクセスによる漏えい等が延べ約2億6,000万人分、報告2,094件だったと公表した。10月は半月で830件と急増。延べ人数の読み方の注意点と、政府が10月30日に開設したサイバー対応特設サイトを整理した
まず初めに
人口の2倍。見出しだけ見れば、日本中全員の情報が2回ずつ漏れたような数字である。もちろん実態はそこまで単純ではない。延べ人数で、重複があって、おそれの段階のものまで混ざっている。それでも、報告のペースが半月で跳ね上がった事実は数字の飾りを差し引いても残る。漏えいのニュースが毎日のように流れる「気がする」は、気のせいではなかった、という話だ。
※個人の感想です
何が公表されたのか
個人情報保護委員会は2026年10月28日、第374回委員会の参考資料2「最近の不正アクセスによる個人データの漏えい等の傾向」を公表しました。
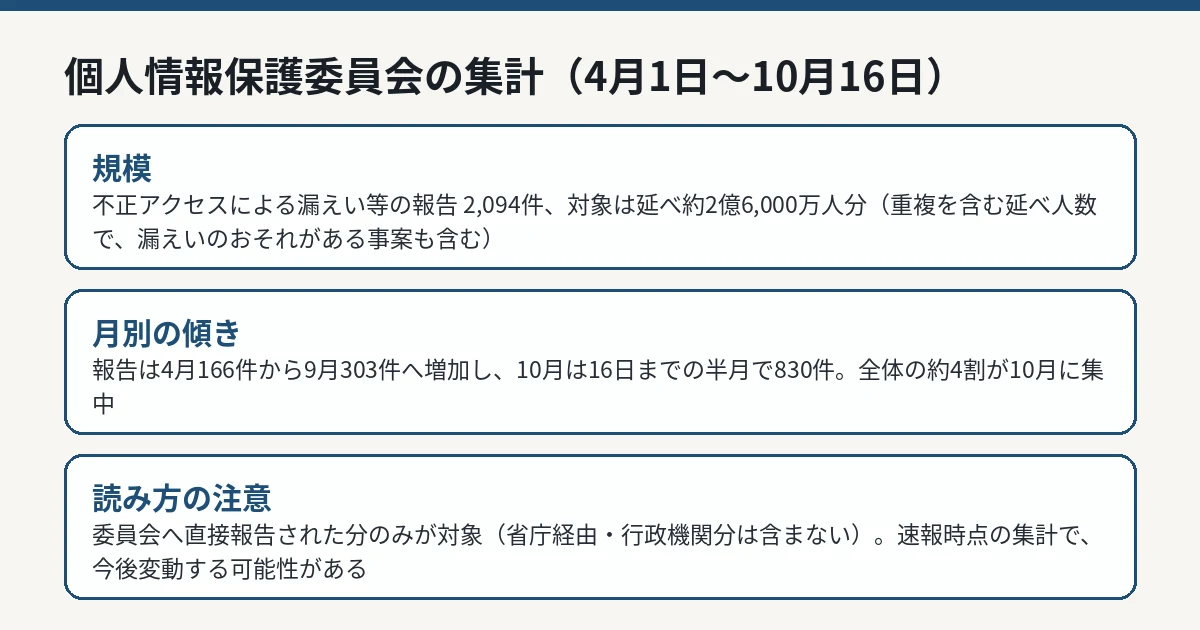
資料によると、令和8年(2026年)4月1日から10月16日までに、不正アクセスにより漏えい等した延べ本人数は約2億6,000万人でした。報道では、この数字が2026年10月1日時点の日本の総人口(総務省統計局調べ)の2倍以上に相当すると伝えられています。
不正アクセスによる報告件数(速報受付月別)は、合計2,094件で、月別の推移は次のとおりです。
速報受付月
報告件数
2026年4月
166件
2026年5月
163件
2026年6月
185件
2026年7月
212件
2026年8月
235件
2026年9月
303件
2026年10月(16日まで)
830件
合計
2,094件
10月の報告は半月分だけで全体の約4割を占めます。報道では、1日当たりの報告件数は約52件で、9月の約10件と比べて5倍以上に増えたと整理されています。
個人情報保護委員会の公表資料をもとにIT Post編集部が作成した図解です。 IT Post編集部 数字の読み方——「延べ」と「おそれ」を落とさない
この集計には、いくつか注意書きが付いています。
第一に、約2億6,000万人分は延べ人数です。同じ人の情報が複数の事案で漏れても、それぞれ数えられます。同数の個人が被害を受けたという意味ではありません。
第二に、集計には実際に漏えいした事案だけでなく、漏えいのおそれがある事案も含まれます。「漏えい等」という表記はそのためです。
第三に、数えられているのは、個人情報取扱事業者から個人情報保護委員会へ直接報告されたものだけです。委任先の省庁を経由した報告(金融業、電気通信業など)や、行政機関などからの報告は含まれていません。つまり、この数字は全体像のすべてではなく、直接報告分に限った集計です。
第四に、件数は速報時点のものを集計しているため、確報の提出などの時点で、報告件数や漏えい等した本人数が変動する可能性があります。また資料の注記では、個人データの取扱いを委託している場合、同一の事象について委託先と委託元の双方が報告している場合がある、ともされています。
また報道では、前年度(2025年度)の1年間の報告件数は1,256件だったとされています。ただし、集計方法が異なるため単純な比較はできない、とも併せて伝えられています。今年度の2,094件は10月16日までの分であり、年度途中の集計である点も含め、数字は「増え方の方向」を読むための材料と捉えるのが適切です。
漏えい等した本人数別の内訳では、10万人以下の事案が1,681件と大半を占める一方、100万人を超える事案が41件(100万人超〜1,000万人以下が35件、1,000万人超が6件)ありました。本人数が「不明」の報告も310件あります。件数の大半は小規模な事案で、人数の大半は少数の大規模事案から来ている、という構図です。
政府の対応——特設サイトの開設
報道によると、政府は2026年10月30日、国家サイバー統括室のウェブサイトに「サイバー対応特設サイト」を立ち上げました。一般の人や事業者が、相談窓口や注意喚起を一覧で参照できるようにしたもので、掲載情報は事業者向け・個人向けに分けて示され、随時更新されるということです。
また報道では、被害企業への支援強化などを盛り込んだ「緊急対策パッケージ」を、来週中をめどに取りまとめる方針が示されたと伝えられています。
利用者が取るべき行動は変わらない
集計の数字が大きくても、利用者一人ひとりが取るべき行動は、これまでの個別の漏えい事案のときと変わりません。
漏えいの連絡を受けたサービスで、同じパスワードを他のサービスでも使っている場合は変更する
企業を名乗るメールやSMSが来ても、記載されたリンクからログインせず、公式アプリや公式サイトを自分で開いて確認する
身に覚えのない連絡で、パスワードやクレジットカード番号を尋ねられても答えない
個別の事案で自分が対象かどうかは、各社の発表と個別連絡で確認するのが確実です。不安な場合の相談先は、開設された特設サイトにまとめられています。
IT Postの見方——異常なのは人数より「10月の傾き」だ
IT Postでは、この資料で最も注目すべきは延べ約2億6,000万人分という総数ではなく、10月の報告830件という傾きだと考えます。総数は延べ計算と大規模事案の引っ張りでいくらでも大きく見せられますが、受付件数のペースが半月で9月の約2.7倍になったという変化は、速報集計の癖を差し引いても無視できません。報告義務の周知が進んで「隠れていたものが出てきた」側面があるにしても、出てくる量そのものが増えているのは確かです。
もう一つ見逃せないのは、「不明」が310件あることです。漏れたかどうか、どれだけ漏れたかすら、報告の時点で分からない事案が全体の15%近くある。攻撃を受けた側が、自社の中で何が起きたのかを掴む力そのものが追いついていない、という読みもできます。特設サイトのような相談先の集約は地味ですが、掴めていない事業者と不安な利用者の双方にとって、最初の一歩の置き場所としては妥当な対応です。派手な対策の発表より先に、こういう土台が要る局面だと思います。
※個人の感想です
今後どうなりそうか
個人情報保護委員会の集計は速報値ベースのため、今後の確報で件数や人数が変わる可能性があります。次の確認点は、10月後半分を含む次の集計で報告ペースがどうなるか、政府の緊急対策パッケージの中身、そして大規模事案の個別の原因公表です。
IT Postでは、続報が公表された場合は本記事を更新します。