セキュリティ 良品計画、MUJIアプリの情報が最大約2,726万件流出した可能性。退会した人の分まで対象だった 良品計画は2026年10月30日、公式アプリ「MUJIアプリ」の顧客情報が外部に流出した可能性があると発表。対象はメールアドレス・生年月日・性別の3項目で、退会者を含む最大約2,726万件。氏名や住所、カード情報は含まれない。対応状況と利用者が取るべき注意を整理した
まず初めに
2,726万件。日本の人口の2割を超える数字が、買い物アプリひとつから出てきた。もっとも、出た可能性があるのはメールアドレスと生年月日と性別の3点セットで、名前も住所も付いていない。名簿としては不完全だが、詐欺メールの宛先リストとしては十分すぎる量である。数字の大きさに目を奪われると、本当に見るべき「何が出たか」を見誤る。今回はその典型だ。
※個人の感想です
何が起きたのか
株式会社良品計画は2026年10月30日14時10分、「無印良品の公式アプリ「MUJIアプリ」におけるお客さま情報流出の可能性について」と題するプレスリリースを発表しました。
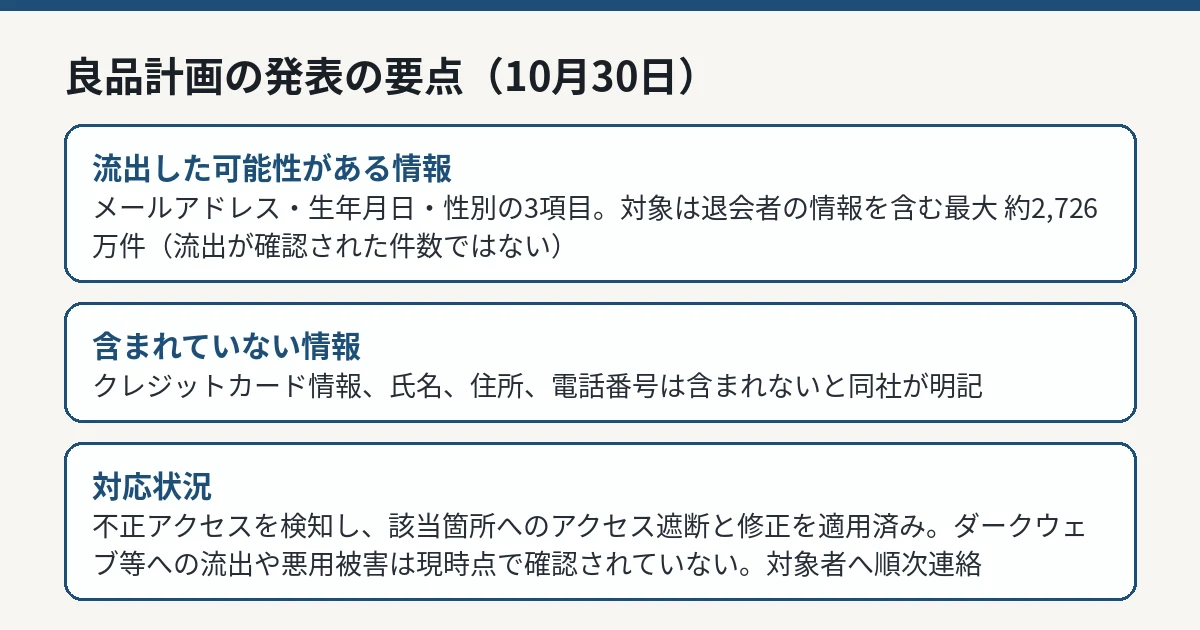
同社によると、MUJIアプリにおいて、同社が保有する顧客情報の一部が外部に流出した可能性があることを確認した、ということです。現時点で外部に流出した可能性がある情報は、次の3項目です。
対象件数は最大で約2,726万件で、すでに退会した利用者の情報も含まれます。これは「流出した可能性がある件数の上限」であり、実際に外部へ渡ったことが確認された件数ではありません。同社は、クレジットカード情報、氏名、住所、電話番号等の情報は含まれない、と明記しています。
良品計画のプレスリリースをもとにIT Post編集部が作成した図解です。 IT Post編集部 同社の対応——遮断と修正は適用済み
同社は、外部からの不正なアクセスを検知し、該当箇所へのアクセスの遮断および修正の適用を行った、としています。現時点では、ダークウェブ等への当該顧客情報の流出、および当該情報を悪用した被害は確認されていないということです。
今後の対応として、情報が漏えいした可能性のある顧客へ順次連絡すること、外部への情報流出が確認された場合には速やかにプレスリリース等で知らせること、個人情報保護に関わる法令に則り適切な措置を取ることを挙げています。また、開発会社・関係会社の協力のもと、セキュリティ対策と監視体制のさらなる強化を実施するとしています。
なお、MUJIアプリと無印良品ネットストアは、現在も正常に利用できる状態だとしています。松屋フーズのようにサービス自体が止まっている事案とは違い、買い物そのものへの影響は出ていません。
問い合わせ先は、株式会社良品計画お客様相談室(フリーダイヤル0120-64-0772、受付時間は月〜土の9時30分〜17時、日曜および年末年始を除く)です。
利用者が気をつけること
同社は「お客さまへのお願い」として、今後、当該情報を悪用した「なりすましメール」が発生する可能性があるとしています。不審なメールを受信した場合は、記載されたURLをクリックしたり、個人情報を入力したりしないよう注意を呼びかけています。
今回の対象には生年月日が含まれています。無印良品を名乗るメールに、自分の生年月日や性別を知っているかのような文面が添えられていても、それだけで本物とは限りません。セールやポイントの案内を装ったメールが来ても、メール内のリンクからはログインせず、公式アプリや公式サイトを自分で開いて確認する習慣が有効です。
また、対象には退会した利用者の情報も含まれます。すでにアプリを使っていない人も、過去に登録したメールアドレス宛ての不審なメールには注意が必要です。
利用者の疑問に答える
対象件数と項目が示されたことで、利用者側の疑問はおおむね次の3つに集約されます。発表内容から読み取れる範囲で整理します。
Q. 退会したのに、なぜ自分の情報が対象になるのですか
同社は、対象件数に「退会されたお客さまの情報」を含むと明記しています。退会の手続きをした後も、同社の側に登録時の情報が残っていたということです。そのため、現在アプリを使っていない人、退会した人も、登録していたメールアドレス宛ての連絡や不審なメールには注意が必要です。
Q. パスワードの変更は必要ですか
今回の発表で流出した可能性があるとされたのは、メールアドレス・生年月日・性別の3項目で、パスワードは含まれていません。同社もパスワード変更を求める案内は出していません。ただし、生年月日は他のサービスで本人確認の材料に使われることがあります。無印良品を名乗る連絡で生年月日やその他の個人情報を尋ねられても、答えないことが大切です。
Q. 店舗での買い物やネットストアにも影響はありますか
同社は、MUJIアプリと無印良品ネットストアは正常に利用できるとしています。発表はMUJIアプリで保有する顧客情報に関するもので、店舗の営業やネットストアの利用自体が止まるという内容ではありません。
発表のタイミングについて
報道によると、この発表は会員向けセール「無印良品週間」の開催期間中に行われました。利用者がアプリを開く機会が多い時期と重なったことで、発表に触れる利用者は平時より多かったとみられます。一方で、発表では不正アクセスを検知した日時や侵入の経緯は示されておらず、原因の説明は今後の続報待ちです。
IT Postの見方——件数の大きさと中身の軽さは分けて読む
IT Postでは、今回の件は「2,726万件」という数字だけで評価すべきではないと考えます。出た可能性があるのは3項目で、氏名や住所、決済情報は含まれません。1件あたりの情報の密度は、同じ日に発表された松屋フーズの事案(届け先住所や電話番号を含む)より明確に低い。だからといって無害という話でもありません。メールアドレスと生年月日の組み合わせは、なりすましメールやアカウントの手がかりとして使い回せる材料です。
評価できるのは、発表が「可能性」の段階で、対象項目と含まれない項目、上限の件数と退会者の扱いまでを一度に示した点です。利用者が「自分に関係があるか」「何を警戒すればいいか」を、その場で判断できる形になっています。残る疑問は、検知の経緯と時期、そして実際に外へ渡ったのかどうかの確定です。2,726万件という上限だけが独り歩きしないよう、次の発表で範囲を狭めてもらいたいところです。
※個人の感想です
今後どうなりそうか
同社は、対象者への順次連絡と、外部流出が確認された場合の追加公表を予定しています。次の確認点は、不正アクセスの検知日時と侵入経路の説明、実際に対象となる利用者の範囲の確定、そして再発防止策の具体化です。
IT Postでは、続報が公表された場合は本記事を更新します。