IT Post

by Rice Studio Lab


記事を検索
文字サイズ
ふりがな
セキュリティ

JALとJTA、委託先アマデウスへの不正アクセスで予約情報約9万2000人が参照された形跡。一部はパスポート番号も

日本航空と日本トランスオーシャン航空は2026年10月28日、旅客サービスシステムの委託先アマデウスへの不正アクセスで、予約情報約9万2000人分が外部から参照された形跡があったと発表した。約2000人分はパスポート番号や連絡先も対象。クレジットカード番号やパスワードの漏えいはなく、運航への影響もないという。対象の範囲と利用者が注意すべき点を整理する

30秒で分かる結論

  • 日本航空(JAL)と日本トランスオーシャン航空(JTA)は2026年10月28日、予約・発券や搭乗手続きなどを処理する旅客サービスシステムの委託先であるAmadeus IT Group, S.A.(アマデウス)への不正アクセスにより、お客様の予約情報の一部が外部から参照された形跡があったと発表しました。対象は合計約9万2000人です。
  • 約9万人分は予約番号、氏名、搭乗日、搭乗区間、搭乗クラスが対象で、残る約2000人分はこれらに加えてメールアドレス、電話番号、パスポート番号、国籍、マイレージ番号、航空券番号、座席番号なども参照された形跡があります。対象の予約記録は、2023年8月10日から2026年9月23日までの間にアマデウスのシステム上に存在していたものの一部です。
  • クレジットカード番号ならびに各種パスワードの漏えいはなく、現時点で当該情報が不正に使用された事実は確認されていません。本件による運航への影響もない、と両社は説明しています。対象者には今後個別に連絡し、10月29日から専用のお問い合わせ窓口を開設します。
この記事の目次 7項目
出典を確認する(4件)
旅客機のシルエットと航空券の予約カード、背後の共用予約サーバーを虫眼鏡で見るイラスト
生成AIによるイメージイラスト。実際の設備や画面ではありません。 IT Post編集部

まず初めに

自分の会社の金庫が破られたのではない。金庫を預けていた先の金庫が破られていた、という発表である。予約した覚えのある航空会社から「委託先で見られました」と言われる側の身になれば、怒りの宛先が一つ増えるだけで、やることは結局いつもと同じ「不審な連絡を疑え」に戻ってくる。とはいえ今回ばかりは、見られた形跡がある情報の中に「いつ、どこへ、どの席で飛ぶか」まで入っている人もいる。旅行の予定そのものが材料になる手口だけは、先に知っておく価値があると思う。

※個人の感想です

何が起きたのか

JALとJTAによると、両社の予約・発券、搭乗手続きなどを統合的に処理する旅客サービスシステムは、アマデウスが提供しています。両社は2026年10月23日、アマデウスから、同社システムへの不正アクセスによって、お客さまの予約情報の一部が外部から参照された形跡があった旨の報告を受けました。

アマデウスはすでに必要なセキュリティ対策を完了しており、現時点で、当該情報が不正に使用された事実は確認されていない、と両社は説明しています。また、本件による運航への影響はないとされています。

侵入の経路や手法の詳細は、今回の発表では示されていません。「外部から参照された形跡がある」という表現は、対象者全員分の情報が外部に持ち出されたと確定したことを意味するものではありません。発表の読み方として、この点は区別しておく必要があります。

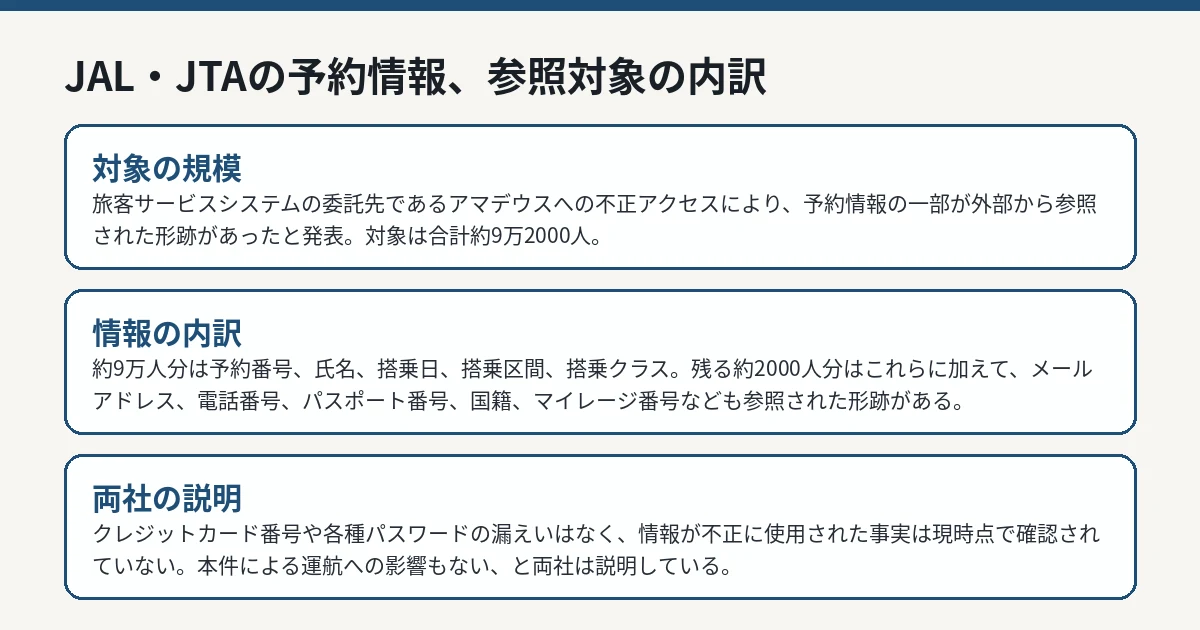
JAL・JTAの予約情報で参照された形跡がある対象範囲の内訳
公式発表の内容をもとに編集部が作成した図。 IT Post編集部

参照された形跡がある情報の内訳

対象は、日本航空・日本トランスオーシャン航空便名の予約記録の一部です。期間は「予約記録が外部から参照された形跡がある期間」として、2023年8月10日から2026年9月23日までと示されています。これは予約・購入をした日や搭乗日そのものを指す期間ではありません。

区分 人数 参照された形跡がある項目
予約情報の基本項目 約90,000人 予約番号、氏名、搭乗日、搭乗区間、搭乗クラス
より多くの情報が対象の区分 約2,000人 上記に加え、メールアドレス、電話番号、パスポート番号、国籍、マイレージ番号、航空会社、便名、航空券番号、座席番号など
合計 約92,000人 JAL・JTA便名の予約記録の一部

クレジットカード番号ならびに各種パスワードの漏えいはない、というのが両社の説明です。パスポートについても、対象は番号であり、旅券の写真が閲覧されたという発表ではありません。

同じアマデウスのシステムを利用する全日本空輸(ANA)についても、同社がアマデウスから不正アクセスの通知を受け、影響の事実確認を進めていると朝日新聞が報じています。ただし、これはANA側の影響が確定したという発表ではなく、JAL・JTAの約9万2000人にANAの利用者を足し合わせることはできません。

利用者が確認すべきこと

両社は、対象のお客さまに今後個別に連絡を差し上げたうえで、JALグループを装った不審メール・不審電話・偽サイトへの誘導などに対する注意喚起を含め、必要な対応を行うとしています。

利用者側で特に注意したいのは、今回参照された形跡がある情報の組み合わせです。予約番号と氏名に加え、搭乗日、搭乗区間、座席番号まで知っている相手からの連絡は、本物らしく見えやすくなります。「便の変更」「払い戻し」「未払い料金の請求」などを理由に、偽サイトでパスワードやクレジットカード情報の入力を求める手口が考えられます。予約の確認や変更は、メールやSMSのリンクからではなく、公式サイトや公式アプリを自分で開いて行うことが基本です。

本件専用のお問い合わせ窓口は2026年10月29日から開設され、電話番号は日本国内から0120-25-6050/03-4332-7280、海外から+81-3-4332-7280、受付時間は日本時間10時から17時まで(土日祝日を除く)と案内されています。

なお、今回の発表だけを理由に、対象者全員が直ちにパスポートの再発行やクレジットカードの再発行を必要とする、という案内はされていません。カード番号やパスワード自体の漏えいは確認されていないためです。不審なリンク先で情報を入力してしまった場合など、個別の事情がある場合は専用窓口へ相談してください。

初心者が知っておくべきこと

Q. 「参照された形跡」と「漏えい」は違うのですか。

A. 今回の発表は、外部から情報が参照(閲覧)された形跡があった、という内容です。情報がファイルとして外部へ持ち出されたことまで確定した、とは発表されていません。ただし、見られた可能性がある以上、対象情報を使った不審な連絡への警戒は必要です。

Q. 2023年8月10日から2026年9月23日という期間は、旅行した期間ですか。

A. 違います。両社の説明では、この期間は「予約記録が外部から参照された形跡がある期間」であり、対象はその間にアマデウスのシステム上に存在していた予約記録の一部です。予約した日や搭乗日をそのまま指すものではありません。

Q. 自分が対象かどうかは、どうすれば分かりますか。

A. 両社は対象のお客さまへ今後個別に連絡するとしています。連絡が届いたら、本文中のリンクからではなく、公式サイト・公式アプリ、または専用窓口(0120-25-6050など)で確認するのが安全です。

IT Postの見方——問題は9万2000件より「旅程まで見える情報の組み合わせ」

IT Postでは、今回の事案の実質は件数の大きさよりも、参照された情報の組み合わせにあると考えます。氏名とメールアドレスだけなら汎用的なばらまき型の偽メールにしか使いにくいが、予約番号、搭乗日、搭乗区間、座席番号がそろうと、「あなたの○月○日の○○行きの便に変更が生じました」という、受信者が思わず信じてしまう連絡が作れてしまう。情報漏えいの被害は、漏れた項目の点数ではなく、相手がどれだけ本物らしい嘘をつけるかで決まる部分が大きい。
もう一つは、委託先の事故が利用者にとっての「自分の航空会社の事故」になるという構造だ。予約情報を握っているのは航空会社ではなく、その先の旅客サービスシステムであり、利用者は委託先の存在すら意識しないまま情報を預けている。航空各社が共通の基盤を使う以上、一つの委託先の事故が複数の航空会社に同時に跳ね返る。韓国の航空会社でも同じアマデウスを巡る公表が先行していたことからも分かるとおり、これはJAL一社の問題としてだけ読むと見誤る。委託先の名前と、事故のときに誰が何を説明するのか。予約の前にそこまで確認する利用者はいないが、事故の後で一番効いてくるのは、結局その部分である。

※個人の感想です

今後どうなりそうか

両社は対象者への個別連絡と専用窓口での対応を進めるとしています。今後の焦点は、侵入経路などの原因に関する説明と、同じシステムを使う他の航空会社への影響範囲の確定です。

IT Postでは、続報が出た場合は、初報の正本記事である本記事を更新して経緯を追います。対象となり得る期間にJAL・JTA便名の予約記録がある利用者は、個別連絡を待つ間も、旅程を言い当てる不審な連絡にはリンクを開かず公式経路で確認する対応を続けてください。

情報源

「一次情報」は資料の出所を示す区分で、編集部による独立した実測や、すべての主張の実証を示すものではありません。確認の範囲や未確認の点は、本文の説明と併せてご覧ください。

この記事を共有する

用語辞典へ