セキュリティ 全日本空輸、アマデウス経由で約3万7,800人分の予約情報に参照の形跡。約1,700人はパスポート番号も対象 全日本空輸(ANA)は2026年10月30日、委託先アマデウスのシステムへの不正アクセスで、約3万7,800人分の予約情報が外部から参照された形跡があると発表。約1,700人はパスポート番号や国籍も対象。対象期間と、JAL・JTAの事案との関係、利用者への注意を整理した
まず初めに
またアマデウスか、という話である。2日前にはJALとJTAが約9万2,000人分を公表し、今度はANAが約3万7,800人分。航空会社は違っても、予約の台帳を預かっているのは同じ委託先のシステムだった。利用者から見れば、選んだのは航空会社のはずなのに、事故の出どころは選んだ覚えのない会社、という構図がここでも繰り返された。委託先の名前は、事故の後で初めて知る。それがこの手の事故のいちばん気持ちの悪いところだ。
※個人の感想です
何が起きたのか
全日本空輸(ANA)は2026年10月30日、スペインの航空IT大手アマデウス(Amadeus IT Group, S.A.)のシステムへの不正アクセスについて、影響を受けた可能性のある顧客の人数と対象情報を発表しました。ANAは10月29日に、顧客の予約情報の一部が外部から参照された形跡があると発表し、影響人数などを精査していました。
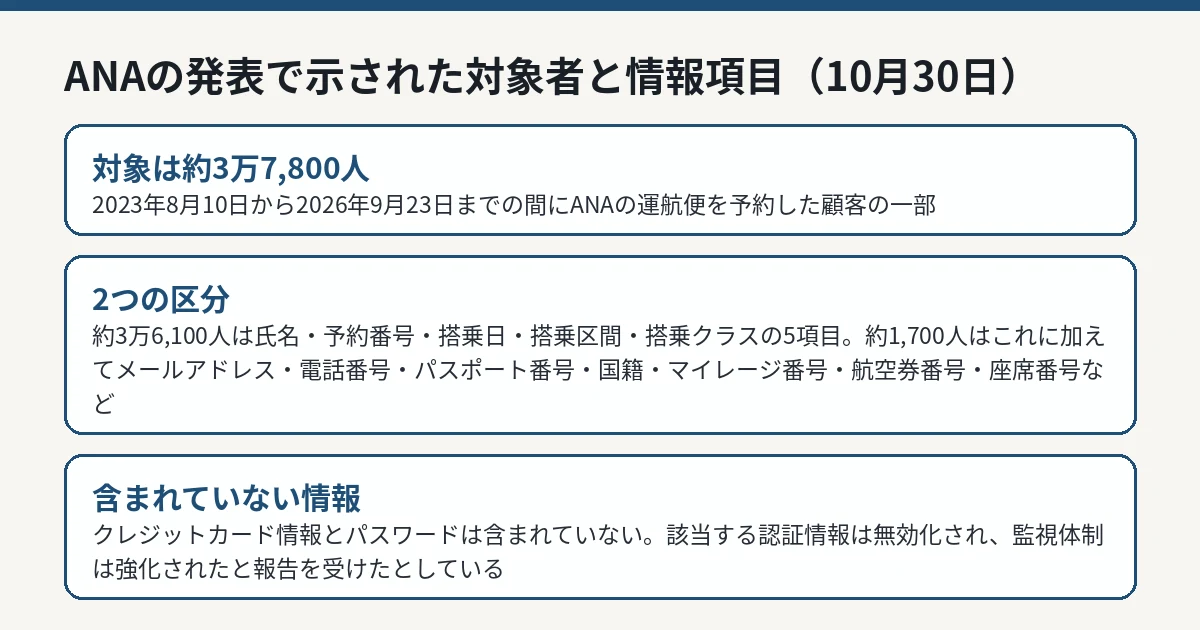
今回の発表によると、対象は約3万7,800人です。内訳は次の2つに分かれます。
対象者
外部から参照された形跡がある情報
約3万6,100人
氏名、予約番号、搭乗日、搭乗区間、搭乗クラスの5項目
約1,700人
上記5項目に加え、メールアドレス、電話番号、パスポート番号、国籍、マイレージ番号、航空会社、便名、航空券番号、座席番号など
対象となるのは、2023年8月10日から2026年9月23日までの間に、ANAの運航便を予約した顧客の一部です。同社は、クレジットカード情報とパスワードは含まれていないとしています。
なお、ここで言う「参照された形跡」は、情報が外部へ持ち出されたことが確定した、という意味ではありません。不正アクセスした第三者が対象の情報を見た形跡がある、という段階の表現です。
全日本空輸のお知らせをもとにIT Post編集部が作成した図解です。 IT Post編集部 発覚の経緯——検知から公表まで1か月余り
報道によると、アマデウスは2026年9月24日に、航空予約情報への第三者による不正アクセスを検知しました。ただしANAは、同日時点でアマデウスから報告を受けていなかったということです。
ANAは10月16日に、アマデウスを利用する他の航空会社で不正アクセスが確認されたとの情報を得て、ANA便の予約情報への影響を照会しました。10月20日にアマデウスから不正アクセスが検知されたとの報告を受け、個人情報保護委員会などへ報告した、としています。その後、アマデウスと顧客情報の確認を続け、10月29日に第1報、10月30日に人数と項目を公表しました。
ANAがアマデウスに確認したところ、今回の不正アクセスに関係する認証情報はすでに無効化され、監視体制も強化されたということです。ランサムウェアによる被害や、データの改ざん・削除の証拠は確認されておらず、アマデウスが提供するサービスの中断もないとしています。
時系列で見る——検知からANAの公表まで
報道に基づく経緯を日付順に整理すると、次のようになります。
日付
出来事
2026年9月24日
アマデウスが航空予約情報への不正アクセスを検知(この時点でANAへの報告はなかったとされる)
10月16日
ANAが、他の航空会社で不正アクセスが確認されたとの情報を得て、自社便への影響をアマデウスへ照会
10月20日
アマデウスから不正アクセス検知の報告を受け、ANAが個人情報保護委員会などへ報告
10月29日
ANAが第1報を公表(予約情報の一部に参照の形跡、人数は精査中)
10月30日
ANAが対象約3万7,800人と情報項目を公表
検知から、実際に自社の顧客が対象かどうかをANAが知るまで、約1か月がかかっています。
JAL・JTAの事案との関係
同じアマデウスのシステムを巡っては、日本航空(JAL)と日本トランスオーシャン航空(JTA)が10月28日に、予約情報の一部が外部から参照された形跡があると発表しています。対象は合計約9万2,000人で、うち約2,000人はパスポート番号なども対象でした。対象期間も2023年8月10日から2026年9月23日までと、今回のANAの発表と一致しています。
また報道によると、ANA経由でアマデウスのシステムを利用するエア・ドゥ、ソラシドエア、スターフライヤーも10月29日、個人情報が参照された形跡があるとANAから報告を受けたことを明らかにしており、各社は影響範囲を調べています。
利用者が気をつけること
ANAは、対象となる顧客に対し、来週から順次連絡するとしています。また、ANAグループを装った不審なメールや電話、ウェブサイト、SNS上の広告などに注意するよう呼びかけています。公式のお知らせページでは、本件に関する問い合わせ先として、国内線予約、国際線予約、ANAマイレージクラブの各問い合わせ窓口を案内しています。自分が対象かどうかを急いで確認したい場合も、出所の分からない連絡先ではなく、公式ページからたどれる窓口を使うのが確実です。
約1,700人の区分では、パスポート番号や国籍も参照された形跡があります。予約番号と氏名の組み合わせが外に出ている可能性がある以上、予約確認を装った連絡には特に注意が必要です。予約内容の確認が必要な場合は、メールや広告のリンクからではなく、公式アプリや公式サイトを自分で開いて確認してください。なお、運航への影響は報じられていません。
IT Postの見方——問題は「報告の遅さ」の見え方だ
IT Postでは、今回の発表で引っかかるのは、人数の多さよりも時間の流れだと考えます。アマデウスが検知したのは9月24日です。ANAが報告を受けたのは10月20日で、そのきっかけは自社への通知ではなく、他の航空会社で確認されたという情報でした。委託先の中で起きた事故が、利用企業へ届くまでに約1か月。その間、利用者はもちろん、航空会社自身も自社の顧客が対象かどうかを知り得なかったわけです。
JAL・JTAの発表でも、報告を受けたのは10月23日でした。共通基盤の事故で本当に問われるのは、侵入を防げたかどうかと同じくらい、検知した事実が関係各社へどれだけ速く、どこまで共有されるかです。航空会社がそれぞれ個別に公表する形のままでは、利用者は「自分の会社はまだか」と待ち続けることになります。共通の委託先の事故には、共通の説明の場があってしかるべきです。人数の確定と同じ速さで、その仕組みの説明も出てくるかが次の焦点だと思います。
※個人の感想です
今後どうなりそうか
ANAは対象者への連絡を来週から順次始めるとしています。次の確認点は、エア・ドゥなどANA経由でシステムを利用する各社の影響範囲の確定、アマデウス側からの事故の経緯説明、そして検知から関係各社への報告までの共有手順がどう見直されるかです。
IT Postでは、続報が公表された場合は本記事を更新します。