セキュリティ NEL「osina」、23万5,329人の個人情報が流出。銀行口座情報とSNS連携の認証情報まで、原因はデータ分析ツールの脆弱性 NEL株式会社は2026年10月29日、推し活プラットフォーム「osina」などに関わる個人情報235,329人分が外部に流出したと発表した。対象には銀行口座情報やSNS連携用の認証情報が含まれる一方、会員のメールアドレスとパスワード、クレジットカード情報は保有していないため対象外という。項目の内訳と利用者への案内を整理する
まず初めに
流出した項目の顔ぶれが、実に今どきである。住所や電話番号という古典的な顔ぶれに混じって、銀行口座情報と、SNS連携用の認証情報が並ぶ。認証情報というのは、平たく言えば「本人に成り代わってSNSを操作するための鍵」だ。パスワードそのものより始末が悪い場合がある。パスワードは変えれば済むが、連携の鍵は「連携を解除する」という操作を本人が思い付かない限り、静かに有効なまま残り続ける。推しを応援するためのプラットフォームで、応援する側のアカウントの鍵まで預かっていた。その預かり物の重さに、設計した側がどれだけ自覚的だったか。発表文を読む限りでは、そこが一番引っかかる。
※個人の感想です
何が起きたのか
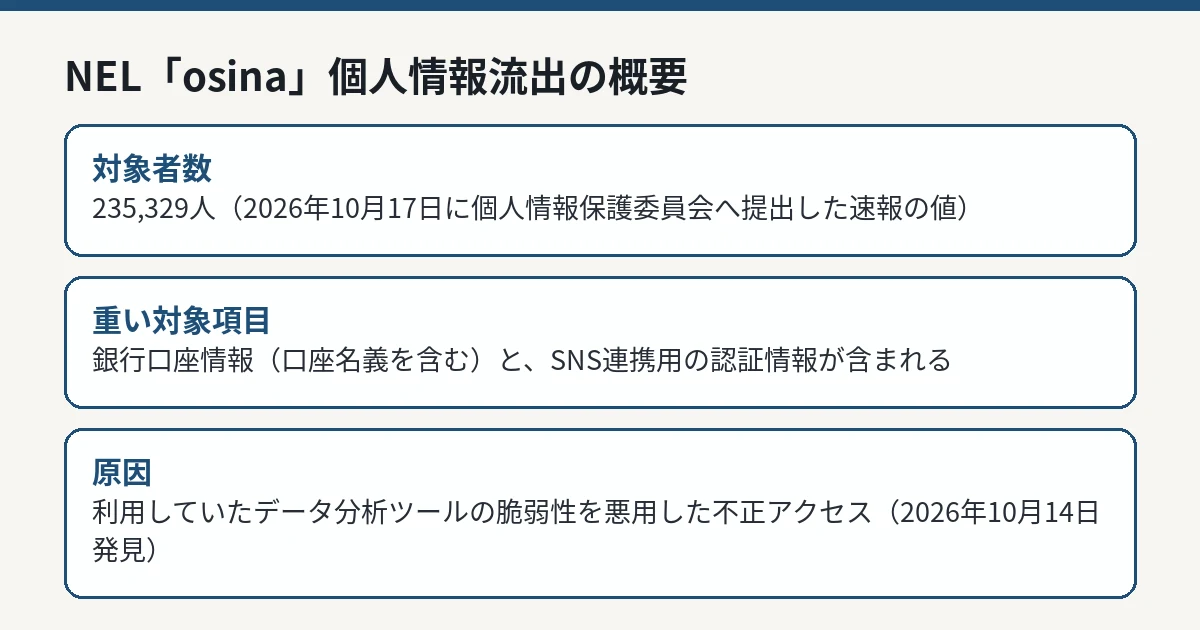
NELによると、本件は2026年10月14日に発見しました。同社が利用していたデータ分析ツールの脆弱性を悪用した不正アクセスにより、個人情報が外部に流出したことを確認した、としています。侵入先は自社の基幹システムではなく、業務で利用していた外部の分析ツール側の脆弱性だった、という構図です。
同社は発見後直ちにアクセス制限などの必要な措置を実施し、10月29日時点で新たな不正アクセスは確認されていない、と説明しています。2026年10月17日には、個人情報保護委員会へ速報を提出しています。
NELの発表内容をもとに編集部が作成した図。 IT Post編集部 対象となる情報
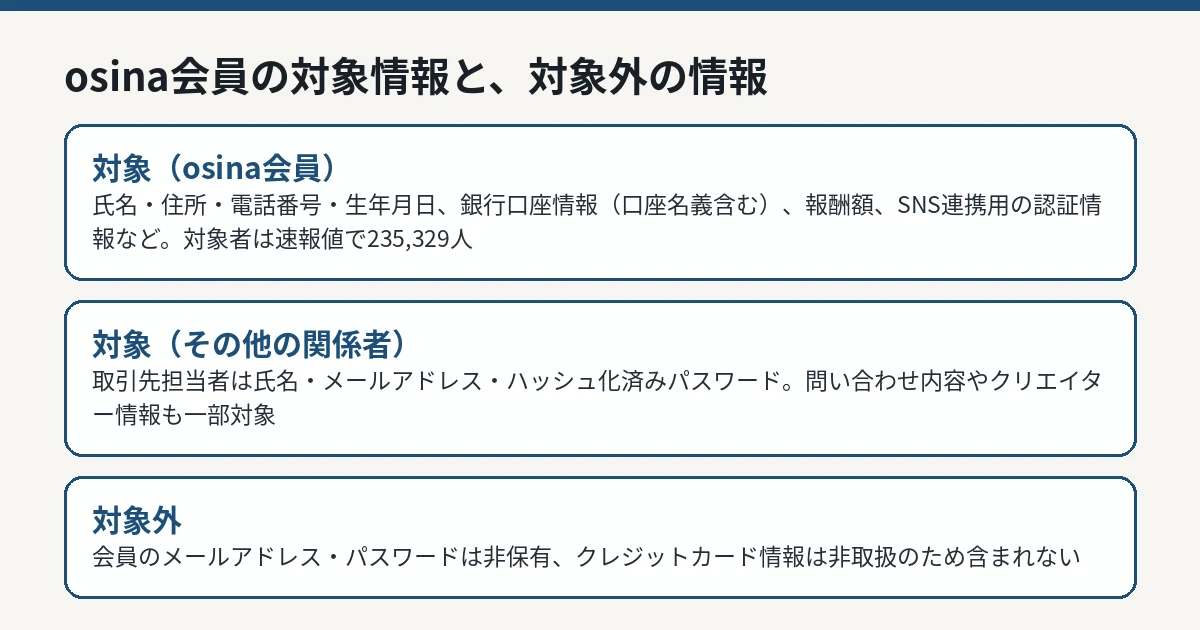
対象者数は、個人情報保護委員会への速報における235,329人です。速報段階の人数であり、同社は被害範囲などの調査を引き続き進めているとしています。対象項目は登録状況により異なり、ログイン用の外部サービスIDと利用履歴のみが対象の人も含まれます。
osina会員については、氏名、住所、電話番号、生年月日、銀行口座情報(口座名義を含む)、報酬額、SNSアカウント名、SNS連携用の認証情報、ログイン用の外部サービスID(LINE・Apple)と利用履歴が対象です。このほか、IPアドレスなどの技術的な情報も含まれます。
取引先の担当者については、氏名、メールアドレス、ハッシュ化されたパスワードが対象です。問い合わせをした人については、氏名、メールアドレス、電話番号、会社名・役職、問い合わせ内容が、提携候補のクリエイターについては、活動名、年齢、性別、居住地、SNSのURLなどが対象に含まれます。
一方で同社は、会員のメールアドレスとパスワードは保有しておらず、クレジットカード情報も取り扱っていないため、これらは本件の対象に含まれていない、と明記しています。
同社の対応と、利用者への案内
同社は、対象者への通知を2026年10月29日に、osinaアプリ内のお知らせとプッシュ通知、メールなどで実施済みだとしています。退会済みなど連絡が届かない人については、本ページでのお知らせと問い合わせ窓口で案内する、としています。問い合わせ窓口は「情報セキュリティ対応窓口」で、メールでの受け付けのほか、受付時間は平日10時から19時までと案内されています。10月29日時点で、本件に起因する二次被害の申告は確認されていない、とのことです。
利用者への案内として同社は、SNS連携を利用している会員に対し、各SNSの公式アプリの「連携アプリ」などの設定からosinaとの連携状況を確認し、身に覚えのない投稿や設定変更がある場合は連携を解除するよう求めています。銀行口座を登録した会員に対しては、同社や金融機関を装って口座情報の確認や再登録、振込を求める連絡に注意するよう呼びかけています。また、同社がメールやSNSのメッセージ、電話などで、パスワードや認証コード、銀行口座情報の入力や送金をお願いすることはない、と明記しています。
初心者が知っておくべきこと
Q. SNS連携の認証情報が漏れると、何が起きますか。
A. 同社は、連携用認証情報が対象の場合、第三者がその人のSNSアカウントで投稿や閲覧などを行うおそれがある、と説明しています。対策は、各SNSの公式アプリの設定画面で連携中のアプリを確認し、不要な連携や不審な連携を解除することです。身に覚えのない投稿や設定変更がないかも、あわせて確認してください。
Q. 銀行口座情報が対象だと、何をすればよいですか。
A. 同社は、身に覚えのない取引があった場合は金融機関の公式窓口へ相談するよう案内しています。また、口座情報の確認や再登録を求める連絡は詐欺の可能性があるため、連絡に記載された連絡先ではなく、金融機関の公式窓口へ自分から問い合わせるのが安全です。
Q. 自分が対象かどうかは、どうすれば分かりますか。
A. 対象となる人には、アプリ内のお知らせ、プッシュ通知、メールなどで10月29日に通知が実施済みです。退会済みで連絡が届かない人も含め、自身の対象情報の確認や相談は、同社の情報セキュリティ対応窓口(メール:osina-ads-support@nel-all.com、受付は平日10時から19時まで)で受け付けています。
IT Postの見方——「預かっていない情報」は無事でも、「預かっていた鍵」が重い
IT Postでは、今回の発表は、対象外の情報の明示の仕方には評価できる点があると考えます。メールアドレスとパスワードは保有しておらず、カード情報は取り扱っていない、と理由まで付けて書かれているため、利用者は「自分が何を心配すべきか」を切り分けやすくなっています。
そのうえで焦点は、やはりSNS連携用の認証情報です。ログインのたびに入力するパスワードと違い、連携の認証情報は一度渡すと本人が意識しないまま残り続けます。osinaのように、SNSとの接続そのものがサービスの価値であるプラットフォームでは、この種の情報をどれだけ持ち、どう守るかが設計の中心であるべきでした。侵入経路が「利用していたデータ分析ツールの脆弱性」だった点も含め、預かった情報の置き場所全体が問われる事案だと思います。
※個人の感想です
今後どうなりそうか
同社は、再発防止策を順次実施するとともに、被害範囲などの調査を進めていくとしています。対象範囲の確定や、分析ツール側の脆弱性の詳細が公表されるかが次の確認点です。
IT Postでは、調査結果や再発防止策の続報が公表された場合は本記事を更新します。