セキュリティ グッドスマイルカンパニー公式ショップ第3報、カード番号全16桁とセキュリティコードまで漏えいの可能性。決済ページに不正プログラム、対象2,800名 グッドスマイルカンパニーは2026年10月29日、公式ショップへの不正アクセスについて第3報を公表した。クレジットカード決済ページに不正なプログラムが設置されていた期間があり、カード番号の全16桁・有効期限・セキュリティコード・名義人名が漏えいした可能性のある利用者が2,800名いるという。第2報までの説明が覆った経緯と、対象の区分、利用者が取るべき対応を整理する
まず初めに
第1報、第2報と来て、第3報で一番聞きたくない組み合わせが出てきた。カード番号の全桁に有効期限、名義人名、そしてセキュリティコードまで。決済情報としては「全部入り」であり、ここまで揃うと、カードの裏面をそのまま写真に撮って渡したのと大差ない。しかも厄介なのは、第2報までは「全桁とコードは対象外」という説明だったことだ。安心材料として提示された前提が、調査が進むほど崩れていく。発表の回数を重ねるたびに中身が重くなるのは、この手の事案の嫌な常套句である。サイトを閉じてから1週間、フィギュアを買うつもりが、カードの差し替え手続きを買う羽目になった人が2,800名いる計算になる。
※個人の感想です
何が起きたのか
同社によると、2026年10月23日午前6時過ぎころ、システム開発・保守委託先事業者からの連絡により、同月19日15時過ぎころから同月22日23時前ころにかけて、公式ショップへの第三者による不正アクセスがあったことが判明しました。同社は同月23日午前7時にサイトを閉鎖しています。
その後の調査で、一連の不正アクセスによりサイトに記録された顧客情報が複数回閲覧されていたほか、10月21日13時55分から10月23日7時までの間、クレジットカード決済ページに不正なプログラムが設置されていたことが分かりました。この不正プログラムの設置が判明したのは、10月28日18時30分過ぎのことです。
原因について同社は、サイトで使用していたシステムの一部に存在した脆弱性が悪用され、管理者権限が不正に取得されたものと認識している、と説明しています。あわせて同社は、原因と思われる脆弱性について「近時報告されたPHP脆弱性ではございません」と明記しました。憶測で原因を結び付ける報道が広がらないよう、先回りして否定した形です。
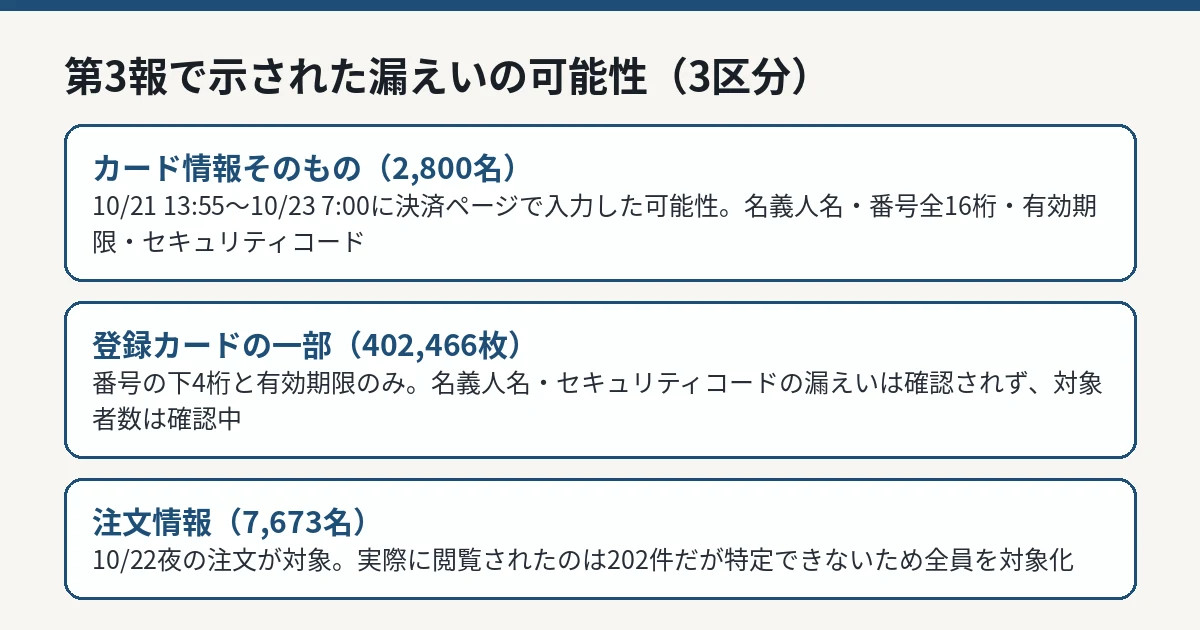
グッドスマイルカンパニーの第3報をもとに編集部が作成した図。 IT Post編集部 漏えいの可能性は3つの区分に分かれる
第3報では、漏えいの可能性のある情報が対象者ごとに3区分で示されています。
第一の区分は、カード情報そのものです。10月21日13時55分から10月23日7時までの間に決済ページでカード情報を入力した可能性のある2,800名が対象で、漏えいした可能性のある情報はカード名義人名、カード番号(全16桁)、有効期限、セキュリティコードです。内訳として同社は、カード決済で注文した384名、決済を試みたが完了に至らなかった人、カートに商品を入れたが決済手続に進まなかった人、予約後にカード情報の変更手続を行った185名などを挙げています。操作の記録を保持していないため一部の対象者は特定できず、同社は該当する可能性のある全員へ個別に連絡した、としています。なお、カートに入れただけで決済に進まなかった人については、カード情報の漏えいは発生していないと考えられる、とも説明しています。
第二の区分は、登録済みカードの一部情報です。サイトにカード情報を登録したことのある利用者が対象で、漏えいした可能性のあるのはカード番号の下4桁と有効期限に限られます。名義人名とセキュリティコードの漏えいは確認されておらず、対象のカードは重複を除き402,466枚に上ります。対象者数は確認中とされています。
第三の区分は、注文情報です。10月22日22時20分前ころから同日23時前ころまでの間に注文した7,673名が対象で、お届け先や請求先の氏名、住所、電話番号、メールアドレス、注文内容、金額、決済方法が漏えいした可能性があります。実際に不正に閲覧された注文は202件ですが、どの注文が閲覧されたかを完全に特定できないため、期間内の全員を対象にした、と同社は説明しています。
同社の対応
同社は、別途保存していた管理システムのソースコードに基づき、原因と思われる脆弱性の改修を実施したとしています。あわせて、当該システムを構成する各システム間の接続情報一式を無効化して更新し、その他のセキュリティ強化策も講じた、と説明しています。
関係機関への報告については、個人情報保護委員会へは報告済みで、今後、クレジットカード会社と決済代行会社への報告を進めるとしています。サイトの再開時期は未定で、安全性が確認でき次第あらためて案内する、とのことです。すでに受け付けている10月発送予定の注文や予約商品については、順次出荷・発送を進めている、としています。
初心者が知っておくべきこと
Q. 自分が対象かどうかは、どうすれば分かりますか。
A. カード情報の漏えいの可能性がある対象者には、同社が10月29日早朝にメールで個別連絡を済ませています。ただし、操作記録がなく特定できなかった対象者もいるため、10月21日から23日にかけて同社の公式ショップでカード決済やカード情報の変更を試した覚えがある人は、連絡の有無にかかわらず利用履歴の確認をおすすめします。確認は、メール内のリンクからではなく、カード会社の公式アプリや明細で行うのが安全です。
Q. カードは止めたほうがよいですか。
A. 同社は、個別連絡を受けた利用者に対し、身に覚えのない利用履歴がないかを確認し、心当たりのない履歴があれば速やかにカード裏面記載の発行会社へ連絡するよう求めています。番号の全桁とセキュリティコードが対象に含まれる区分では、不正利用の材料がそろっているため、明細の確認を習慣化し、不審な請求があれば発行会社へ相談してください。
Q. フィッシング への注意点はありますか。
A. 同社は、同社や公的機関、金融機関を名乗った不審なメールや電話、SMSによる詐欺やなりすましが行われる可能性を挙げています。心当たりのない連絡には対応せず、記載されたリンクをクリックしないよう呼びかけています。
IT Postの見方——「対象外」が3報目で反転する重さ
IT Postでは、今回の件で最も重く見るべきは、漏えいの規模そのものよりも、第2報までの説明が第3報で覆った点だと考えます。決済ページへの不正プログラムの設置は10月28日夕方に判明したとされ、それまで同社の説明が結果として楽観側に倒れていたことになります。調査中の暫定説明である以上、後から修正が入ること自体は珍しくありません。ただ、カード情報については「対象外」という言葉が利用者の行動を止めてしまいます。暫定の安心材料は、断定ではなく「調査中」と添えて出すべきだ、という教訓がここにあります。
もう一つ、原因について「近時報告されたPHP脆弱性ではない」と同社がわざわざ明記した点は評価できる。憶測の連鎖を断つ一文であり、他の事業者が自社と無関係な脆弱性の問い合わせに追われる事態も防ぐ。言いにくい訂正と、言わなくても済む否定と、その両方を同じ文書に入れた姿勢は、第3報の作りとしては誠実な部類だと思う。
※個人の感想です
今後どうなりそうか
同社は、クレジットカード会社と決済代行会社への報告を今後進めるとしています。登録済みカードの区分については対象者数がなお確認中とされており、その確定と、サイト再開の時期が次の確認点です。
IT Postでは、対象範囲の確定や再開時期などの続報が公表された場合は本記事を更新します。