セキュリティ 花キューピット、会員情報423万8242件の漏えいを確認。IDとメールアドレスと暗号化済みパスワード、氏名・住所・カード情報は含まれず 花キューピットは2026年10月28日、運営する「インターネット花キューピット」などへの不正アクセスで、会員情報4,238,242件の漏えいを確認したと発表した。漏えいしたのはユーザーID、不可逆に暗号化されたパスワード、メールアドレスで、氏名・住所・クレジットカード番号は含まれていない。対象の条件と利用者への案内を整理する
まず初めに
423万件という数字だけ見ると身構えるが、中身は「IDとメールアドレスと、解読できない形のパスワード」で、名前も住所もカードも出ていない。花を贈るサイトの会員証が盗まれた、というより、名簿の「連絡先のページ」だけが持ち出された格好である。だからといって無事という話にはならない。メールアドレスとログインIDの組は、フィッシング の宛先リストとしては十分に商品になる。慌てる対象は財布ではなく、受信箱のほうだと思う。
※個人の感想です
何が起きたのか
花キューピットによると、2026年10月14日から15日にかけて、同社の管理システムに対して第三者による不正アクセスが発生しました。調査の過程で、10月19日に、不正アクセスによる会員情報の漏えいを確認したといいます。
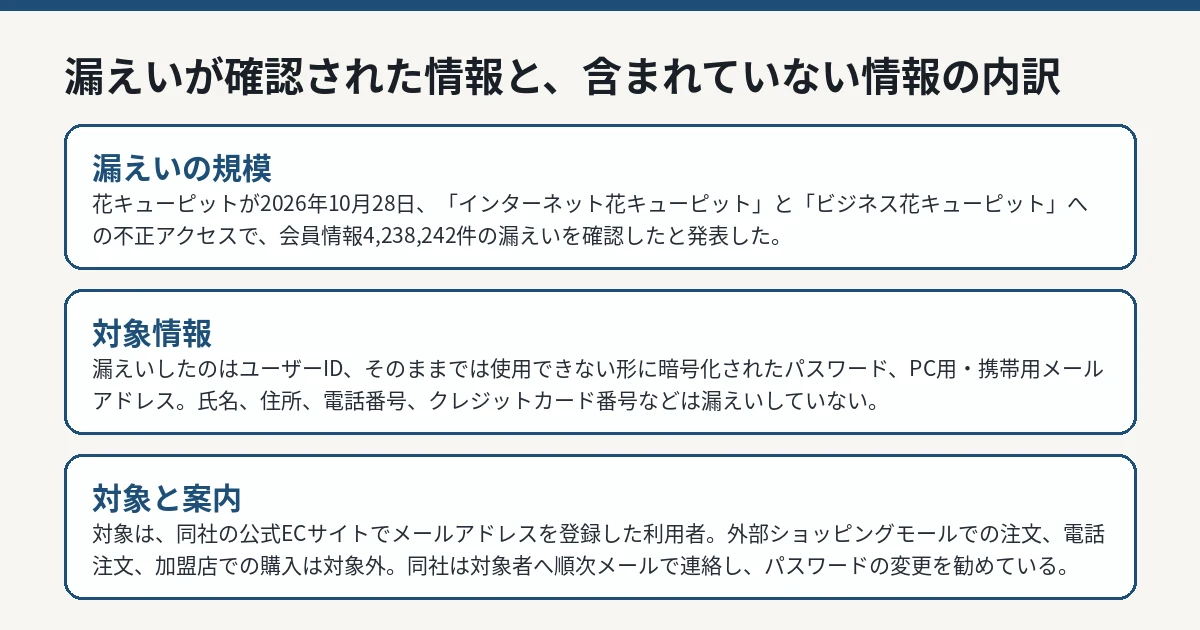
漏えいの対象となったのは、同社が運営する「インターネット花キューピット」と「ビジネス花キューピット」の会員情報で、件数は4,238,242件です。同社はこれを「該当する可能性のあるお客様」の件数として示しています。
花キューピットの発表内容をもとに編集部が作成した図。 IT Post編集部 漏えいした情報と、含まれていない情報
同社の発表では、漏えいした情報は次の4項目です。
ユーザーID(ログインID)
パスワード(そのままでは使用できない暗号化されたもの)
PC用メールアドレス
携帯用メールアドレス
一方、氏名、性別、生年月日、住所、電話番号、クレジットカード番号、社名、部署名、お届け先情報などは漏えいしていない、と同社は明記しています。同社はクレジットカード情報などを保持しておらず、決済情報の漏えいは発生していない、とも説明しています。
パスワードについては、復元や解読ができない形式(不可逆な暗号化)で保存されていたため、直ちに第三者によってアカウントが不正利用される可能性は低い、と同社は判断しています。ただし、万全を期すためパスワードの変更を勧めており、他のサービスで同じログインIDとパスワードを使い回している場合は、そのサービス側のパスワードもあわせて変更するよう案内しています。
対象になる人、ならない人
対象は、同社の公式ECサイトからメールアドレスを登録した利用者だけです。外部のショッピングモールサイトで注文した人、電話注文などでメールアドレスを登録していない人、花キューピット加盟店で購入した人は、本件に該当しない、とされています。
退会済みの会員も、漏えいが確認された場合は対象に含まれます。退会済みのアカウントはログインできない状態(無効化)になっている、と同社は説明しています。対象となる会員には、2026年10月28日から登録メールアドレス宛てに順次連絡していますが、対象件数が多いため、連絡の完了までには一定の時間を要する見込みです。登録したメールアドレスの変更などで個別のメールが届けられない会員については、このお知らせをもって個別の連絡に代える、としています。IDやパスワードを忘れた場合は、同社のWebサイトからIDの確認とパスワードの再設定手続きが可能です。
同社の対応と、利用者への注意喚起
同社は、不正アクセスに利用された攻撃経路をすべて遮断し、ネットワークのアクセス制御と監視体制を強化したとしています。現時点で、新たな不正な挙動は確認されておらず、本件に起因する情報の二次利用や不正利用などの被害も確認されていない、とのことです。個人情報保護委員会と警察(サイバー犯罪相談窓口)への報告も行っています。
利用者への注意として同社は、同社や金融機関などを装った不審なメール(フィッシングメール)が送信される可能性を挙げています。心当たりのない連絡を受けた場合は、本文のURLへのアクセスや添付ファイルの開封、個人情報の入力をしないよう呼びかけており、同社がメールや電話で個人情報やパスワードを尋ねることは一切ない、としています。
初心者が知っておくべきこと
Q. 自分の情報が対象かどうかは、どうすれば分かりますか。
A. 対象者には同社から順次メールで個別に連絡があります。公式ECサイト(https://www.i879.com/ など)で会員登録し、メールアドレスを登録した人が対象で、外部モールや電話での注文だけの人は対象外です。連絡メールを名乗る不審なメールもあり得るため、メール内のリンクからではなく、公式サイトからログインして確認するのが安全です。
Q. パスワードは変えたほうがよいですか。
A. 同社は変更を勧めています。漏えいしたパスワードは解読できない形式だったとされていますが、同じパスワードを他のサービスでも使っている場合は、そちらの変更も含めて行うのが確実です。
Q. クレジットカードの停止は必要ですか。
A. 同社は、該当のデータベースにクレジットカード情報を保持していないため、本件を理由に直ちに停止や再発行の手続きを行う必要はない、と案内しています。
IT Postの見方——数字の大きさと、被害の形は別物
IT Postでは、今回の件は「件数の大きさ」と「漏えいした項目の性質」を分けて読むべきだと考えます。423万件は国内でも最大級の規模ですが、漏えいしたのは連絡先と認証情報の一部であり、氏名や住所、決済情報は含まれていません。被害の中心は、情報そのものの悪用よりも、その後のフィッシングの材料にされるリスクのほうです。
一方で、発表の作りは評価できる。対象外の条件(外部モール・電話注文・加盟店)を具体的に切り分け、「カードの停止は不要」と利用者が次に取る行動まで明記している。件数が大きい発表ほど、読んだ人が「自分は対象か」「何をすればいいか」をその場で判断できる形が重要で、今回はその条件をかなり満たしている。残る焦点は、侵入経路の特定と恒久対策の中身が、続報でどこまで具体化するかだ。
※個人の感想です
今後どうなりそうか
同社は、外部の専門機関と連携して詳細な原因究明を進め、恒久的な再発防止策を講じるとしています。対象者への個別連絡の完了時期とあわせて、侵入経路や再発防止策の具体的な続報が出るかが次の確認点です。
IT Postでは、原因や再発防止策の続報が公表された場合は本記事を更新します。