セキュリティ KDDI、ライフネット生命の連携システム経由で顧客情報 最大2万2541件が漏えいの可能性 KDDIとライフネット生命保険は2026年10月30日、ライフネット生命のKDDI連携システムへの不正アクセスで、KDDIの顧客情報 最大2万2541件が漏えいした可能性があると発表。6区分の内訳と、パスワード等が含まれない点、「auの生命ほけん」の一部機能メンテナンスを整理した
まず初めに
破られたのはKDDIの城壁ではない。隣の会社とつないだ連絡通路の鍵が、隣の側で壊れていた、という話である。自分の金庫は無事でも、連携先に渡した顧客名簿のコピーは連携先の防御力で守られる。当たり前の話だが、実際に事故が起きると、その当たり前が2万2541件という数字になって返ってくる。連携は便利さと表裏一体で、弱い側の防御がそのまま全体の防御になるという、クラウド時代の古典的な教訓がまた1件増えた。
※個人の感想です
何が起きたのか
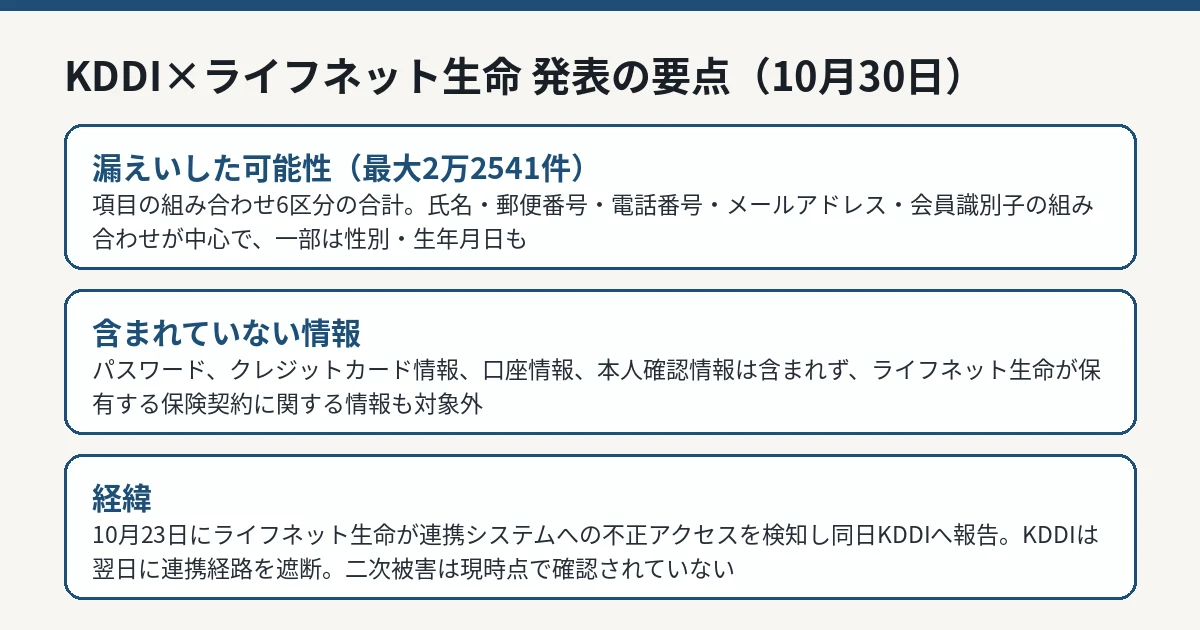
KDDI株式会社とライフネット生命保険株式会社は2026年10月30日、連名の報道発表資料を公表しました。ライフネット生命のシステムのうちKDDIと連携するシステム(LNシステム)が不正アクセスを受け、KDDIのシステム(Kシステム)が保有する顧客情報の一部が外部に漏えいした可能性があることを、10月23日に確認したということです。
経緯は次のとおりです。10月23日、ライフネット生命がLNシステムへの不正アクセスを検知し、同日中にKDDIへ報告するとともに、被疑箇所を特定して技術的な防御措置を実施しました。報告を受けたKDDIは翌日、LNシステムからKシステムへのアクセス経路を遮断しました。
調査の結果、悪意を持った第三者が、LNシステムの一部機能の脆弱性ぜいじゃくせい を通じて、Kシステムが保有する顧客情報の一部を取得した可能性があると判明した、と両社は説明しています。両社は影響範囲の全容把握に向けた調査を継続し、再発防止策の策定を進めるとともに、関係法令などに基づき当局への報告などの対応を進めているとしています。
なお両社は、この不正アクセスはLNシステムからKシステムへの連携の範囲に限定されており、KDDIの通信・サービスなどの設備と、ライフネット生命の他のシステムへの影響はないと明記しています。
漏えいした可能性のある情報——6つの区分
漏えいした可能性がある顧客情報は、項目の組み合わせによって6区分に分かれ、合計で最大2万2541件です。
項目の組み合わせ
件数
氏名・郵便番号・電話番号・メールアドレス・会員識別子
4,524件
氏名・郵便番号・電話番号・会員識別子
226件
氏名・郵便番号・メールアドレス・会員識別子
8,434件
氏名・郵便番号・会員識別子
3,662件
メールアドレス・会員識別子
4,888件
会員識別子のみ
807件
上記の各項目に加え、一部の顧客については、性別および生年月日も漏えいした可能性があります。一方で、パスワード、クレジットカード情報、口座情報、運転免許証などの本人確認情報は含まれていないとしています。また、漏えいした可能性がある情報に、ライフネット生命が保有する保険契約に関する情報は含まれていないということです。現時点で、この情報をもとにした不正利用などの二次被害は確認されていないとしています。
KDDIとライフネット生命保険の報道発表資料をもとにIT Post編集部が作成した図解です。 IT Post編集部 「auの生命ほけん」への影響
LNシステムを利用する「auの生命ほけん」については、申込みの受付けを含む一部の機能をメンテナンスしていると、ライフネット生命が案内しています。再開時期は発表されていません。
利用者が気をつけること
対象となる顧客には、順次、個別に案内するとしています。両社は、対象となっているメールアドレスや電話番号あての不審なメール、SMS、電話に十分注意するよう呼びかけています。また、KDDIおよびライフネット生命がパスワードや暗証番号などを尋ねることはない、と明言しています。氏名や電話番号を知っている相手からの連絡でも、パスワードや暗証番号を求められたら、その時点で詐欺を疑ってください。
問い合わせ先は、KDDIお客さまセンター(au携帯電話からは局番なしの157、一般電話からは0077-7-111、いずれも無料、受付は9時〜20時・年中無休)と、保険契約に関するライフネット生命コンタクトセンター(0120-205-566、無料、受付は9時〜20時・土日祝と年末年始を除く)です。
よくある疑問への答え(発表内容から)
自分が対象かどうかは、どうすれば分かりますか。 対象となる顧客には順次、個別に案内するとしています。案内が届く前にできることは、不審なメールやSMS、電話への警戒です。案内を装った連絡もあり得るため、パスワードや暗証番号を入力させる連絡は、正規の案内ではありません。
保険の契約情報も漏れたのですか。 漏えいした可能性がある情報に、ライフネット生命が保有する保険契約に関する情報は含まれていない、と明記されています。
パスワードの変更は必要ですか。 パスワードは漏えいした可能性がある情報に含まれていないとしています。ただし、氏名や電話番号、メールアドレスの組み合わせは、なりすましの材料になります。電話番号や生年月日などをそのままパスワードに使っている場合は、この機会に見直す価値があります。
「2万2541件」は人数ですか。 発表は項目の組み合わせごとの「件数」で示しています。1人の顧客の情報が複数の区分に分かれて数えられているかどうかは発表で示されていないため、この数字をそのまま人数と読み替えることはできません。
IT Postの見方——「連携の範囲に限定」が示すもの
IT Postでは、今回の発表でいちばん重要なのは「連携の範囲に限定」という一文の両面性だと考えます。被害が連携部分で止まったのは、連携の設計が最小限だった可能性を示す良い知らせです。実際、漏えいの内訳を見ると「会員識別子のみ」という区分まであり、連携のために渡していたデータが項目ごとに細かく分かれていたことがうかがえます。
裏を返せば、連携先のシステムの脆弱性 ひとつで、自社のお客さま情報が漏えいする構造がここでも確認された。保険の申込みのような機微な手続きの入口で起きた事故だけに、「破られたのは自社ではない」という説明は、利用者の不安を消す役には立たない。連携先のセキュリティ水準を誰がどう確認していたのか。再発防止策の公表時に、その点まで踏み込めるかが焦点だ。
※個人の感想です
今後どうなりそうか
両社は調査を継続中で、新たな事実が判明した場合は改めて報告するとしています。次の確認点は、影響範囲の全容、再発防止策の中身、そして「auの生命ほけん」の一部機能の再開時期です。
IT Postでは、続報が公表された場合は本記事を更新します。