IT Post

by Rice Studio Lab


記事を検索
文字サイズ
ふりがな
セキュリティ

QNAPのNASでPlex経由の侵害報告、更新だけでは終わらない話。Plex2Shellの修正は1.43.3.10861以降

QNAPは2026年11月6日、メディアサーバーアプリPlex Media Serverの脆弱性の束「Plex2Shell」について、一部利用者のNASで侵害されたとみられる報告を受けていると公表した。脆弱性はPlex側にあり、QNAPのOS自体は対象外。ただしインターネットから届く状態で旧版を使っていた場合、修正版へ更新しても攻撃者が残した仕掛けは消えないため、クリーンな再インストールや認証情報のリセットまで含めた確認が必要になる

30秒で分かる結論

  • QNAPは2026年11月6日、同社のNAS上で動くメディアサーバーアプリ「Plex Media Server」の脆弱性の束「Plex2Shell」について、一部の利用者から「NASが侵害されたようだ」という報告を受け、技術サポートが対応中だと公表しました。脆弱性そのものはPlex側にあり、QNAPのOS(QTS、QuTS hero)は対象ではない、と同社は明記しています。
  • Plex2Shellは、Plex Media Server 1.43.2以前にある4件の脆弱性(CVE-2026-96652、CVE-2026-96654、CVE-2026-96655、CVE-2026-96656)の総称です。単体では限定的な欠陥が、つなげるとログインなしで遠隔から任意のコードを実行できる形になります。Plexによると、10月16日に検証コードが公開されて以降、未更新のインターネット公開サーバーへの大規模な攻撃が続いています。
  • 修正はPlex Media Server 1.43.3.10861以降です。ただし、旧版のままインターネットから届く状態にあったNASは「侵害された可能性があるもの」として扱うのがQNAPの案内です。更新は入口を塞ぐだけで、既に入り込んだ攻撃者の仕掛けは消えません。
この記事の目次 7項目
出典を確認する(2件)
棚の上の家庭用ストレージ機器からテレビへ映像が流れ、背景の開いた窓から細い赤い糸が入り込むイラスト
編集部が生成したイラストです。実際の製品や画面ではありません。 IT Post編集部

まず初めに

今回の主役はNASのOSではなく、その上で動く「映画館の上映係」である。係の名札に穴が開いていて、金庫番は無実、という構図だ。だが利用者から見れば、壊れるのは映画館ごとである。しかも厄介なのは、名札を新しいものに交換しても、既に館内へ入り込んだ客までは追い出せない、という点にある。パッチの話と、後片付けの話は、最初から別物だった。

※個人の感想です

何が起きたのか

Plex Media Serverは、自宅のNASなどに置いた動画や音楽のライブラリを、テレビやスマートフォンへ配信するためのアプリです。QNAPのNASでは、App Centerから入れて使う形が一般的です。

QNAPは2026年11月6日付のセキュリティ通知で、Plexが公表した4件の脆弱性について「実際に広く悪用されていることをPlexが確認している」と伝えました。あわせて、同社のNASでPlex Media Serverを使っている一部の利用者から、Plex2Shell経由で侵害されたように見える、という報告を受けていることを明らかにしています。技術サポートが該当する利用者を支援しており、現時点でデータの損失は確認されていない、と同社は述べています。侵害された台数や利用者数は公表されていません。

切り分けとして重要なのは、脆弱性の在り処です。QNAPの製品セキュリティ対応チーム(PSIRT)は、脆弱性はPlex Media Serverの中だけにあり、QTSやQuTS heroなど同社のOS自体は影響を受けないことを確認した、としています。「QNAPのNASが壊れた」という見出しの話に見えますが、正確には「NASの上で動かしていたアプリの欠陥」です。

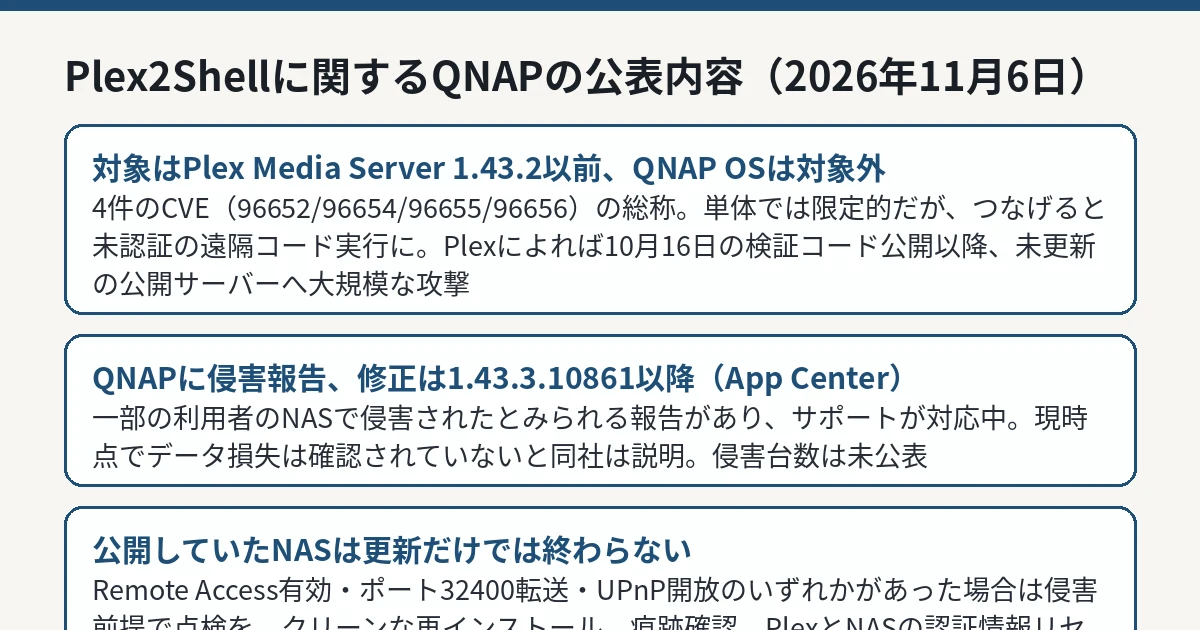
Plex2Shellに関するQNAPの公表内容(2026年11月6日)
QNAPのセキュリティ通知(2026年11月6日)に基づく図解です。 IT Post編集部

Plex2Shellの中身——4件つないで初めて牙になる

4件のCVEは、単体ではいずれも限定的なリスクだとQNAPは説明しています。問題は組み合わせです。内部機能への到達、サーバー所有者の管理者トークンの漏えい、PlexのCodecsフォルダへのファイル書き込みなどを段階的につなぐと、最終的に、ログインしていない遠隔の攻撃者が、Plex Media Serverのプロセスの権限で任意のコードを実行できるようになります。

Plex側の説明では、2026年10月16日に検証コード(PoC)が公開され、それ以降、更新されていないインターネット公開のサーバーが広く攻撃されています。侵害されたサーバーは、暗号資産のマイニングや、他人の通信を中継するプロキシソフトの実行に使われたとされています。複数の二次報道は、米CISA(サイバーセキュリティ・インフラセキュリティ庁)がこの4件を10月20日に「悪用が確認された脆弱性」の一覧(KEV)へ追加したとも伝えています。

侵害の兆候として二次報道が挙げるのは、Codecsフォルダ内の見覚えのないファイル、proxystream.stへの外向き通信、何も再生していないのに続く高いCPU使用率などです。これらは公式通知そのものの記載ではなく、確認の手がかりとして扱ってください。

QNAPが求める対応——更新と、その先

QNAPの案内は、大きく3段階です。

  • まず更新する: App Centerの「My Apps」からPlex Media Serverを1.43.3以降へ更新し、Plex Webの「設定 > 一般」で版数が1.43.3.10861以降になっていることを確認します。後続の版を待たず、今ある修正版をすぐ当てるよう求めています。
  • インターネットに公開していた場合は、侵害前提で点検する: 旧版(1.43.2以前)の期間に、Plex Remote Accessの有効化、ポート32400の転送、UPnPやルーターの自動設定でポートが開いていた、のいずれかに当てはまる場合、更新だけでは攻撃者が残したものは消えません。QNAPは公式FAQの手順に沿って、クリーンな再インストール、侵害の痕跡の確認、PlexとNASの認証情報のリセットを行うよう案内しています。
  • 露出を減らす: 遠隔アクセスが不要ならPlex Remote Accessを無効にし、ポート32400を転送しないこと。必要な場合はVPN経由にするよう勧めています。QTSやQuTS hero、その他のアプリも最新の状態に保つことが併せて求められています。

サポートへ相談する場合は、Plex Media Serverを削除する前にPlexのログフォルダを保全しておくよう、QNAPは案内しています。ログが無くなると、侵害があったかどうかの確認自体が難しくなるためです。

「自分のNASは大丈夫か」の見分け方

確認の出発点は、次の3点です。

確認項目 安全側 要点検
Plexの版数 1.43.3.10861以降へ更新済み 1.43.2以前のまま、または旧版の期間が長い
外部からの到達性 Remote Access無効、ポート転送なし Remote Access有効、32400転送、UPnPで自動開放
兆候 見覚えのないファイルや不審な負荷なし Codecsフォルダの不審ファイル、再生していないのに高負荷

外部へ公開したことが一度も無いNASであれば、今回の攻撃経路の前提は大きく崩れます。逆に、旅行先から自宅のライブラリを見るためにRemote Accessを開けていたNASは、まさに想定された対象です。心当たりがある場合は、「更新したから終わり」ではなく、FAQの点検手順まで進めてください。

IT Postの見方

IT Postでは、この件の本質は「パッチを当てれば終わる脆弱性」と「パッチでは終わらない脆弱性」の違いが、家庭向け機器の利用者にも届く形で示された点だと考えます。QNAPの通知は、更新の案内と「侵害された前提で扱え」という案内を、最初から分けて書いている。ベンダーの文面としては率直な部類で、IT Postではこの書き分け自体が、事態の深刻さの物差しになると考えます。

もう1つは、責任の所在と被害の所在がずれる構図です。欠陥はアプリ側、被害はNAS全体、後片付けは利用者とNASベンダーのサポート、という三段構えになる。OSが無実でも、利用者のライブラリと家庭内ネットワークにとっては同じ事件です。「うちのOSの欠陥ではない」という切り分けは技術的には正しくても、利用者の実務はそこで終わらない。QNAPがFAQとサポート窓口まで用意したのは、その実務を引き受けた形だとIT Postでは見ます。

今後どうなりそうか

今後の確認点は、侵害報告の規模感がQNAPから追加で示されるかどうか、Plex側の勧告や修正版の更新、そして同様の構成(他社NASやPC上でPlexを公開している環境)への注意喚起の広がりです。脆弱性自体はPlex Media Serverの話なので、QNAP以外の置き場所で動かしている場合も、版数と公開設定の確認は同じく必要です。

IT Postでは、新しい公式情報が確認できれば、本記事を更新します。

情報源

「一次情報」は資料の出所を示す区分で、編集部による独立した実測や、すべての主張の実証を示すものではありません。確認の範囲や未確認の点は、本文の説明と併せてご覧ください。

この記事を共有する

  • セキュリティ

    SonicWallのVPNで多要素認証が素通り。CVE-2026-19868は悪用が報告済み、回避策はなし

    SonicWallは2026年11月6日、SonicOSの脆弱性7件をまとめた勧告SNWLID-2026-0014を公表。このうちSSL-VPNの認証回避CVE-2026-19868(CVSS 7.1、CWE-308)は、別の認証方式の正しい資格情報を持つ利用者がSAML認証の制御を回避でき、SAMLで強制される多要素認証まで回避され得る欠陥で、同社のPSIRTが悪用の可能性を示す報告を調査したと明記。対象はSAMLをSSL-VPNログインに有効化した場合のみで、Gen7は7.3.3-7015以前、Gen8は8.2.2-8015以前、修正版は7.3.4-7013と8.2.3-8015。回避策はなく、CISAは同日に悪用確認済みリスト(KEV)へ追加し連邦機関へ11月20日までの対応を求めた

    約6分で読めます

  • セキュリティ

    Railsに21件まとめて修正、未認証でファイル読み書きのCriticalも。8.0系は11月7日で守りが切れた

    Ruby on Railsの開発チームは2026年11月4日、セキュリティ修正版8.0.5.2と8.1.4.1を公開し、21件の脆弱性をまとめて修正した。最も深刻なのはActive Storageの画像解析で、ログインしていない攻撃者がサーバーへ任意のファイルを書き込み、条件次第で秘密情報まで読み取れる欠陥。8.0系のセキュリティサポートは11月7日で終了済みで、旧版利用者は修正版への更新と8.1系への移行計画が同時に必要になる
    約8分で読めます

  • セキュリティ

    SMエンターテインメント、電子決裁の文書が外へ。住民登録番号と口座番号まで対象、bubbleの会員情報ではない

    韓国のSMエンターテインメントは2026年11月8日、外部の攻撃者が業務システム(電子決裁システムなど)へ不正にアクセスし、個人情報を含む一部の文書ファイルが外部へ流出したと公表。対象は氏名・携帯電話番号・住所・銀行口座番号・韓国の住民登録番号・所属・契約書の記載情報などで、発生は11月4日ごろ。系列のDear Uとドリームメーカーも同様に公表したが、Dear Uが挙げたのは従業員データベースの情報で、ファン向けサービス「bubble」の利用者情報が流出したと判断できる発表ではない。人数は未公表で、個別通知が進行中

    約6分で読めます

  • セキュリティ

    ステップゴルフ、最大21万5,000件が漏えいのおそれ。口座情報は暗号化なし、顔写真とレッスンカルテも対象

    インドアゴルフスクールのステップゴルフは2026年11月7日、業務システムと予約システムへの不正アクセスで、無料体験申込者と現・元会員の個人情報が外部に漏えいした可能性が極めて高いと発表(第一報)。対象となり得るデータは最大21万5,000件(データベース上の登録件数で人数ではない)で、銀行口座情報は暗号化されていない状態で保管されていた。顔写真、レッスンカルテ、要配慮個人情報も対象に含まれ得る。11月5日に異常を検知し、10月23日・25日の不正アクセスも確認。クレジットカード情報と本人確認書類は保有しておらず対象外で、続報は11月10日を目途に掲載予定

    約6分で読めます

  • セキュリティ

    三井住友海上のMSコンパスも不正アクセス、約2万3,000件が漏えい。セミナー申込は2023年11月から対象

    三井住友海上火災保険は2026年11月9日、中堅・中小企業向け情報提供サイト「MSコンパス」への不正アクセスにより、顧客情報約2万3,000件が漏えいしたと発表した。対象は会員登録者、同社主催セミナーの申込者(対象期間は2023年11月から2026年11月)、問い合わせフォーム利用者で、法人名、法人番号、役職、氏名、メールアドレス、電話番号、売上高、従業員数などが含まれる。同社は11月3日に一部システムのアクセスを制御し、11月6日にサイト全体を一時閉鎖した。クレジットカード情報と口座情報は含まれていない

    約6分で読めます

  • セキュリティ

    OpenSSHの認証回避「SSHole」、長すぎるパスワードで入れないはずのアカウントが開く。対象はAlpine等のmusl構成

    OpenSSHに、パスワード認証を回避できる脆弱性CVE-2026-123158(通称SSHole、CVSS 8.1)が公表され、修正版10.6p2が2026年11月5日に公開された。対象はmusl libc上でPAMを無効にしてsshdを動かすLinux(Alpine Linuxの既定のサーバ構成を含む)で、パスワード欄が「*」のアカウント(パスワードログインできないはずのアカウント)に、256バイトを超える長いパスワードを送るとログインできてしまう。The Hacker Newsによると、脅威インテリジェンス企業Previdianは公開から9時間足らずで最初の悪用試行を観測し、11月8日時点で試行は20件、発信元は13のIPアドレスに増えた

    約8分で読めます

用語辞典へ