セキュリティ Chrome 157.0.8103.78/.79が公開、83件を修正。Critical 5件は全て解放後使用 Googleは2026年11月11日、Chromeデスクトップ版の安定チャネルを157.0.8103.78/.79(Windows/Mac)および157.0.8103.78(Linux)へ更新し、83件のセキュリティ修正を行った。Critical 5件は全て解放後使用(use-after-free)で、残る78件がHigh。11月9日更新の157.0.8103.50/.51(悪用確認済みのゼロデイを含む)とは別のビルド、別のCVE群である。
まず初めに
83件。一度の更新で直す欠陥の数としては、正直どうかしている。しかも一番深刻な5件は全て「解放したはずのメモリを、まだ使っている」という同じ型の欠陥である。ブラウザという巨大な機械は、速さと機能を積み上げるほど、この型の欠陥を量産する構造から逃れられないらしい
※個人の感想です
公式発表の内容
Googleは2026年11月11日、Chrome Releases公式ブログでデスクトップ向け安定チャネルの更新を公表しました。対象バージョンは、WindowsとMac向けの157.0.8103.78/.79と、Linux向けの157.0.8103.78です。展開は今後数日から数週間かけて行われるとされています。
この更新には83件のセキュリティ修正が含まれます。公式発表に列挙された項目を本誌で集計すると、Criticalが5件、Highが78件です。バグの詳細やリンクへのアクセスは、大多数の利用者が更新を終えるまで制限される場合がある、という従来の方針も併記されています。
Criticalの5件は全て解放後使用です。対象コンポーネントはServiceWorker(CVE-2026-126885)、CSS(CVE-2026-126895)、Layout(CVE-2026-126879)、Skia(CVE-2026-126846)、Accessibility(CVE-2026-126911)と、ブラウザの広い範囲に分散しています。Highの78件にも、V8の型混同、SkiaやANGLEの境界外アクセス、パスワード機能の解放後使用など、多様なコンポーネントの問題が含まれます。発見者のクレジットには、AnthropicやOpenAIのAI支援による報告も複数含まれており、自動化された脆弱性探索が大規模に機能していることがうかがえます。
既報のゼロデイとは別物
この83件は、直前のビルドと混同しないことが重要です。2026年11月9日に更新された157.0.8103.50/.51では、XML処理の解放後使用であるCVE-2026-125350など9件が修正され、その中には実環境での悪用が確認されたゼロデイが含まれていました(IT Postの既報参照)。
今回の157.0.8103.78/.79は、それとは別のビルドで、別のCVE群です。公式発表には、今回の83件について実環境での悪用を確認した旨の記載はありません。件数の多さと、悪用確認済みかどうかは別の軸であり、緊急度の判断では後者を優先すべきです。もっとも、修正内容が公表された以上、未更新のまま置く期間が長いほど、既知の欠陥を抱えた状態が続きます。
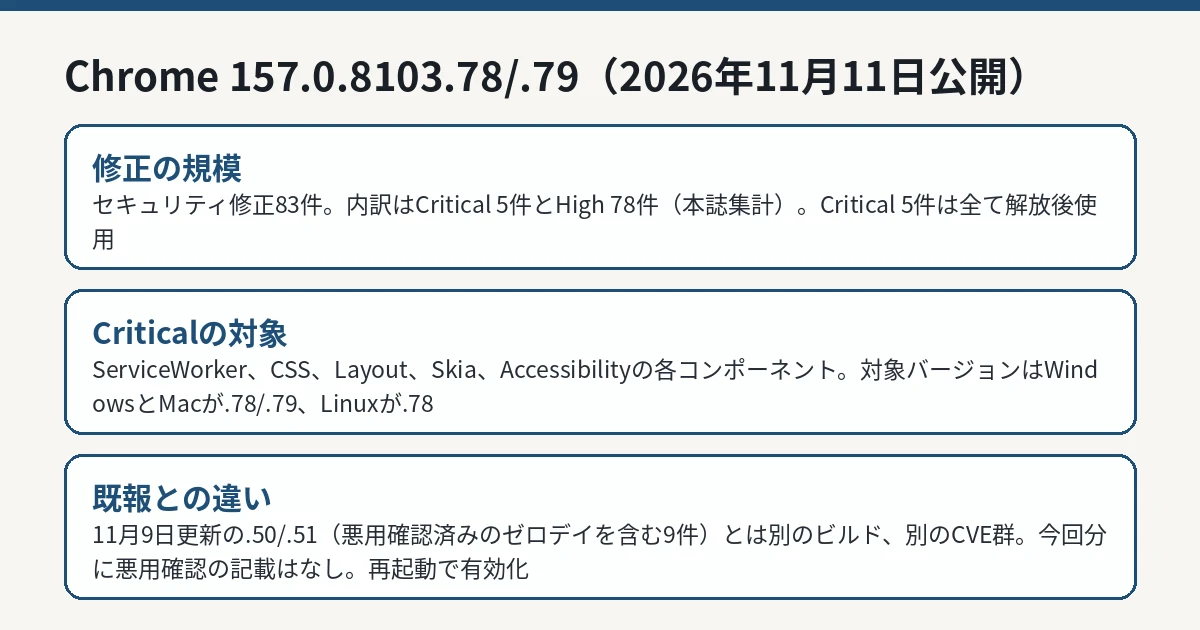
Chrome 157.0.8103.78/.79で修正された83件の概要を整理した図解 IT Post編集部 利用者が取るべき対応
対応は従来どおり、Chromeを最新版へ更新し、ブラウザを再起動することです。ダウンロードが完了していても、再起動するまで新しいバージョンは有効化されません。バージョンは設定画面の「Chromeについて」で確認でき、157.0.8103.78以降になっていれば今回の修正が適用されています。
同じ週にFirefox 160でも99件の修正が行われました(Firefox 160の記事 )。ブラウザの月例修正が三桁近い件数になるのは、もはや珍しいことではなくなっています。利用者側の実務はシンプルで、自動更新を有効にし、再起動を先送りしないことです。
組織内の端末で確認したいこと
個人利用では自動更新と再起動で足りますが、組織内で多数の端末を運用している場合は確認の観点が増えます。第1に、情シス部門が配布を制御している環境では、今回のビルドが配布ポリシーに反映されているか。第2に、会議室の共用端末や、長期間再起動されていない端末など、更新が滞りがちな端末が残っていないか。第3に、Chrome以外のChromium系ブラウザを併用している場合、それぞれの提供元から同等の修正が出ているか、です。Chromium系ブラウザは土台を共有するため、修正の反映時期が製品ごとにずれます。
バージョンの確認は、設定画面の「Chromeについて」で行えます。157.0.8103.78以降と表示されれば、今回の83件の修正は適用済みです。それより古い番号の場合は、更新のダウンロード後に再起動が必要です。
なお、今回の公式発表には悪用確認の記載がないため、緊急対応としての強制再起動までを全社員に求めるかどうかは、各組織のポリシー判断になります。少なくとも、放置期間を週単位で延ばさない運用が望ましいところです。
なお、Chromeの更新は段階的に展開されるため、公表直後に全端末へ一斉に届くわけではありません。数日から数週間という展開期間の中で、各自の端末に届いた更新をその日のうちに再起動して有効化する習慣が、結果として最も確実な防御になります。
IT Postの見方
IT Postでは、83件という数字を「Chromeは危険だ」という単純な話で消費すべきではないと考えます。件数の増加は、AI支援を含む脆弱性探索の能力が上がり、埋もれていた欠陥が掘り起こされる速度が上がった結果でもあります。見つかって直る欠陥と、見つからないまま悪用される欠陥では、前者のほうがはるかにましです。
ただし、利用者にとっての結論は変わりません。再起動を面倒がって数週間放置すれば、その間は公表済みの欠陥を抱えたままネットを使うことになります。タブを全部開き直す手間と、既知の穴を放置するリスクを天秤にかけるまでもない、というのが実務的な答えです。
今後どうなりそうか
Chromeの安定チャネル更新は今後も短い間隔で続き、今回のような大規模な修正が繰り返される見込みです。発見の自動化が進むほど、1回あたりの修正件数は増える傾向が続くと考えられます。
利用者は、バージョンが157.0.8103.78以降になっているかを確認し、古いビルドのまま使っている端末が組織内に残っていないかを点検するのが先決です。新たな事実が公表されれば、本記事を更新します。