セキュリティ 日本交通、個人情報 約29万人が漏えいした可能性。第6報でマイナンバーを含む対象範囲を公表 日本交通は2026年10月30日、7月の社内システムへの不正アクセスについて第6報を公表し、漏えいした可能性のある個人情報の範囲が合計約29万人と分かったと発表。採用応募者 約10万7900人が最多で、一部に個人番号(マイナンバー)を含む区分も。6区分の内訳と再発防止策を整理した
まず初めに
タクシー会社に自分のマイナンバーがある、と聞いて首をかしげる人は多いはずだ。だが今回の対象は、タクシーに乗った人ではない。働いた人、応募した人、事故で関わった人、そして従業員の家族。要するに、この会社と「名簿に載る関係」になった人たち全員である。約29万人という数字の正体は、派手な乗客データベースではなく、会社が何十年も捨てずに抱えてきた人事と応募と事故対応の書類の山だった。漏れたかどうかより先に、「なぜこんなに残っていたのか」がこの事故の本題である。
※個人の感想です
何が起きたのか
日本交通株式会社は2026年10月30日、「弊社システムへの不正アクセスに関するお知らせ(第6報)」を公表しました。同社は、2026年7月11日に発生した社内システムへの不正アクセスについて、7月13日以降、第1報から第5報までを順次公表してきました。今回の第6報では、外部の専門機関による調査の結果に基づき、個人情報が漏えいした可能性のある方の範囲と項目を確認したとしています。本件については、個人情報保護委員会および警察等の関係機関へ報告しているとのことです。
同社は、タクシーを利用した客の情報(配車・ご乗車に関する情報)は対象に含まれていないこと、また同社はクレジットカード情報を保有していないことを明記しています。報道によると、不正アクセスを受けて同社は電話によるタクシー配車やハイヤーのWeb受注などを一時停止し、電話配車については10月5日に再開を発表していました。
漏えいした可能性のある範囲——6区分・合計 約29万人
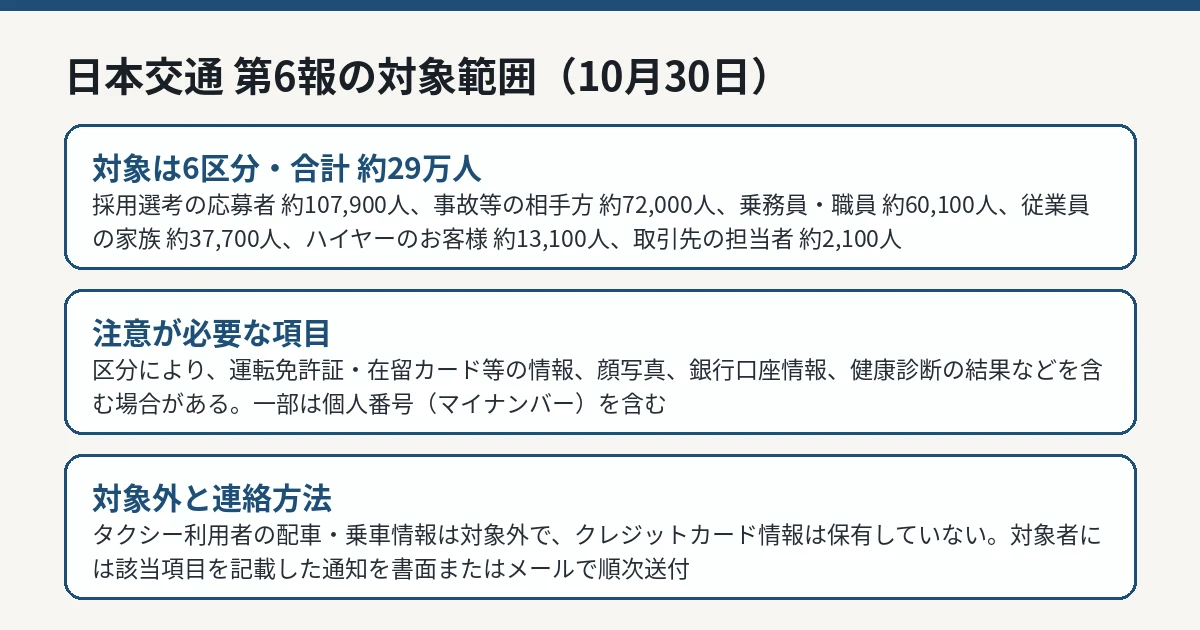
第6報が示した対象範囲は、次の6区分です。項目は区分ごとに「該当し得るもの」が列挙されており、全員に全項目が当てはまるわけではありません。一人ひとりに該当する項目は、個別の通知で知らせるということです。
対象者
主な項目
件数
ハイヤーのお客様(申込みの担当者・乗車した方)
氏名、自宅住所、会社・自宅の電話番号、携帯電話番号、FAX番号、メールアドレス
約13,100人
乗務員・職員(退職者を含む)
氏名、住所、生年月日、性別、電話番号、メールアドレス、本人確認書類に関する情報、人事情報、給与等の支払いに関する情報、税・社会保障手続に関する情報、健康管理に関する情報(健康診断の結果等)
約60,100人
採用選考に応募した方(過去の応募者を含む)
氏名、住所、生年月日、性別、電話番号、メールアドレス、学歴・職歴、応募時に提出した書類に記載の情報
約107,900人
従業員の家族
氏名、続柄、生年月日、住所・世帯構成、扶養・各種控除の手続に関する情報
約37,700人
取引先の担当者
会社名、担当者氏名、住所、電話番号、メールアドレス、FAX番号、振込み先に関する情報
約2,100人
乗務員が関わった事故等の相手方
氏名、住所、生年月日、性別、連絡先、事故の対応・保険手続のために取得した情報
約72,000人
注記として、本人確認書類に関する情報には運転免許証や在留カード等に関する情報、顔写真、銀行口座に関する情報を含む場合があること、乗務員・職員の税・社会保障手続に関する情報と従業員の家族の一部の情報については個人番号(マイナンバー)を含むこと、事故等の相手方の情報には怪我の状況等を含む場合があることが示されています。
日本交通のお知らせ(第6報)をもとにIT Post編集部が作成した図解です。 IT Post編集部 対象者への連絡と、気をつけること
対象となる方には、該当する項目を記載した通知を、書面または電子メールで順次送っているということです。現時点では、漏えいした個人情報が不正に利用されるなどの二次被害は確認されていないとしています。
同社は、会社や官公庁、金融機関等を装い、名前や住所などを言い当てて信用させようとする不審な連絡が届くおそれがあるとして、次の注意を呼びかけています。心当たりのない電話・メール・SMS・郵便物には応じず、記載されたリンクや添付ファイルを開かないこと。同社が電話やメールで暗証番号・パスワード・認証コード等を尋ねることはないこと。暗証番号やパスワードに生年月日や電話番号を使っている場合は変更を勧めること。不審な連絡を受けた場合はコールセンター(専用ダイヤル 0120-009-098、受付は平日9時〜17時)へ連絡すること。
再発防止策——「保管期間のルールと削除」が明記された
同社は再発防止策として、実施済みの対策と今後進める対策を公表しています。実施済みとして挙げられたのは、侵入に使われた経路の遮断と感染した機器の停止・隔離、外部から社内システムへの接続経路の見直しとアカウント・パスワードの再設定、重要なアカウントへの多要素認証の適用、不審な動きを検知・遮断する監視の仕組みの導入、個人情報の保管期間に関するルールの策定とルールに基づく削除の実施、緊急対策本部の設置です。
今後進める対策としては、安全性を確保した環境でのハイヤーWEB予約システムの再構築、外部から社内システムへ接続する方式の刷新と認証の強化、業務委託先におけるセキュリティ対策の確認と強化、全従業員を対象とした教育・訓練、大規模な障害を想定した対応手順の整備と訓練が挙げられています。
IT Postの見方——問われているのは侵入経路より「持ち続けた量」
IT Postでは、今回の第6報の核心は侵入の手口ではなく、情報の保管のあり方だと考えます。採用に応募して落ちた人の書類、退職した職員の人事情報と家族の情報、過去の事故の相手方の記録。これらが合計約29万人分、攻撃者が入れる場所に残っていた。会社自身が再発防止策に「保管期間に関するルールの策定と、ルールに基づく削除の実施」を入れたことが、その問題意識を裏付けている。
持たないデータは漏れない。当たり前すぎて忘れられがちなこの原則を、約29万人という数字が改めて突き付けた格好だ。通知が対象者全員に届くか、そして保管ルールが実際に運用まで落ちるか。今後の続報では、その2点を見ていく。
※個人の感想です
今後どうなりそうか
対象者への通知は順次進められている段階です。次の確認点は、通知の完了時期、追加の調査結果や続報の有無、そしてハイヤーWEB予約システムの再構築を含む再発防止策の進捗です。
IT Postでは、続報が公表された場合は本記事を更新します。