セキュリティ DHC公式通販、会員情報5,096アカウントが書き換えられた。不審な注文27件も確認、届け先の確認を ディーエイチシー(DHC)は2026年10月30日、公式オンラインショップへの不正アクセスで会員情報5,096アカウントが書き換えられ、不審な注文27件と不正な新規会員登録71件も確認したと発表。届け先情報や購入履歴、カード番号の下4桁が閲覧された可能性があり、書き換えられた情報は復元済み。利用者が確認すべきことを整理した
まず初めに
情報漏えいのニュースは「見られたかもしれない」で済むことが多いが、今回は違う。実際に書き換えられ、実際に注文まで発生している。読むだけの侵入者より、勝手に書き換えて買い物までする侵入者の方が、よほどたちが悪い。件数だけ見れば約5,000件は今月の相場では小粒だが、中身の悪質さは件数の大小では測れない、という見本である。
※個人の感想です
何が起きたのか
DHCは2026年10月30日付の公式発表「当社オンラインショップへの不正アクセスに関するお詫びとお知らせ」で、同社の公式オンラインショップにおいて、第三者による不正アクセスおよび会員情報の書き換えなどが行われたことを確認したと公表しました。
同社によると、2026年10月28日に不正アクセスと会員情報の書き換えを確認しました。その後の調査で、一部のアカウントにおける会員情報の変更や、不正な新規会員登録が行われたほか、不正な注文が行われたことも確認されたとしています。
発表時点で判明している規模は次のとおりです。
項目
件数
情報の書き換えが確認されたアカウント
5,096アカウント
上記アカウントに登録されていたお届け先住所
最大5,520件(複数の届け先の合計)
不審な注文
27件
不正な新規会員登録
71件
閲覧された可能性のある情報
書き換えられたアカウントに登録されていた次の情報が、第三者に閲覧された可能性があると同社は説明しています。
会員番号
本人を含むお届け先情報(氏名、住所、電話番号)
購入履歴
クレジットカード番号の下4桁
クレジットカード番号の全桁(決済に必要な情報)は、セキュリティ上の観点から同社は保持していないとしています。また、お客様の情報が外部に持ち出された形跡は確認されていない、とのことです。ただし、これは「持ち出しが確認されていない」という発表であり、閲覧の可能性そのものが否定されたわけではありません。
現時点では、本件に起因すると考えられるお客様情報の不正利用や二次被害は確認されていないとしています。
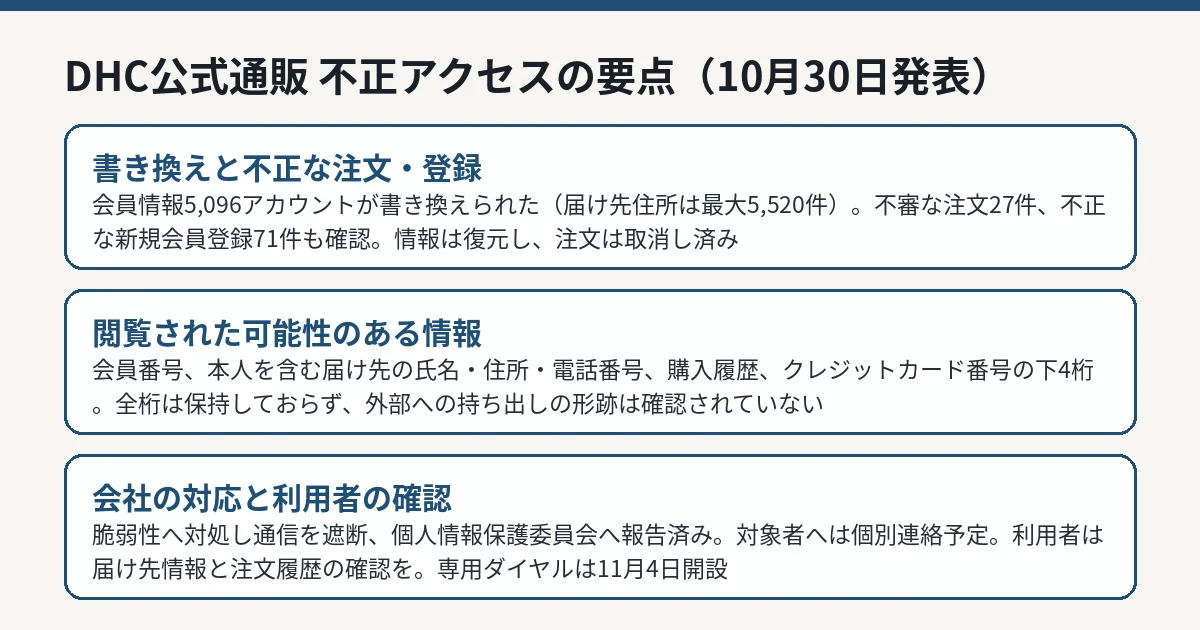
DHCの公式発表をもとにIT Post編集部が作成した図解です。 IT Post編集部 会社側の対応
同社は事象の確認後、次の対応を実施したとしています。
不正アクセス元からの通信の遮断
不正利用されたシステムの脆弱性の特定と対処
不正に登録されたアカウントの無効化
書き換えられた会員情報の復元
不審な注文のキャンセルと、不正な新規会員登録の取り消し
新たな不正アクセスや書き換えの有無についての継続監視
個人情報保護委員会への報告
対象となる顧客には個別に連絡する予定だとしています。さらなる被害拡大を防ぐ観点から、不正アクセスの詳細については現時点では開示を差し控える、とも述べています。今後については、外部専門家および関係機関と連携して監視を続け、新たに公表すべき事実が判明した場合は速やかに知らせる方針です。
利用者が確認すべきこと
同社は、本件に関連してDHCを装った不審なメールやSMS、電話などによる連絡が行われる可能性があるとして、心当たりのない連絡に記載されたリンクや添付ファイルを開かず、個人情報やパスワードなどを入力したり伝えたりしないよう注意を呼びかけています。
対象かどうか分からない利用者も含め、DHC公式オンラインショップの利用者は、次の確認をしておくと確実です。
公式サイトや公式アプリから自分でアクセスし、登録されているお届け先の住所・電話番号が書き換えられていないか確認する
注文履歴に、覚えのない注文が残っていないか確認する
個別連絡が届いた場合は、メールやSMSのリンクからではなく、公式サイト経由で内容を確認する
問い合わせ先として、同社は本件の専用ダイヤル(0120-087-370、2026年11月4日午前9時開設、受付は9時〜17時、土日祝含む)と、お客様相談室(0120-575-391、9時〜17時、日・祝日を除く。ただし11月1日・3日は受付)を案内しています。
時系列と、数字の読み方
日付
出来事
2026年10月28日
DHCがオンラインショップへの不正アクセスと会員情報の書き換えを確認
2026年10月30日
公式発表を公表。個人情報保護委員会への報告も実施済み
2026年11月4日午前9時
本件の問い合わせ専用ダイヤルを開設予定
数字の読み方にも注意が必要です。「お届け先住所 最大5,520件」は、書き換えられたアカウントの数(5,096)とは別の物差しです。1つのアカウントに複数のお届け先が登録されている場合があり、その合計が5,520件になる、と同社は注記しています。つまり、被害を受けた人の数が5,520人という意味ではありません。逆に、アカウント数よりも住所の件数が多いということは、家族の届け先など本人以外の氏名・住所・電話番号も登録されていた可能性がある、という読み方ができます。発表の「ご本人様を含むお届け先情報」という表現とも一致します。
また、「不審な注文27件」はすでにキャンセル済み、「不正な新規会員登録71件」は取り消し済みとされており、発表時点で利用者が自分で取り消す必要があるものではありません。利用者側の作業は、あくまで登録情報と注文履歴の「確認」が中心になります。
IT Postの見方——「書き換え型」は件数で判断してはいけない
IT Postでは、今回の事案は件数の小ささで軽く見てはいけないと考えます。情報が「見られた可能性」にとどまる漏えいと、登録情報が実際に書き換えられ、不正な注文まで実行された事案とでは、利用者が置かれる状況がまったく違う。届け先を書き換えられるということは、自分のアカウントが他人の買い物の道具にされかけた、ということだ。
一方で、会社の初動の公表には、書き換え・注文・登録の件数を分けて出し、復元と取消しまで済ませた状態で発表した点で、具体性がある。残る論点は、脆弱性の詳細を開示しないとした判断の中身と、個別連絡が対象者全員にいつ届くのか、そして監視の結果として続報が出るのかどうかだ。書き換え型の事案は、続報で規模が動くこともある。最初の数字で終わったと思わない方がいい。
※個人の感想です
今後どうなりそうか
焦点は、対象顧客への個別連絡の完了時期、継続監視で新たな書き換えや不正アクセスが見つかるかどうか、そして同社が続報で脆弱性や侵入経路についてどこまで開示するか、の3点です。
IT Postでは、続報が公表された場合は本記事を更新します。