セキュリティ 靖國神社の通販サイトから約14,500件が漏えい、ハッシュ化したはずのパスワードに関する情報まで。使い回し先の変更を呼びかけ 靖國神社は2026年11月11日、オンライン授与品・頒布品サイトへの不正アクセスで、氏名、メールアドレス、パスワードに関する情報(ハッシュ値とその生成に用いる補助情報)など約14,500件が漏えいしたと発表。パスワードはそのままでは読めないが、元のパスワードを特定されるおそれがあるとして、同じパスワードの使い回し先の変更を呼びかけている。漏えいに含まれない情報と、対象者が取るべき対応を整理した
まず初めに
「ハッシュ化しているから安全」という説明は、半分だけ正しい。鍵そのものではなく鍵の指紋が漏れた、という話だが、今回漏れたのは指紋に加えて「指紋の作り方の補助情報」までセットになっている。弱いパスワードから順に試せば、元の文字列にたどり着ける組み合わせだ。約14,500件という件数の大きさより、この「セットで漏れた」という中身のほうが、ずっと始末が悪い。
※個人の感想です
何が起きたのか
靖國神社社務所は令和8年(2026年)11月11日、「靖國神社オンライン授与品・頒布品サイトへの不正アクセスによる個人情報漏洩のお詫びとお知らせ」を公表しました。同社務所によると、2026年10月28日に同サイトが外部から不正アクセスを受けたことが判明し、同日中にサイトの公開を停止しました。その後の調査で、登録していた利用者の個人情報の一部が漏えいしたことが確認された、としています。サイトは当面、公開を停止しています。
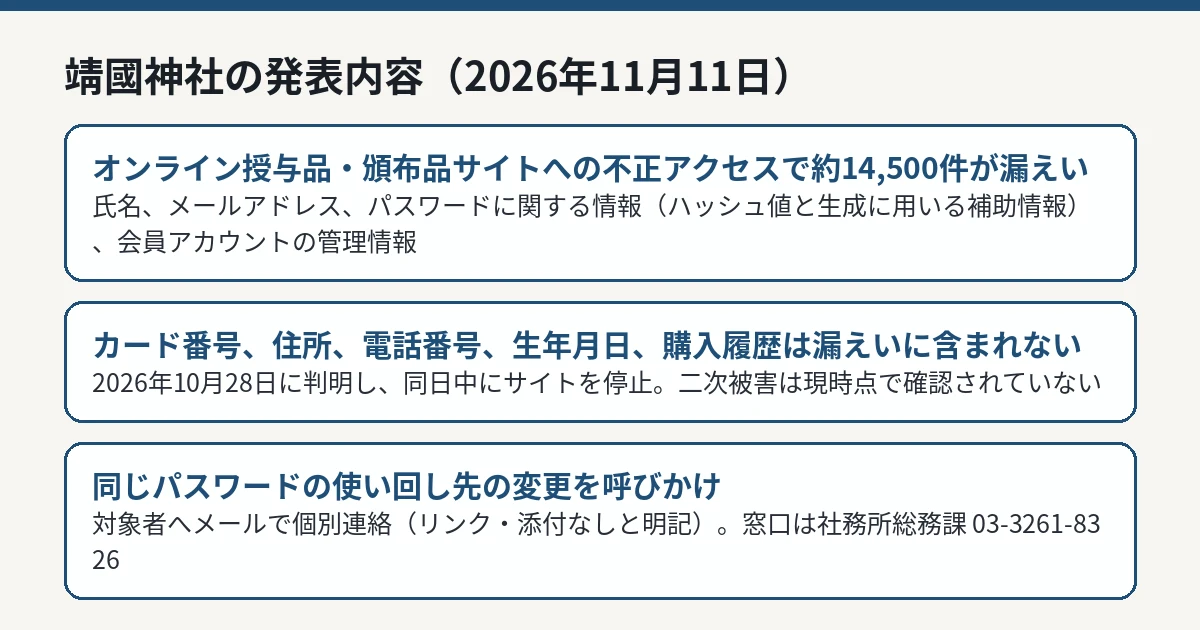
漏えいした情報と含まれない情報、対応を整理した図解 IT Post編集部 漏えいした情報、含まれない情報
漏えいした情報と、漏えいに含まれないと確認された情報は、次のとおりです。
区分
内容
漏えいした情報
氏名、メールアドレス、パスワードに関する情報(ハッシュ値およびその生成に用いる補助情報)、会員アカウントの管理情報(登録日時、利用状態)
漏えいに含まれないと確認された情報
クレジットカード番号、有効期限、セキュリティコード、住所、電話番号、生年月日、購入履歴
対象は約14,500件です。クレジットカード決済は同サイトの決済画面から決済代行会社を通じて手続きする仕組みで、同社の調査ではカード情報の漏えいは確認されていません。
パスワードについては、同社は「パスワード情報はそのままでは読み取れませんが、第三者に元のパスワードを特定されるおそれがあります」と説明しています。ハッシュ値と、その生成に用いる補助情報(ソルト等)がそろうと、候補となる文字列を同じ方法で変換して照合する試行が可能になるためです。短い、あるいはよく使われるパスワードほど、特定される危険が高まります。
大規模なメール配信基盤の事案でも、パスワード(ハッシュ化)が漏えい項目に含まれる例がありました(ユミルリンクの不正アクセス第2報(更新で第3報を反映) )。規模の大小にかかわらず、パスワードに関する情報が漏れた事案では、使い回し先の変更が共通の対処になります。
なぜ「補助情報」が付くと危ないのか
パスワードのハッシュ化は、元の文字列を一方向の計算で別の文字列に変換し、元に戻せない形で保存する方法です。ただし、攻撃者が候補の文字列を大量に用意し、同じ計算にかけて結果を照合すれば、一致した候補が元のパスワードだったと分かります。この試行を難しくするために使われるのが、利用者ごとに異なる補助情報(ソルト)です。本来、ソルトはサーバ側で一緒に管理するもので、漏えいしなければ試行の効率は大きく下がります。今回は、そのハッシュ値と生成に用いる補助情報がセットで漏えいしたと公表されました。同社が「そのままでは読み取れませんが、元のパスワードを特定されるおそれがあります」と書いたのは、このためです。特に、短いパスワードや、他の漏えい事案で知られた定番の組み合わせを使っている場合は、試行の順番が早くなります。
対象者への連絡と、やるべきこと
同社は、対象者へメールで個別に連絡しています。件名は「個人情報漏洩のお詫びとお知らせ(オンライン授与品・頒布品サイト)」、差出人は ec-info@yasukuni.jp で、メールにはリンクも添付ファイルも無い、と明記されています。同じ件名でもリンク付きのメールが届いた場合は、なりすましを疑って開かないでください。
対象者が取るべき対応は、次のとおりです。
同サイトと同じパスワードを使い回している他のサービスがあれば、そのパスワードを変更する
変更先では、他のサービスと重ならないパスワードを設定し、可能なら二段階認証も有効にする
靖國神社を名乗る不審なメールや電話に注意し、心当たりがない連絡は公式の問い合わせ窓口で確認する
問い合わせは、靖國神社社務所総務課(03-3261-8326、平日8時30分から17時)で受け付けています。
パスワードの変更で迷いやすいのは、「どのサービスから変えるか」です。優先順位は、(1)メールアドレス自体のアカウント(メールが乗っ取られると他の変更通知も奪われるため最優先)、(2)金融機関や決済など金銭に直結するサービス、(3)買い物やSNSなど日常的に使うサービス、の順が目安です。変更の際は、使い回しをやめるだけでなく、変更したサービスごとに異なる文字列にしてください。覚えきれない分は、スマートフォンやブラウザに内蔵されたパスワード管理機能に預けるほうが、使い回しを続けるより安全です。
IT Postの見方——「ハッシュ化済み」は免罪符にならない
IT Postでは、この事案の教訓は「ハッシュ化して保存していたかどうか」ではなく、「漏れたときに元のパスワードへ近づける材料がそろっていたか」だと考えます。ハッシュ値だけでも使い回しの照合には使われますが、生成の補助情報まで付くと、攻撃者側の試行コストは一段下がる。保存方式の名前を安全の根拠にする説明は、もう卒業したほうがいい。利用者側の防御は相変わらず地味で、使い回しをやめることと、パスワード管理ツールに任せること。この2つが、漏えいのたびに繰り返し効く、数少ない本物の対策である。
今後どうなりそうか
対象の約14,500件は調査中であり、今後変わることがある、と同社はしています。対象範囲の確定には、もうしばらく時間がかかる可能性があります。件数の確定、侵入の経路、サイト再開の見通しについて続報が出れば、本記事を更新します。対象者は個別連絡のメールを確認し、使い回し先の変更を先に済ませてください。