セキュリティ 電通デジタル「TONARIWA」に不正アクセス、管理アカウントの認証情報漏えいから権限昇格。LINE連携トークン流出のおそれで日本郵便のサービスも停止 電通デジタルは2026年11月11日、LINE活用支援サービス「TONARIWA」のシステム基盤で、管理アカウントの認証情報の漏えいに起因する第三者からの不正アクセスと権限昇格を確認し、エンドユーザーの個人情報やLINE公式アカウント連携用のアクセストークンが漏えいした可能性があると発表。日本郵便の「郵便局[ぽすくま]」が同日から停止するなど、利用企業への波及も出ている。対象企業と件数は特定作業中であり、判明している範囲を整理した
まず初めに
今回の主役は、侵入の手口の派手さではない。「管理アカウントの認証情報」という、たった1種類の鍵が漏れただけで、権限は管理者まで膨らみ、預かっていたのは他社の顧客情報と、他社のLINEアカウントを操作できるトークンだった、という構図のほうだ。自社の金庫ではなく、客先の金庫の束ね鍵を預かる商売。その束ね鍵が抜かれたとき、被害の報告は1社では済まない。案の定、同じ日に日本郵便のサービスが止まった。
※個人の感想です
何が起きたのか
電通デジタルは2026年11月11日、「当社が提供する『TONARIWA』における不正アクセスに伴う個人情報漏えいの可能性に関するお詫びとご報告」を公表しました。TONARIWAは、企業のLINE公式アカウントの活用を支援するサービスです。
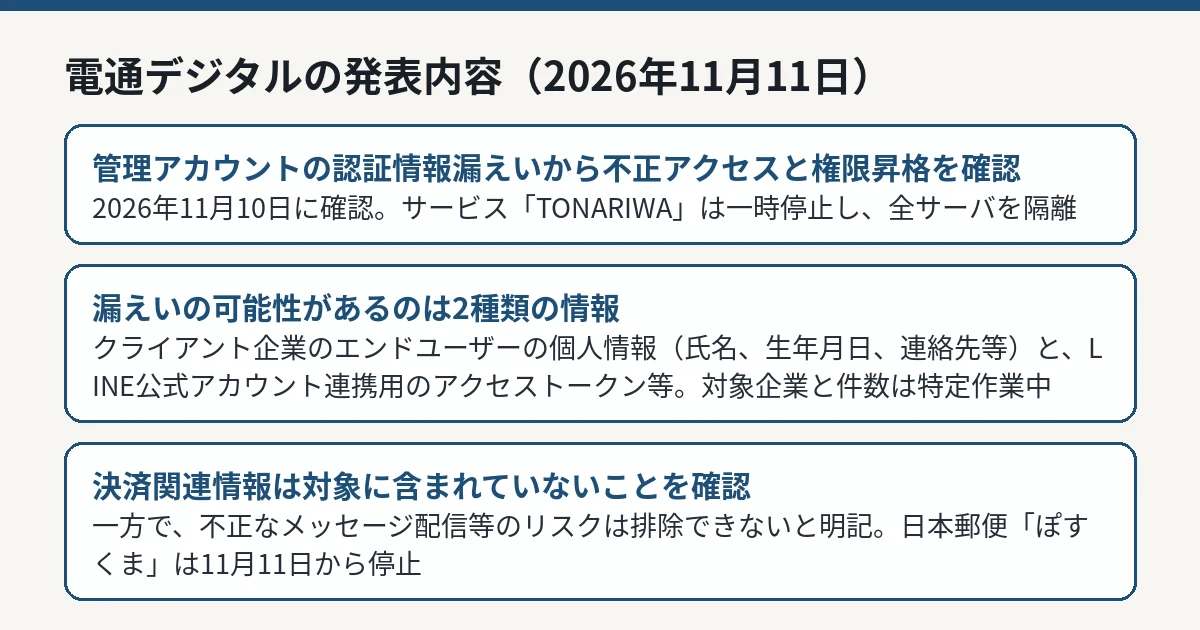
経緯は次のとおりです。2026年11月10日、同サービスのシステム基盤で利用している管理アカウントにおいて、認証情報の漏えいに起因する第三者からの不正アクセスと権限昇格が行われていた事実を確認しました。同社は二次被害と影響拡大の防止を最優先とし、TONARIWAのサービスを一時停止しました。その後、停止措置と並行して進めたログ解析等の調査の過程で、同サービス上に管理されていた一部の個人情報が外部に漏えいした可能性があることが判明した、としています。
TONARIWAへの不正アクセスと漏えいの可能性がある情報を整理した図解 IT Post編集部 漏えいした可能性のある情報
同社が「対象となる可能性がある」としているデータは、次の2種類です。
一部のクライアント企業様が取り扱うエンドユーザー様の個人情報(氏名、生年月日、連絡先等の属性情報)
「TONARIWA」管理用アカウント情報(LINE公式アカウント連携用のアクセストークン等)
対象となるクライアント企業および件数、詳細なデータ項目は、現在も特定作業中です。決済関連情報(クレジットカード情報や金融機関口座情報等)については、現までの調査で漏えい対象に含まれていないことを確認した、としています。
同社が特に重く見ているのが、LINE公式アカウント連携用のアクセストークンです。アクセストークンは、サービスがLINE公式アカウントとしてメッセージを送るための鍵にあたります。同社は「LINE公式アカウント連携情報が含まれていた可能性があることから、第三者による不正なメッセージ配信等のリスクを排除できない」としつつ、悪用の事実は現時点で確認されていない、としています。
日本郵便「郵便局[ぽすくま]」への波及
波及は同日のうちに表面化しました。報道や利用企業側の公表によると、日本郵便は11月11日、LINE公式アカウント「郵便局[ぽすくま]」について、アンケートの実施・回答管理にTONARIWAを利用していたため、電通デジタルから不正アクセスと情報漏えいのおそれの連絡を受けたと公表し、同日14時20分ごろから緊急メンテナンスでLINEサービスを停止しました。再開は未定です。ぽすくまの利用者の情報が含まれるかどうかと、その件数は、11月12日時点で公表されていません。
メール配信基盤の事案でも、委託先1社の侵害が多数の利用企業の公表に波及する構図が見られました(アララ メッセージの不正アクセス(第3報まで反映) )。TONARIWAの場合は、顧客情報に加えて「公式アカウントとして発信できる鍵」が対象に含まれる点で、波及の形が少し異なります。
同社の対応
同社は、認証情報の即時失効と通信経路の遮断、全サーバの停止による完全な隔離を行った、としています。あわせて、フォレンジック調査会社の選定とログ解析、個人情報保護委員会等への報告に向けた調整、LINE連携トークンの再発行・切替を順次実施しています。サービスの再開は、安全性の検証後で、時期は未定です。
利用企業側が確認すべき点は、自社のエンドユーザーの情報が対象に含まれるかと、自社のLINE公式アカウントの連携トークンが再発行・切替の対象になっているかの2点です。トークンが切り替わるまでの間は、公式アカウントからの配信が不正なものでないかを見分ける材料として、企業側の公式サイトやアプリ内の告知と配信内容を突き合わせることが有効です。利用者側は、普段フォローしている公式アカウントから届いたメッセージでも、認証情報や決済情報の入力を求めるものには応じない、という原則を守ってください。
IT Postの見方——預かるのが「情報」から「発信権」に広がった
IT Postでは、この事案は委託先侵害の被害範囲が「情報の漏えい」から「公式アカウントの乗っ取り準備」に広がった例だと考えます。アクセストークンが有効な間、攻撃者は企業の公式アカウントとして、フォロワー全員にメッセージを送れる立場にいた可能性がある。情報が漏れるだけなら被害は読み取りで止まるが、発信の鍵まで渡ると、被害は利用企業の顧客への詐欺配信に化ける。同社がトークンの再発行と切替を急ぐのは当然で、むしろ問われるのは、束ね鍵である管理アカウントの認証情報が、なぜ単独でここまでの権限を持っていたかだ。委託する側も、預けるのがデータだけなのか、発信権まで含むのかを、契約の前に言語化しておく必要がある。
今後どうなりそうか
焦点は、対象となるクライアント企業と件数、データ項目の特定結果と、利用企業側の公表の広がりです。あわせて、漏えいの起点となった管理アカウントの認証情報が、なぜ漏れたのかの説明も待たれます。起点が分からなければ、同じ形の委託サービス全体に残る問いへの答えにならないためです。日本郵便以外の利用企業からも、影響の有無について公表が続く可能性があります。続報が出れば、本記事を更新します。利用企業のLINE公式アカウントをフォローしている人は、正規の配信と見分けがつかない不審なメッセージに注意し、リンク先で認証情報や決済情報を入力しないでください。