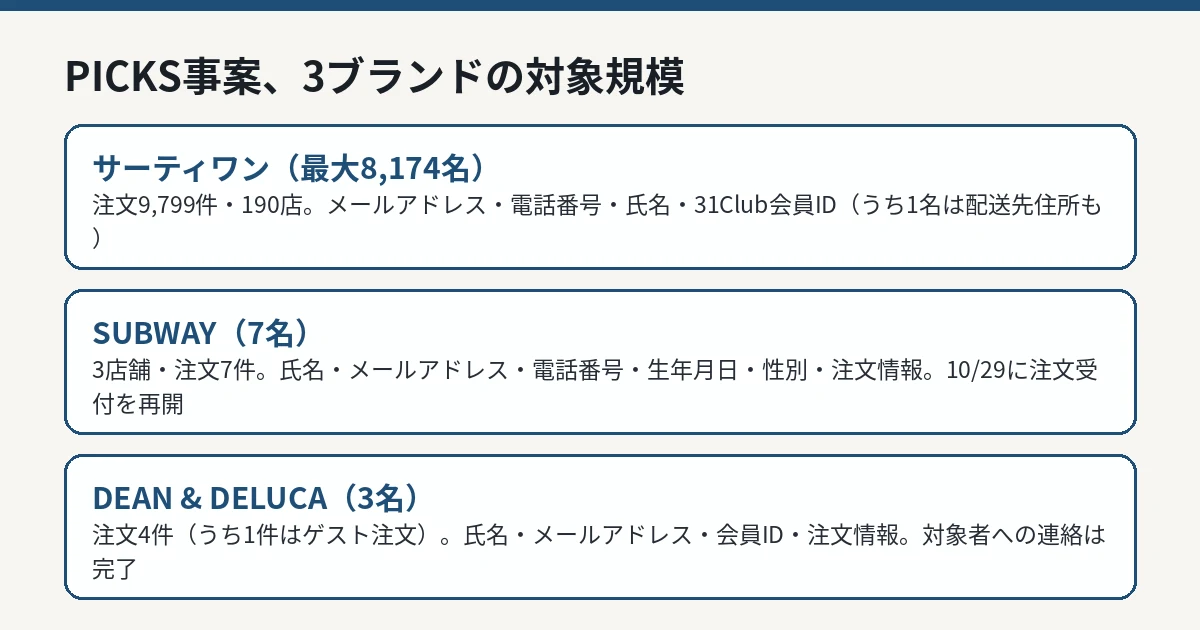
SUBWAYを運営するWATAMI FAST CASUAL MANAGEMENTは2026年10月28日に発表し、10月29日に更新しました。対象は3店舗、注文7件、7名です。流出した可能性のある情報は、氏名、メールアドレス、電話番号、生年月日、性別と、注文内容(商品・金額・日時・状態)です。決済は外部の決済代行会社に委託しており、クレジットカード番号などのカード情報は対象に含まれず、会員IDや配送先情報も対象に含まれていないことを確認した、としています。現時点で、決済情報の流出や金銭的被害は確認されていない、とのことです。
A. 各ブランドとも、対象者には個別に案内するとしています。サーティワンは対象者に順次案内、SUBWAYは対象の7名が特定されておりメールなどで順次案内、DEAN & DELUCAは3名全員への連絡が完了したと公表しています。いずれのサービスでも、ブランドを装った不審なメールやSMSに注意し、記載されたURLへアクセスしないことが案内されています。
Q. クレジットカードの情報は大丈夫ですか。
A. 3ブランドとも、クレジットカード情報は今回の対象に含まれていない、と発表しています。SUBWAYについては、決済処理を外部の決済代行会社に委託しているため、カード情報そのものをモバイルオーダーのシステム側で扱っていない、という説明です。
Q. モバイルオーダーは使えるようになりましたか。
A. SUBWAYは2026年10月29日から順次、注文受付を再開しました。サーティワンの「31モバイルオーダー」については、本記事の公開時点で再開の公式発表は確認できていません。最新の状況は各ブランドの公式サイトで確認してください。
IT Postの見方——被害の桁を決めたのは、攻撃者ではなく設計
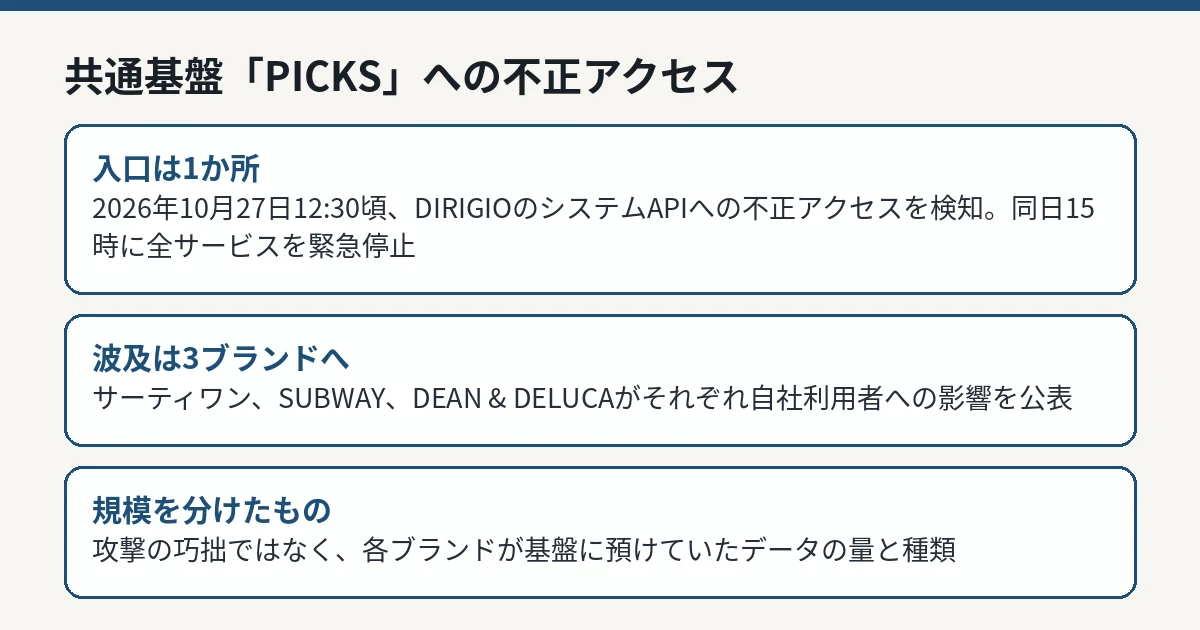
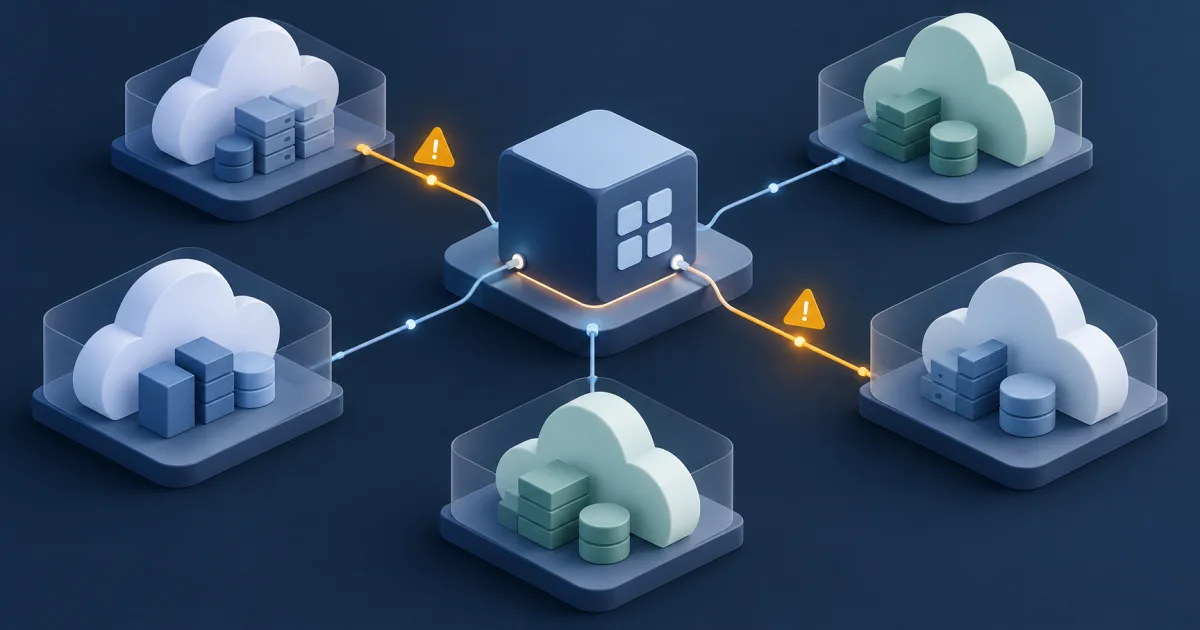
IT Postでは、今回の3社の数字の差は、そのまま「共通基盤にどれだけの情報を持たせていたか」の差だと考えます。不正アクセスの入口は1か所でも、出ていく情報の量は各社の使い方で決まります。注文に必要な最小限の情報だけを基盤に置く設計と、会員IDや生年月日まで含めて預ける設計とでは、同じ事故でも被害が桁違いになる。その実例が、最大8,174名と7名と3名という並びです。