セキュリティ ノジマオンラインに不正アクセス、約700万件が漏えい。暗号化されたパスワードも対象で、2サイトは休止中 株式会社ノジマは2026年11月2日、ECサイト「ノジマオンライン」の会員管理システムへの不正アクセスで、「ノジマオンライン」と中古スマホ買取サイトの会員情報約700万件が漏えいしたと発表した。氏名や住所に加え、ログインIDと暗号化されたパスワードも対象に含まれる。クレジットカード情報は保持していないという線引きと、公式発表の範囲で利用者が取るべき対応を整理した
まず初めに
家電を買うための会員登録が、家一軒分の住所録ごと外へ出ていくとは、なかなかの皮肉である。しかも今回は「漏えいの可能性」ではなく「漏えいしたことが判明した」という確定の発表で、対象には暗号化されたとはいえパスワードまで含まれている。カード情報を持っていなかった点だけが、数少ない救いだ。買い物のたびに預けた氏名・住所・生年月日が、まとめて約700万件。ECの会員データベースというものが、攻撃者から見ればどれほど魅力的な「在庫」なのかを、あらためて思い知らされる数字である。
※個人の感想です
何が起きたのか
ノジマによると、2026年11月1日(日)に、「ノジマオンライン」の会員管理システムに対する第三者からの不正アクセスを検知・確認しました。その後の社内調査で、同日、対象サイトに登録されていた個人情報が外部に漏えいしたことを確認したといいます。発表は11月2日付の「ノジマオンラインの不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ」で行われました。
対象となったのは、次の2サイトの会員情報です。
対象サイト
位置付け
ノジマオンライン
ノジマが運営するEC専門サイト
中古スマホ買取サイト
ノジマが運営する中古スマートフォンの買取サイト
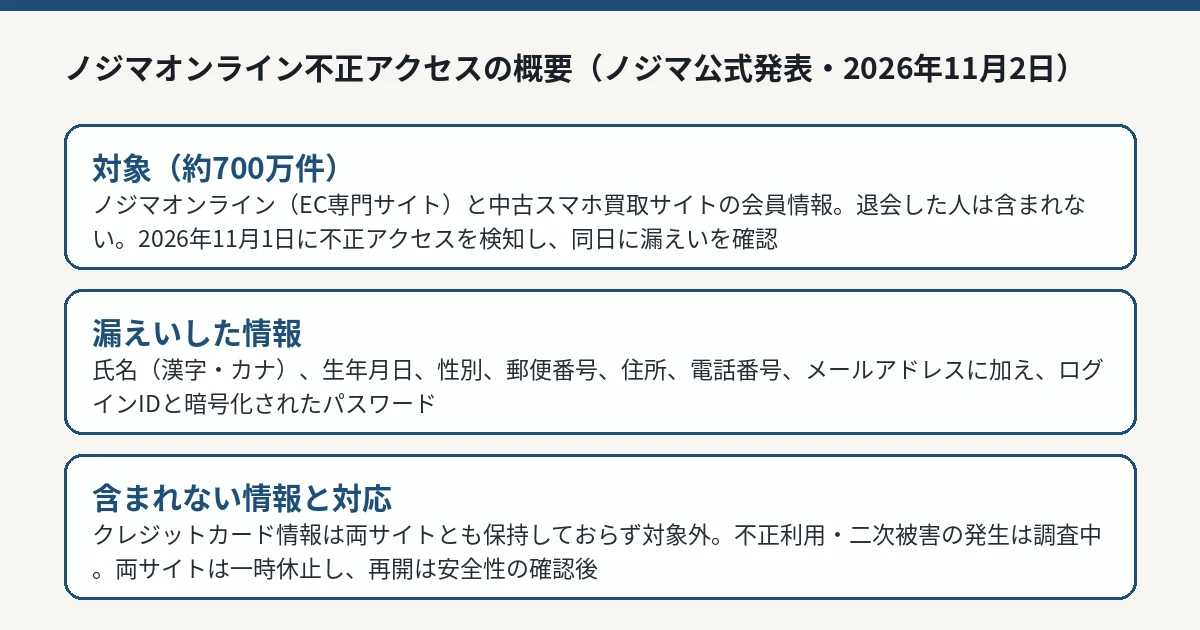
件数は2サイト合わせて約700万件とされています。すでに退会した人の情報は含まれていない、と同社は説明しています。侵入の経路や手口については、発表の時点で具体的な説明はなく、影響範囲と原因の調査・分析を続けている段階です。不正利用や二次被害の発生についても「現在調査中」とされており、確認されたとも、確認されていないとも断定されていません。この線引きは重要で、「被害は出ていない」と読み替えることはできません。
漏えいした情報
公式発表で漏えいが確認されたとされた項目は、次のとおりです。
分類
項目
本人に関する情報
氏名(漢字・カナ)、生年月日、性別
連絡先
郵便番号、住所、電話番号、メールアドレス
ログインに関する情報
ログインID、暗号化されたパスワード
パスワードは「暗号化された」状態で漏えいしたとされていますが、暗号化の方式は発表されていません。暗号化されていても、方式や運用によっては解読の試行対象になり得るため、「暗号化されていたから安全」とは言い切れません。ノジマオンラインと同じパスワードを他のサービスでも使い回している場合は、そちらの変更を優先すべき事案です。
一方で、同社は決済情報の非保持化に対応しており、対象の2サイトではクレジットカード情報を保持していないと説明しています。したがって、今回の漏えいでカード番号そのものが外に出たわけではありません。
株式会社ノジマの公式発表(2026年11月2日)をもとにIT Post編集部が作成した図解です。 IT Post編集部 会社の対応
判明後の対応として、ノジマは次の措置を挙げています。
外部アクセスの遮断を含むセキュリティ対策と、監視体制の強化
所轄警察署への相談
個人情報保護委員会をはじめとする関係機関への報告準備(速やかに提出予定)
対象サイト(「ノジマオンライン」「中古スマホ買取サイト」)のサービス一時休止
公式ホームページや対象サイト、公式SNSでの告知と注意喚起
サイトの再開時期については、安全性の確認が取れ次第、あらためて対象サイトで知らせる、としています。本件の問い合わせ先はノジマカスタマーセンター(電話番号:0120-574-853、受付時間は9時30分から19時)です。
同社は利用者へのお願いとして、漏えいした個人情報がなりすましメールやフィッシング 詐欺などに悪用されるおそれがあるとして、不審なメールやSMS、電話に十分注意し、身に覚えのないリンクや添付ファイルを開かないよう呼びかけています。
利用者が今できること
対象に心当たりがある場合、まず行うべきはパスワードの扱いです。ノジマオンラインで使っていたパスワードを他のサービスでも使い回しているなら、そのサービス側のパスワードを先に変更してください。あわせて、二段階認証の設定方法をまとめたガイド を参考に、主要なサービスで多要素認証を有効化しておくと、パスワードが知られた場合でも乗っ取りのハードルを上げられます。
次に、ノジマを名乗る連絡への警戒です。同社自身が注意喚起している通り、漏えいした氏名や住所、購入と無関係でも「本人らしい情報」を含んだなりすましメールや電話が届く可能性があります。メールやSMSのリンクからログイン画面へ進むのではなく、公式サイトや公式アプリを自分で開いて確認する習慣が有効です。心当たりのない連絡でパスワードやカード番号の入力を求められた場合は、公式発表にあるカスタマーセンターへ直接確認してください。
IT Postの見方
IT Postでは、今回の事案で最も重いのは件数の大きさそのものよりも、対象項目の組み合わせだと考えます。氏名・住所・生年月日・電話番号・メールアドレスに、ログインIDと(暗号化されたとはいえ)パスワードが束になっている。これは単なる名簿の流出ではなく、他のサービスへの不正ログインの試行や、本人を装った連絡に使える材料のセットです。同社が「調査中」としている二次被害の有無が、今後の焦点になります。
一方で、クレジットカード情報を保持していなかった点は、被害の上限を押し下げた設計判断でした。決済情報を自社に持たない非保持化は、地味ですが、こういう日に効いてくる備えです。IT Postでは、漏えいの有無だけでなく「何を持たない設計にしていたか」が、インシデント発表を読む際の評価軸になると考えます。
今後どうなりそうか
同社は、影響範囲と原因の調査・分析を続け、新たに知らせるべき内容が判明した際には速やかに知らせる、としています。今後の確認点は、侵入経路の特定、対象件数の確定、不正利用や二次被害の確認状況、そして休止中の2サイトの再開時期です。
特に、暗号化されたパスワードの方式や、解読の可能性についての説明が続報で出るかどうかは、利用者が自分のリスクを判断するうえで重要です。新しい公式発表が確認できれば、本記事の内容も踏まえて続報として整理します。