Androidに「SMS of Death」、受信だけで電話が止まる脆弱性CVE-2026-58882。11月のセキュリティ情報で修正、Android 12・13は対象外
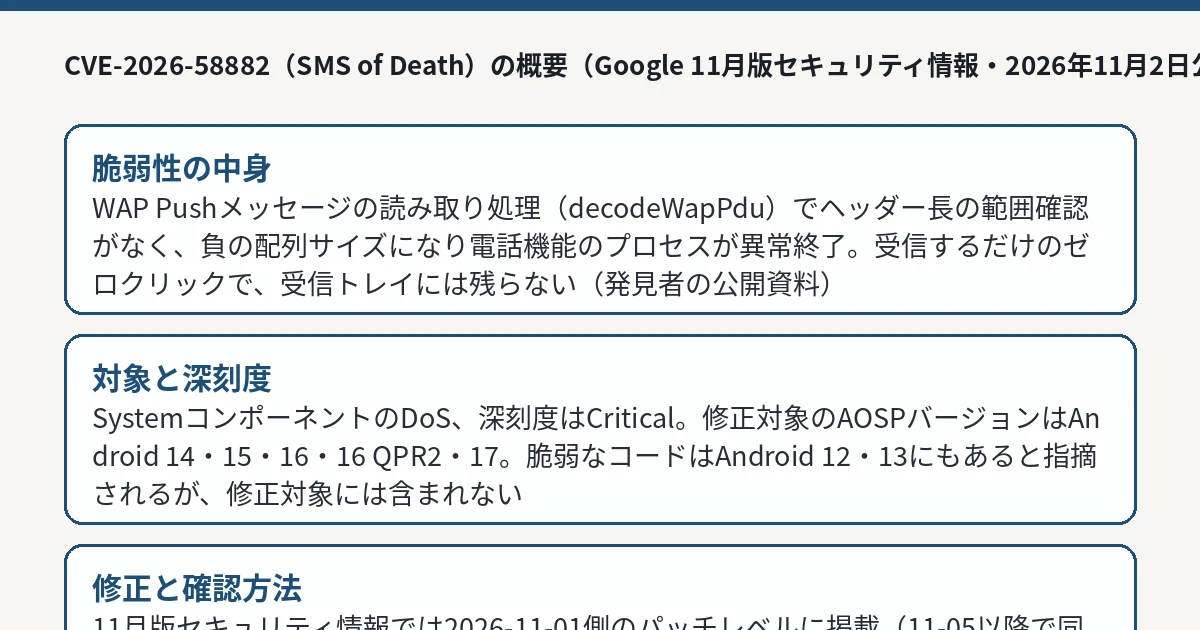
Googleは2026年11月2日、Androidの11月版セキュリティ情報を公開し、細工されたWAP Pushメッセージの受信だけで電話機能のプロセスが異常終了する脆弱性CVE-2026-58882(深刻度Critical)をSystemの修正対象に挙げた。発見者の研究者は「SMS of Death」と呼び、検証コードも公開済みだ。修正されるバージョン、10月更新で直っていたという指摘との食い違い、自分の端末で確認すべきパッチレベルの見方を整理した
GoogleのAndroid Security Bulletin(2026年11月版)と発見者の公開資料に基づき作成した図解 IT Post編集部
「10月更新で修正済み」という指摘との食い違い
ややこしいのは、修正が届く時期についての説明が、情報源によって食い違っている点です。
研究者とBleepingComputerは、Googleの修正自体は2026年10月のセキュリティ更新でAndroid 14〜17向けに出ていた、としています。研究者によれば、修正(「Fix remote DoS in decodeWapPdu」)は例外の受け止め方を広げ、異常終了の原因になったメッセージを削除して再発を防ぐ内容で、10月版のパッチレベル以降の端末は守られる、という説明です。一方で、この脆弱性は10月版のセキュリティ情報には載っておらず、公式にCVEとして整理されたのは今回の11月版です。
IT Postでは、この件で一番重いのは、欠陥の場所が「電話」という最も基本的な機能で、しかも被害者が何もしないまま、気づく手がかりすらなく影響を受ける点だと考えます。情報を盗む欠陥は「漏れたかどうか」が問題になりますが、今回のような可用性を断つ欠陥は、緊急通報という代替の利かない場面で牙をむきます。