セキュリティ ネットマイルに不正アクセス、最大約549万人の漏えいの可能性。退会した人の情報も含む最大数で、2サイトは停止中 株式会社ウィルズは2026年11月2日、ポイント交換サービス「ネットマイル」のシステム環境への不正アクセスで、会員情報の一部が外部に漏えいした可能性があると発表した。対象は退会した会員を含む最大約549万人で、氏名やメールアドレス、特典交換に関する情報が含まれる可能性があるという。確定した漏えいではないという線引きと、公式発表の範囲で会員が取るべき対応を整理した
まず初めに
ポイントは貯めるもので、漏れるものではないはずだった。しかも今回は、とっくに退会した人の情報まで含めた最大数である。退会とは「もう使わないから消してくれ」という意思表示に近いのに、その情報が最大数の側に残っていたという事実が、まず引っかかる。漏えいしたかどうかはまだ「可能性」の段階だが、残っていたこと自体は可能性ではなく、発表された事実だ。貯めたマイルの心配をする前に、預けた情報がいつまで残るのかという、もっと地味で大事な問題が残る。
※個人の感想です
何が起きたのか
ウィルズによると、同社の広告事業において運営する「ネットマイル」のシステム環境に対し、第三者による不正アクセスが発生し、同社が保有する会員の個人情報の一部が外部に漏えいした可能性があることが判明しました。発表は2026年11月2日付の「『ネットマイル』における不正アクセスによる個人情報漏洩の可能性に関するお知らせ」で行われています。
タイトルが「漏洩の可能性に関するお知らせ」である点が重要です。前日のノジマや@cosmeの事案が「漏えいしたことを確認した」という確定の発表だったのに対し、ネットマイルの事案は、現時点では可能性の段階です。不正アクセスが発生した日や判明した日、侵入の経路や手口については、発表では示されていません。原因及び影響範囲については、引き続き調査を進めている段階としています。
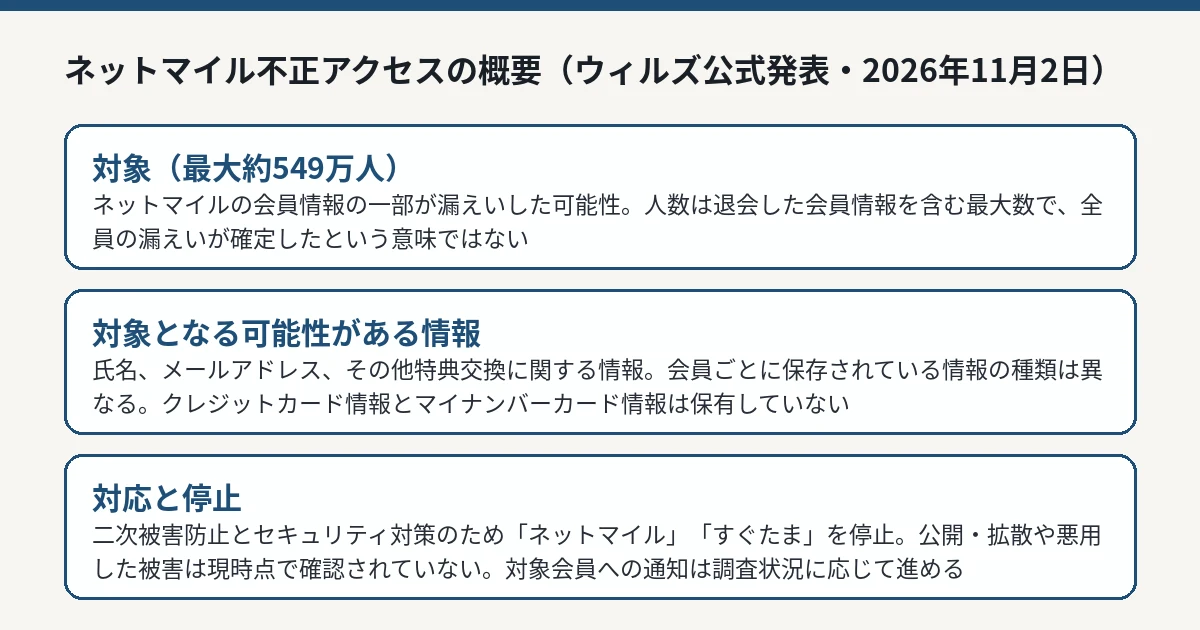
株式会社ウィルズの公式発表(2026年11月2日)をもとにIT Post編集部が作成した図解です。 IT Post編集部 漏えいした可能性のある情報
公式発表で「対象となる可能性がある」とされた情報は、次のとおりです。
分類
項目
人数
最大約549万人(退会された会員情報を含む最大数)
本人に関する情報
氏名、メールアドレス
利用に関する情報
その他特典交換に関する情報
同社は、会員ごとに保存されている情報の種類は異なる、と注記しています。つまり、最大約549万人全員について、同じ項目が漏えいした可能性があるという意味ではありません。
一方で、クレジットカード情報、およびマイナンバーカード情報等の個人情報は保有していない、としています。保有していない情報は、漏えいの対象にもならないという線引きです。また、現時点では、当該会員情報がインターネット上で公開・拡散された事実や、当該情報を悪用した被害は確認されていない、としています。ただし、これは発表時点の確認範囲であり、今後の調査で変わる可能性があります。
他の事業への影響とサイトの停止
本件は、同社の旧子会社を起源とするネットマイル事業において発生したものです。同社は、当該事業は、株主管理プラットフォーム事業とは異なるシステム基盤、および管理権限体系により運営されている、と説明しています。
そのため、主力サービスである「プレミアム優待倶楽部」「IR-navi」「IR-port」については、現時点で本件不正アクセスに起因する情報漏洩やサービス提供への影響は確認されておらず、各サービスは通常どおり利用できる、としています。
一方、ネットマイル側は、二次被害防止、およびセキュリティ対策を目的に、「ネットマイル」と「すぐたま」のサイトを停止しています。再開の時期は、発表では示されていません。マイルの残高や交換手続きの扱いについても、この発表本文では触れられていません。会員が最も知りたい「貯めたマイルはどうなるのか」への答えは、続報やサービス側の案内を待つ必要があります。
会員への通知と利用者への注意
今後の対応として、対象となる会員への通知、および個人情報保護委員会への報告等については、関係法令に従って適切に対応する、としています。調査状況に応じて、対象となる会員への通知等、必要な対応を進める、という段階です。個別の連絡がいつ、どのような方法で届くかは、発表では具体的に示されていません。
同社は会員への注意として、同社や金融機関、ポイント交換先等を装った不審なメール・SMS・電話に十分注意するよう呼びかけています。特に、不審な連絡に記載されたURLへのアクセスや、パスワード・暗証番号等の入力を避けるよう求めています。
あわせて、自分のアカウントを守る一般的な手当てとして、同じパスワードを他のサービスで使い回している場合は変更し、主要なサービスで多要素認証を有効化しておくことが有効です。設定の進め方は、二段階認証の設定方法をまとめたガイド で整理しています。ただし、今回の発表では、パスワードそのものが漏えい対象として挙げられているわけではありません。この区別は押さえておく必要があります。
IT Postの見方
IT Postでは、この事案の焦点は「可能性」という言葉の重さと、退会者の情報を含む最大数という出し方の2点にあると考えます。可能性の段階で最大数を公表するやり方は、対象になり得る人を広くカバーする代わりに、確定していない不安も広く配ることになります。だからこそ、続報で対象範囲をどこまで絞り込めるかが、そのまま同社の説明責任の進み具合になります。
もう1点は、退会した会員の情報が最大数に含まれている点です。IT Postでは、退会後の情報をいつまで、どの範囲で残すのかという保管ルールが、漏えい時の被害規模を決める隠れた設計条件だと考えます。サービスをやめた人の情報まで含めて約549万人という数字になる構造は、現在利用中の人だけの問題ではありません。同社が今後の発表で、退会者情報の保管の考え方に触れるかどうかも、見るべき点です。
今後どうなりそうか
同社は、本件による2026年12月期の業績への影響は、軽微であると見込んでいます。今後、開示すべき事項が判明した場合には、速やかにお知らせする、としています。
今後の確認点は、原因と影響範囲の調査結果、漏えいの可能性が確定に変わるのかどうか、対象会員への通知の進め方、そして停止中の「ネットマイル」と「すぐたま」の再開時期です。あわせて、停止前に保有していたマイルや、申し込み済みの交換手続きの扱いが、サービス側の案内で示されるかどうかも焦点になります。新しい公式発表が確認できれば、続報として整理します。