セキュリティ 盗むだけでは飽き足りなかった。情報窃取マルウェア「VOLTA」は盗んだ情報をAIに査定させ、金になる被害者から狙いを定める Ciscoの脅威分析部門Cisco Talosは2026年10月31日、Windows向け情報窃取マルウェア「VOLTA-AUTODOXER」の解析を公開した。盗んだ認証情報やセッションから被害者のプロフィールを組み立て、OpenRouter経由で大規模言語モデルに送り、金銭的な価値とセキュリティ対策の状況を格付けさせる仕組みが検体の解析で判明した。AIの段階は任意であり、実際の被害規模は未確認という線引きと併せて、公式解析の範囲で整理した
まず初めに
盗んだ情報の値踏みまでAIに外注するとは、犯罪側も相当な人手不足らしい。昔ながらの窃取型マルウェア の仕事は「とにかく全部抜く」までで、山のようなログの仕分けは人間の手作業だった。VOLTAはその仕分け係として生成AIを雇い入れた。しかも査定の計算は被害者本人のパソコンと回線を使って行われる。電気代も通信料も被害者持ちという、徹底したコスト意識である。
※個人の感想です
何が見つかったのか
Cisco Talosは2026年10月31日、公式ブログで「Appraisal by AI(AIによる査定)」と題する解析を公開しました。VOLTAは、AIを組み込んだ攻撃ツールを洗い出すTalosの調査枠組み「CAIRN」を通じて浮上した検体で、解析された検体の初観測は2026年10月11日とされています。
VOLTA本体は、実行後に自分自身を削除する自己削除型のWindows向け情報窃取マルウェアです。ブラウザのパスワードなどを抜き取る、いわば従来型の窃取機能が土台にあり、その後段に「AI統合レイヤー」と呼ばれる格付けの仕組みが任意で追加されています。攻撃者自身が運用するサーバーなどのインフラは観測されておらず、通信先はすべて第三者のサービスでした。
新しいのは感染方法ではなく、盗んだ後の「事務作業」をAIに任せた点である
盗まれる情報と「裏付け」の集め方
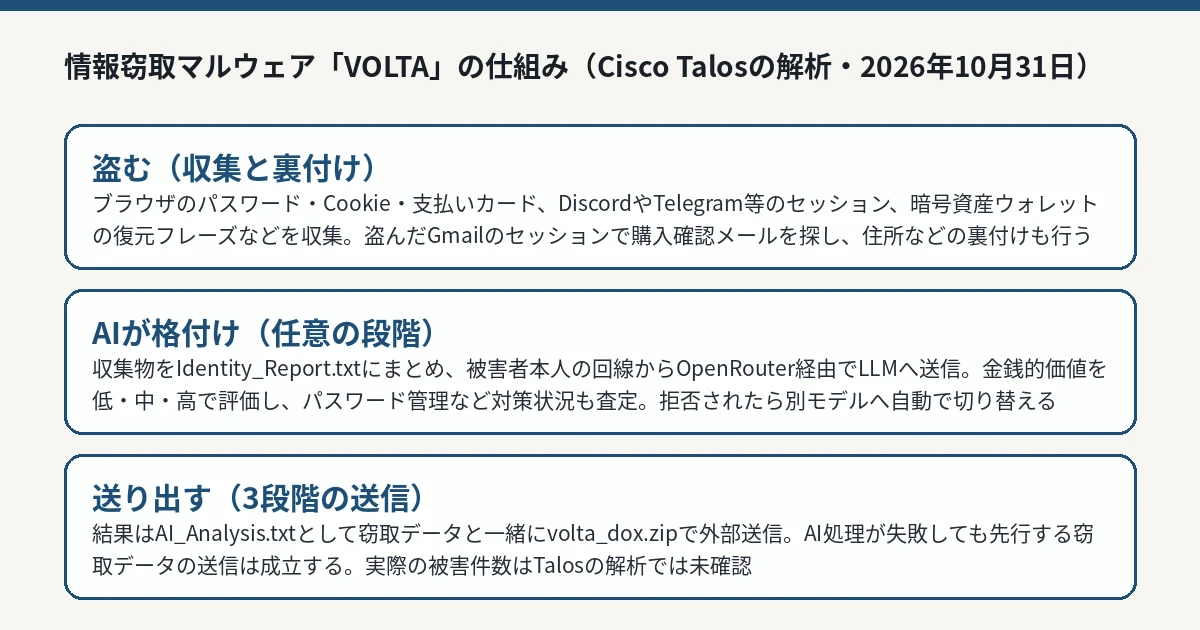
Talosの解析によると、VOLTAが1回の実行で収集する対象は広範囲です。Chromium系ブラウザのパスワード、Cookie、保存された支払いカード情報に加え、FirefoxやThunderbird、Outlookのプロファイル、Slackのワークスペース、SteamやBattle.netのセッション、Discordのトークン、Telegramのセッション、Robloxのアカウント、MicrosoftのOAuthトークン、SSHやクラウド事業者の鍵・設定ファイル、保存済みWi-Fiパスワードの平文、スクリーンショットまでが対象に挙げられています。暗号資産ウォレットについては、保管庫の解錠を試みる仕組みまで組み込まれていました。
さらにVOLTAは、盗んだセッションを使って被害者の情報を「裏付け」する工程を持ちます。被害者本人のGmailのトークンでAmazonやPayPalなどの購入確認メールを検索し、自宅住所の確定に使う、Uber EatsやDoorDashの注文履歴を取得する、Discordのアカウント情報を補強する、Robloxの所持アイテムを外部サービスで換金価値に換算する、といった具合です。こうして集めた位置情報や自宅住所、勤務先とそのドメイン、推定した生年、カード番号の下4桁、文書ファイルの作成者情報などが、被害者1人分の「証拠束」としてまとめられます。
AIによる格付けの仕組み
集めた情報は「Identity_Report.txt」というファイルに構造化され、JSON形式に変換されたうえで、被害者のパソコンから被害者自身の回線を通じて、複数のAIモデルへ接続を仲介するOpenRouterのAPIへ送信されます。
送信時に使われる指示文(システムプロンプト)は、モデルに「ターゲット評価を作成するフォレンジック情報アナリスト」の役を割り当てます。出力には「WHAT THEY'RE WORTH(その人物にどれだけの価値があるか)」という節が必須とされ、金銭化しやすい資産が低・中・高の3段階で格付けされます。もう一つの節「THEIR OPSEC」では、パスワードの管理状況などから被害者のセキュリティ対策の甘さが評価されます。氏名や住所、大学名といった断片的な情報とパスワードのパターンを結び付けるような推論まで求められていました。
モデルの構成は次のとおりです。
項目
解析で確認された内容
接続先
OpenRouterのチャットAPI(被害者の端末・回線から送信)
既定のモデル
anthropic/claude-opus-4.6
拒否時の切替先
moonshotai/kimi-k2 → google/gemini-2.5-flash の順
出力のばらつきを抑える設定
temperature 0.2(低めに固定)
拒否の判定
応答に「I can't」などの拒否表現が含まれるかを確認し、含まれれば次モデルへ
モデルが分析を拒否することを最初から想定し、応答文を検査して自動で次のモデルへ切り替える作りは、Talosも「拒否への備えが設計に組み込まれている」と指摘する点です。分析結果は「AI_Analysis.txt」として受け取り、窃取したデータと一緒に「volta_dox.zip」として外部へ送られます。送信は最大で3段階に分かれ、AI処理後の送信はその2番目です。1番目の送信は窃取直後に行われるため、AIの格付けが失敗しても、盗まれた情報そのものは既に外へ出ている計算になります。
Cisco Talosの公式解析(2026年10月31日公開)をもとにIT Post編集部が作成した図解です。 IT Post編集部 「売り物」としての設計と、まだ確認されていないこと
VOLTAの内部構造には、接続先やAPIキーなどを差し替えられる6つの差替枠(スロット)を持つテンプレート形式が使われていました。Talosはこの構造から、作成者が利用者ごとに設定を埋め込んだ専用の実行ファイルを生成して販売する「ビルダー型」の提供モデルを想定しています。つまり、AIによる格付けは特定の攻撃者集団だけの工夫ではなく、買った側が誰でも使える「機能」として売られる可能性がある、という位置付けです。
一方で、線引きも必要です。Talosが今回示したのは、あくまで検体の解析結果です。配布経路、実際の被害件数、AIの格付け結果がその後の攻撃に使われたかどうかは、Talosの解析では確認されていません。「被害者がAIに格付けされた事件が多発している」という話ではなく、「格付けまで自動化する設計の検体が確認された」という段階の話として読むべき発表です。
感染が疑われる場合の対処
感染が疑われる場合の対処として、Talosは次の点を示しています。マルウェア本体は自己削除されますが、「%APPDATA%\volta_debug.txt」という記録ファイルが残る場合があり、何が収集され、AIへの送信が成功したかが記録されているため、消さずに保全することが推奨されています。そのうえで、漏れた可能性のあるトークンの失効とパスワードの変更を行います。暗号資産ウォレットの復元フレーズ(シードフレーズ)がパソコン内に平文で保存されていた場合は、そのウォレットは完全に漏れたものとして扱い、オフライン環境で生成した新しいウォレットへ資金を移すことが案内されています。
認証情報の守り方の基本は従来と変わりません。セッションを盗まれると、パスワードを入力していなくてもアカウントを乗っ取られる場合があることは、Claudeのセッションを狙う情報窃取の手口を扱った過去記事 でも取り上げました。パスワードの使い回しをやめ、多要素認証 (MFA)を有効にする手順は、二段階認証の設定方法をまとめたガイド で確認できます。
IT Postの見方
IT Postでは、今回の本質は「AIが新しい攻撃を発明した」ことではなく、攻撃の工程の中で人間が一番面倒がる部分、すなわち盗んだログの山を読んで優先順位を付ける作業が自動化されたことにあると考えます。Talos自身も、AIの改善軸は速度や規模ではなく「労力の肩代わり」だと結論づけています。網を広く打つだけなら昔からできました。網のほうが勝手に仕分けまで済ませてくれるとなれば、攻撃側の回転数は変わります。
もう一つ見逃せないのは、格付けの計算が、正規のAIサービスのAPIを使って、被害者本人の端末と回線の上で行われる点です。怪しいサーバーへ盗んだデータを送る従来型と違い、外から見える通信は通常のAI利用と紛れやすい。さらに、モデル側の安全対策(拒否)は、攻撃者にとって「回避すべき仕様」として最初から設計に織り込まれています。守る側の都合は、攻める側の要件定義書にしっかり書き込まれていたわけです。
IT Postでは、AI提供側にも「査定プロンプト」のような悪用パターンの検出と遮断がこれまで以上に求められると考えます。プロンプトの文面だけでは正規の分析業務と区別がつきにくいだけに、これはモデル提供側にとって厄介な宿題です。
今後どうなりそうか
Talosは結論として、問題はこのパターンが他にも現れるかどうかではなく、AIが次に攻撃のどの工程へ組み込まれるかだ、としています。モデルの拒否に備えた切替設計が、今後のAI統合型マルウェアでは標準的な要件になっていく可能性も指摘しています。
ただし現時点では、VOLTAの実被害が確認されたわけではありません。過度に恐れる材料ではなく、「盗まれた後の仕分けまで含めて自動化される時代になった」という前提で、ブラウザに保存する認証情報の量を減らし、セッションやトークンの失効手順を平時に確認しておくことが、利用者側の現実的な備えになります。