セキュリティ Ivanti、11月月例で5製品13件を修正。Endpoint Managerに無認証で届くSQLインジェクション、CVSS 9.8がいた Ivantiは2026年11月10日の月例セキュリティ更新で、5製品の13件の脆弱性を修正した。中心はEndpoint Manager(EPM)のCoreにある無認証のSQLインジェクション(CVE-2026-121653、CVSS 9.8)で、修正は2024 SU8。Cloud Services Applicationには認証の欠落(CVSS 9.4)もある。Ivantiは、開示時点でEPM等の脆弱性が顧客環境で悪用されたことは認識していないとしている
まず初めに
Ivantiの名前は、脆弱性のニュースで何度も出てくる。もはや月例の常連である。ただ、常連だからと流して読むと足をすくわれるのが今回で、管理製品そのものに、認証なしで届く穴がいた。社内の全端末を見張る番人の部屋に、鍵のかかっていない窓があった、という構図である。番人が倒れると、見張られていた側が全部危なくなる。この入れ子構造が、Ivantiの月例を毎回面倒なものにしている。
※個人の感想です
13件の内訳
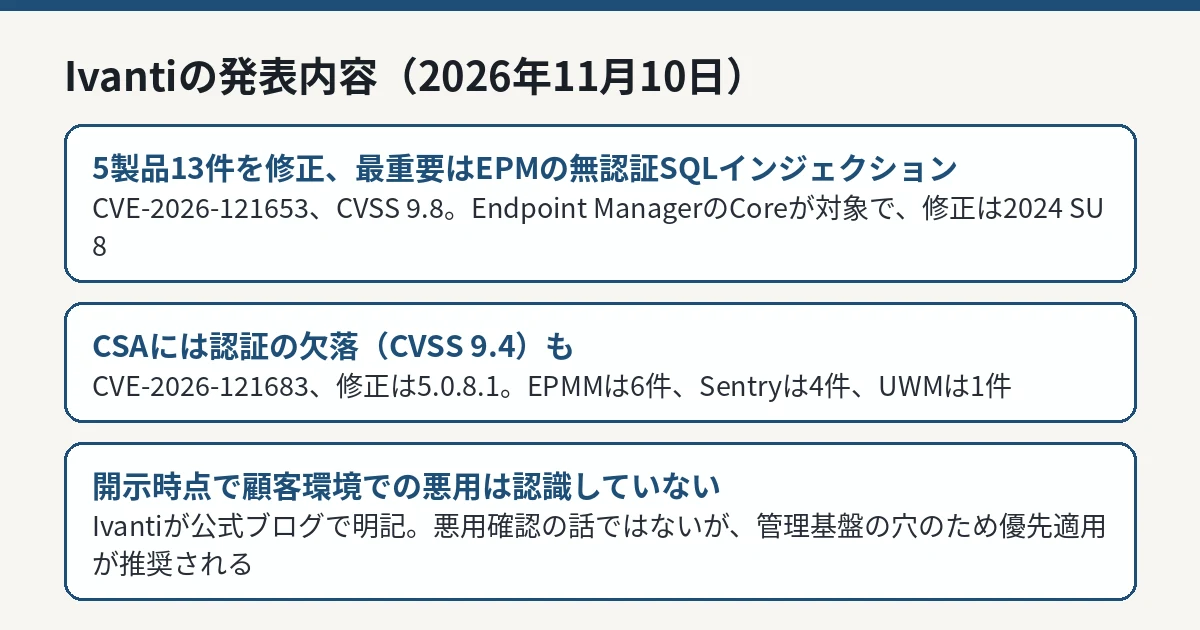
Ivantiの公式ブログ(2026年11月10日)によると、今回の更新で修正されたのは5製品13件です。主な内訳は次のとおりです。
EPMの無認証SQLインジェクションなど11月月例13件を整理した図解 IT Post編集部
製品
件数
主な内容と修正版
Endpoint Manager(EPM)
2件
Coreの無認証SQLインジェクション(CVE-2026-121653、CVSS 9.8)を含む。修正は2024 SU8
Endpoint Manager Mobile(EPMM)
6件
High 1件、Medium 5件。修正は12.11.0.0、12.10.0.1、12.9.0.3
Sentry
4件
管理者認証を要するOSコマンド注入(CVE-2026-105425、EPMMと共有)を含む
Cloud Services Application(CSA)
1件
認証の欠落(CVE-2026-121683、CVSS 9.4)。修正は5.0.8.1
User Workspace Manager(UWM)
1件
CVE-2026-105813
EPMのSQLインジェクションは、認証を経ずに到達できる点が問題の中心です。SQLインジェクションは、入力の処理を誤ると、データベースへの命令文として意図しない文を差し込まれ、情報の読み取りや改ざん、場合によってはサーバーの制御へつながる古典的な脆弱性です。対象が端末管理の基盤であるEPMのCoreであるため、単体のアプリケーションの穴とは重みが違います。
CSAのCVE-2026-121683は認証の欠落で、CVSSは9.4です。二次報道(SecurityWeek)によると、信頼済みEPM Coreの証明書エントリを無認証で追加・削除できる問題で、デュアルNIC構成では外部から悪用できないとIvantiは説明している、とされています。この「構成によって届き方が変わる」という条件は、自組織の構成を確認する材料として重要です。
EPMMとSentryの組み合わせにも注意が必要です。SentryがEPMMと共有するCVE-2026-105425は、管理者として認証済みであることを前提とするOSコマンド注入で、単体では無認証の穴ではありません。ただし、管理基盤まわりでは、認証済みの経路と無認証の経路の穴が組み合わさって初めて大きな侵入になることがあるため、「認証が必要だから後でよい」と切り捨てるのではなく、同じ月の更新としてまとめて適用するのが安全です。
同じ日の月例の中での位置づけ
11月10日は、Microsoftの月例更新(修正1,093件) をはじめ、各社の月例が重なる日でした。Ivantiの13件は件数では目立ちません。しかし、悪用された場合の影響範囲で並べ替えるなら、端末管理基盤の無認証の穴は、上位に置くべきものです。件数の多い月例に埋もれて後回しになるのが、この種の更新の一番の敵です。
Ivantiは公式ブログで、開示時点でEPMとEPMMの脆弱性が顧客環境で悪用されたことは認識していない、と明記しています。米CISAの「悪用が確認された脆弱性カタログ」への掲載も、本記事の執筆時点では確認されていません。ただし、同社の製品は過去に、公表から短期間で悪用が始まった事例が繰り返しあります。「悪用が確認されていない」は「急がなくてよい」と同義ではありません。
管理者が取るべき対応
対象製品を使っている組織では、まず自組織の製品とバージョンが対象に含まれるかを確認し、EPMについては2024 SU8への更新を優先してください。CSAについては、自組織の構成(ネットワークの接続形態)によって外部からの到達可能性が変わるため、個別アドバイザリの条件と照らして判断する必要があります。
あわせて、EPMのような管理基盤については、更新までの間、管理画面やCoreへのネットワーク到達範囲が想定どおりか(インターネットへ直接公開されていないか)を確認するのが定石です。管理製品の公開範囲の見直しは、個別の脆弱性への対処とは別に、常時効く対策です。
IT Postの見方
IT Postでは、Ivantiの月例が毎回ニュースになる構造自体が論点だと考えます。この会社の製品群は、VPNや端末管理といった「境界」と「管理」の位置にあり、攻撃者から見れば最も効率のよい標的です。だからこそ穴が見つかるたびに大きく報じられ、直す側も毎月追われる。製品の置かれた場所が、脆弱性の価値を決めてしまうわけである。
今回のEPMの穴は、その構造をそのまま映している。端末管理の基盤は、社内の全端末へ命令を配る力を持つ。そこに無認証で届く注入の穴があるということは、守るための仕組みが、そのまま侵入の近道に化ける可能性を意味する。管理基盤を入れた組織は、入れた時点で「この製品の月例は最優先で追う」という運用費を払う覚悟が要る。それを怠ると、管理の効率化のために買った製品が、最も高くつく買い物になる。
月例の件数の多さに目を奪われず、「自組織の管理基盤と境界に穴はないか」を先に確認する。今月のパッチの火曜日の読み方は、結局そこに尽きる。
今後どうなりそうか
Ivanti製品の脆弱性については、公表後に検証コードや悪用の試みが出てくるまでの時間が短い傾向があります。今後、CISAのカタログへの追加や、ベンダーからの続報が出た場合は、優先順位の見直しが必要です。本誌でも、悪用の確認など新しい事実が出れば続報します。
当面の節目は、各組織でのSU8等の適用状況と、EPMの公開範囲の点検です。悪用が確認されていない今のうちに当てるのが、この種の更新の正しい扱い方です。