セキュリティ SAPの11月月例にCVSS 10.0が並んだ。ログイン不要でOS命令まで届く3件は、共有カーネルのWebSocket処理とゲートウェイの代理リストにいた SAPの2026年11月Security Patch Dayで、Onapsisが発見したICM2SHELL(CVE-2026-76964/CVE-2026-89126)とPROXYGATE(CVE-2026-89103)がいずれもCVSS 10.0で修正された。認証不要・利用者の操作不要で、SAPシステムの完全な制御につながり得る。対象範囲と、パッチだけでは終わらないPROXYGATEの確認点を整理する
まず初めに
CVSS 10.0が1件出れば大騒ぎ、という世界で、同じ月例に10.0が複数並ぶのは、もはや点数インフレの見本市である。ただし今回、数字に文句を付ける前に中身を見てほしい。ログイン画面にたどり着く前に終わるタイプの穴が、基幹システムのど真ん中に3つ並んでいる。派手なのはスコアではなく、穴の住所の方だ。普段は誰も気にしない共有コードと、誰も開かない設定ファイルに、王国の鍵がぶら下がっていた、という話である。
※個人の感想です
何が起きたのか
SAPは毎月第2火曜日にSecurity Patch Dayとして修正をまとめて公開しており、2026年11月10日もその日に当たります。The Hacker Newsの集計では、今月は新しいセキュリティノート35件などが公開され、その中にCVSS 10.0の脆弱性が4件含まれていました。本記事で中心に扱うのは、そのうちOnapsis Research Labsが発見し、SAPへ協調開示した3件です。同社は11月10日、2本の脅威アドバイザリを公開しました。
1件目のアドバイザリが「ICM2SHELL」です。対象はCVE-2026-76964(ICM、SAP Security Note 3778530)とCVE-2026-89126(Web Dispatcher、Note 3778556)で、FAQノート3778788も併せて公開され、両件ともCVSSスコアは10.0とされています。
2件目が「PROXYGATE」で、対象はCVE-2026-89103(SAP Gateway、Note 3798345、FAQノート3810197)、こちらもCVSS 10.0です。なお、The Hacker Newsによると、4件目の10.0はSAML 2.0のサービスプロバイダーに関するCVE-2026-120017で、署名確認の不備により一部のシングルサインオン構成で任意の利用者になりすませる可能性がある、とされています。
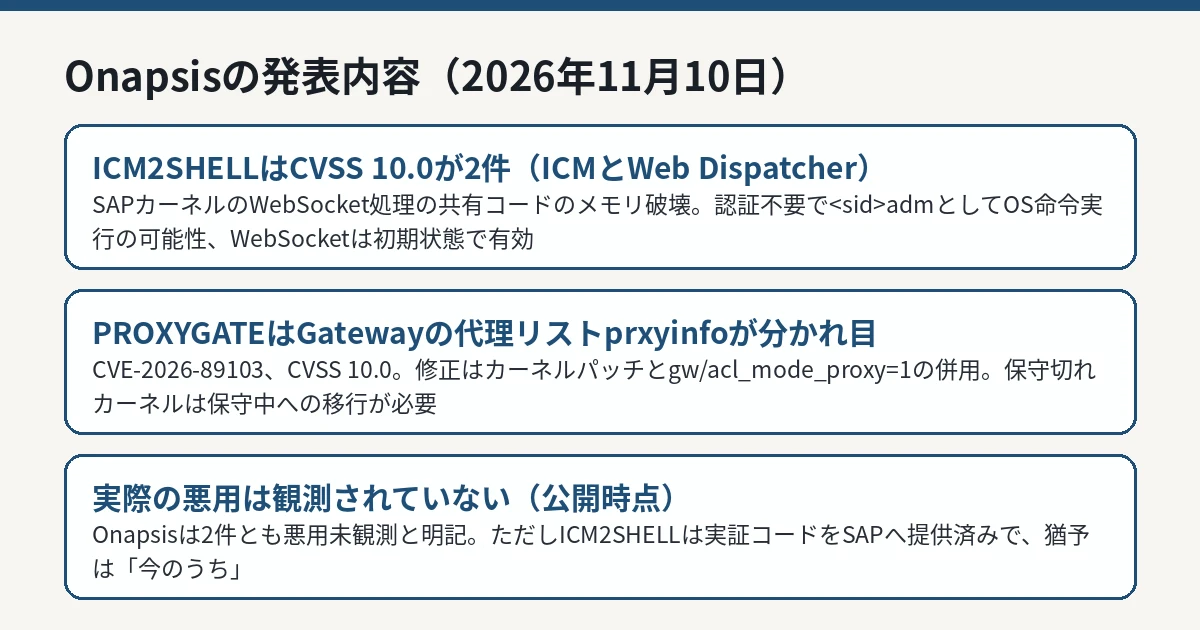
ICM2SHELLとPROXYGATEの対象とCVSS 10.0、悪用未観測の現状を整理した図解 IT Post編集部 ICM2SHELL:WebSocketの共有コードが両方を沈める
Onapsisによると、ICM2SHELLの正体は、SAPカーネルがWebSocket通信を処理する際のメモリ破壊です。この処理コードは、SAPシステムへのHTTP/HTTPS通信を受け持つICMと、ネットワークの入口に置かれることが多いWeb Dispatcherで共有されています。つまり、入口の代理役も、本体の玄関も、同じ鍵穴を抱えている、ということです。
ネットワークからHTTP/HTTPSポートへ到達できる攻撃者は、この欠陥を使ってプロセスのメモリを破壊し、SAP導入アカウントである<sid>admの権限でOS命令を実行して、影響を受けるSAPシステムを完全に制御できる可能性がある、と同社は説明しています。単にプロセスを落とすだけの使い方も可能だ、としています。WebSocket対応は、使っているかどうかに関わらず初期状態で有効であり、SAP S/4HANAには認証なしでWebSocket接続を受け付けるICFサービスまで付属している、というのが同社の指摘です。認証情報も、利用者の操作も、設定ミスも、成立には要りません。
対象はアプリケーションのリリースではなくカーネルで決まります。カーネル7.40以上を使うSAP NetWeaver AS ABAPの各システムと、SAP HANA XSに組み込まれたものを含む全てのWeb Dispatcherが対象です。AS Java単独は対象外ですが、デュアルスタック構成はABAP側があるため対象になります。修正は各カーネルリリース向けのパッチレベルとしてノートに示されており、すぐに当てられない環境向けにはFAQノート側に一時的な回避策が2つ用意されていますが、いずれも制約があり、使用中のシナリオへ影響し得るため事前評価が必要だ、と同社は述べています。
PROXYGATE:堅牢化の常連リストが外れた
PROXYGATEは、SAP Gatewayにおける認証前のリモートコード実行 の脆弱性です。認証されていない攻撃者がネットワークから到達できれば、<sid>admとしてOS命令を実行し、SAPシステムを完全に制御できる可能性がある、とOnapsisは説明しています。
ややこしいのは、露出の分かれ目が、SAPの堅牢化でいつも名前が挙がるsecinfoやreginfo(外部プログラムの登録や起動を制御するリスト)ではない点です。鍵になるのはゲートウェイの代理アクセス制御リスト「prxyinfo」で、一部の初期設定ではこのリストが開いたままになり得る、ということです。欠陥そのものはカーネル側にあり、設定だけで片付く話ではありませんが、悪用できるかどうかは代理設定に左右されます。そのため同社は、バージョン確認だけでも、パッチ適用だけでも、安全とは言い切れない、と注意しています。多くのカーネルリリースでは、SAPの修正はカーネルパッチと、プロファイルパラメーター「gw/acl_mode_proxy = 1」の設定の組み合わせになっています。
ゲートウェイはABAPだけでなく、AS Java、デュアルスタック、単独ゲートウェイの各構成でも動きます。さらに、保守が終了したカーネル(7.20、7.21、7.40、7.41、7.42、7.45、7.49、7.73、7.81、7.85、7.89)も影響を受けるため、それらは保守中の下位互換カーネルへ上げる必要がある、としています。パッチを当てられない間について、SAP公式の回避策は無いとしつつ、prxyinfoを制限的に保つことで露出は下げられる、と同社は述べています。
脆弱性
対象
CVE/SAPノート
ポイント
ICM2SHELL
ICM/Web Dispatcher
CVE-2026-76964/3778530、CVE-2026-89126/3778556
WebSocket処理の共有コードのメモリ破壊。初期状態で有効
PROXYGATE
SAP Gateway
CVE-2026-89103/3798345
代理リストprxyinfoが分かれ目。パッチ+パラメーター設定が必要
SAML 2.0 SP
NetWeaver AS ABAP等
CVE-2026-120017/3849308
署名確認の不備(The Hacker Newsの集計に基づく)
悪用は確認されているのか
Onapsisは、公開時点では、ICM2SHELLについてもPROXYGATEについても、実際の悪用は観測していないと明記しています。一方で同社は、ICM2SHELLについては、OS命令の実行まで届く実証コードをSAPへ提供した経緯を公表しています。「悪用が確認されていない」と「悪用できない」は別の文です。優先順位の判断では、この差を読み違えないことが大切です。
似た構図の「入口の共有部品が管理者権限へ直結する」問題は、ほかの製品でも繰り返し出ています。たとえばGPUStackのループバック信頼を悪用する脆弱性は、米CISAの実悪用カタログへ載りました(GPUStackの脆弱性を解説した記事 )。SAPの3件はまだその段階ではありませんが、入口に面した部品である点は共通しています。
IT Postの見方
IT Postでは、今回の本質は「10.0が何件あるか」ではなく、「基幹システムの入口が、アプリケーションより下の層で壊れた」ことだと考えます。業務アプリ側をいくら監査しても、カーネルの共有コードに穴があれば意味がない。そしてPROXYGATEに至っては、現場が信じてきた堅牢化チェックリストの主役(secinfoとreginfo)が脇役で、誰も主役だと思っていなかったprxyinfoが本命だった。チェックリストは、書いた時点の常識で固まる。穴は、その外側から来る。だからこそ、パッチの有無だけでなく「自社の設定で実際に悪用可能な状態か」を確認する作業まで含めて、今月の月例だと考えます。
今後どうなりそうか
当面の焦点は、保守切れカーネルを含む資産の棚卸しと、修正ノートの適用順序です。特にWeb Dispatcherは入口に置かれる分だけ優先度が上がり、PROXYGATEではパラメーター設定の併用を忘れると「当てたのに開いている」状態が残ります。悪用が観測されていない今のうちに、実証コードが出回る前の猶予として使うのが、現実的な受け止め方です。