セキュリティケユカ、アララ経由でメールアドレス1,214,183件の流出が確定。「対象外」から9日で一転
河淳(ケユカ)は2026年11月11日、委託先アララのメール配信サービスへの不正アクセスで、メールマガジン受信者のメールアドレス1,214,183件の流出が確定したと発表した。対象は2026年7月1日から10月28日にケユカオンラインショップのメールマガジンを受信した人で、流出はメールアドレスのみ。10月29日に「対象外」と連絡を受けていたが、11月7日の報告で流出へ反転した
まず初めに
「対象外です」と言われた9日後に、「やっぱり流出していました」と言い直す。委託先の調査を待つしかない立場とはいえ、利用者から見れば、この9日間は「自分は関係ない」と思い込んでいた期間である。121万件という数字の大きさより、この反転の仕方が、アララ事案のいちばん厄介なところだと思う。
※個人の感想です
何が起きたのか
河淳株式会社は2026年11月11日、「アララ社の不正アクセスによるケユカオンラインショップメールマガジン会員様メールアドレスの流出に関するお詫びとお願い」を公表しました。
同社がメールマガジンの配信に利用していたアララ株式会社のメール配信サービス「アララ メッセージ」が外部から不正アクセスを受け、同社が預かっていた会員メールアドレス1,214,183件が外部に流出したと、アララから報告を受けたという内容です。
経緯は次のとおりです。
- 10月28日:アララから不正アクセスの発生について連絡を受け、同日、メールマガジン配信システムの利用を停止
- 10月29日:アララから「当社(ケユカ)は対象外である」との連絡を受領
- 10月30日以降:メールマガジンについては、別の配信システムを利用して一部を再開
- 11月7日:アララからメールアドレスの流出について報告を受領
- 11月11日:同社が公表
10月29日の「対象外」という連絡が、11月7日の報告で覆った形です。委託元が自社の利用者へ影響の有無を言い切るには、委託先の調査の確定を待つしかない、という構造がここでも表れています。
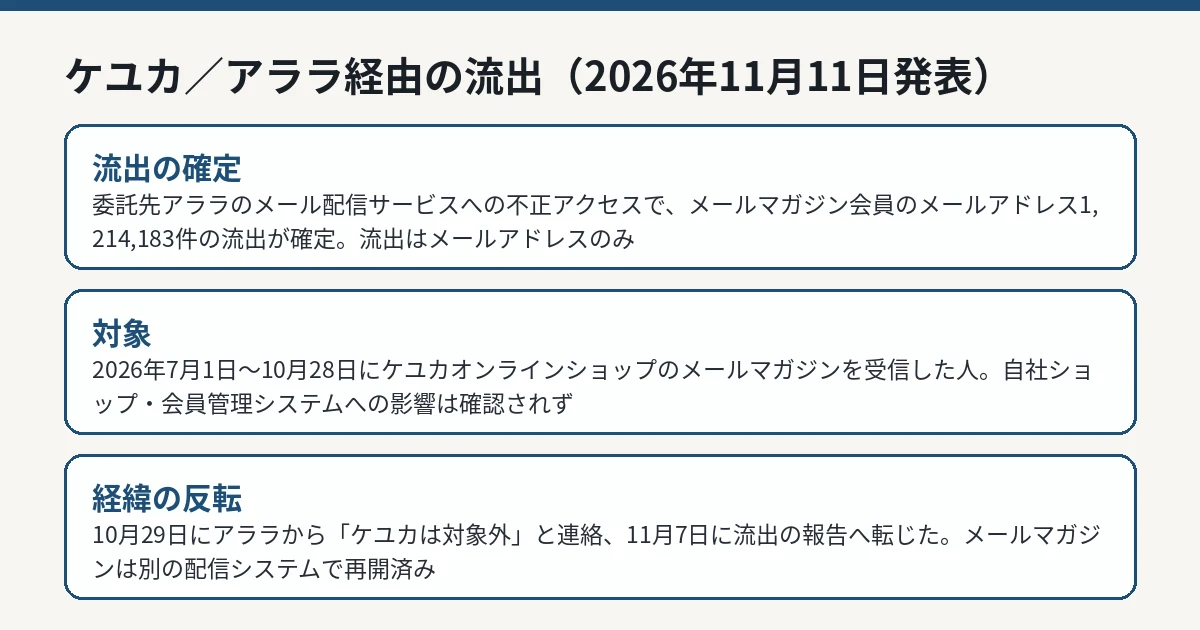 アララ経由で流出したメールアドレス1,214,183件と対象、経緯を整理した図解 IT Post編集部
対象と件数
流出が確定したのはメールアドレス1,214,183件で、対象は2026年7月1日から10月28日に、ケユカオンラインショップのメールマガジンを受信した人です。流出した情報はメールアドレスのみで、氏名や住所、決済情報などは本発表の流出対象に含まれていません。
一方で、同社の自社オンラインショップや会員管理システムは、今回の不正アクセスの影響を受けていないと同社は説明しています。侵入を受けたのは委託先アララの配信サービスであり、同社自身のシステムではない、という切り分けです。
メールアドレスだけでも、実在のブランドを装ったフィッシングメールの宛先として使われ得ます。対象期間にケユカのメールマガジンを受信していた人は、「ケユカ」や「河淳」を名乗る不審なメールが届いても、メール内のリンクから個人情報や決済情報を入力しないよう注意が必要です。確認が必要な場合は、メール内のリンクではなく、公式サイトから窓口を確認して連絡するのが確実です。
同社の対応と窓口
同社は、個人情報保護委員会および警察への報告手続きを進めているとしています。メールマガジンの配信については、10月28日にアララのシステムの利用を停止し、10月30日以降は別の配信システムで一部を再開しています。
問い合わせ窓口は、メールが customer@keyuca.info、電話が 0120-821-645 です。
なお、アララ事案では委託元各社の発表が続いています。同じアララのサービス経由では、キユーピーグループ5社のメールアドレス125,788件の流出も確定しています。委託先は同じでも、対象期間や件数、流出した情報の種類は委託元ごとに異なるため、自分のアドレスが含まれるかどうかは、利用していたサービスごとの発表で確認する必要があります。
受信者が確認すべきこと
対象かどうかを分ける条件は、同社が示した2つです。1つは期間で、2026年7月1日から10月28日の間にケユカオンラインショップのメールマガジンを受信していたか。もう1つは対象の範囲で、流出が確定したのはメールマガジンの受信に使われていたメールアドレスであり、同社の自社オンラインショップや会員管理システムの情報ではない、と同社は切り分けています。期間中にメールマガジンを受け取っていた覚えがある人は、対象に含まれる前提で警戒するのが安全です。
警戒の具体策は、送信元表示だけで判断しないことです。件名や本文に「流出」「確認」「手続き」といった言葉が並ぶメールほど、公式の案内を装ったフィッシングである可能性があります。手続きが必要だと感じた場合は、メール内のリンクやボタンを使わず、ブラウザで公式サイトを自分で開き、そこに掲載された窓口(メール customer@keyuca.info、電話 0120-821-645)と案内内容が一致するかを確認してください。パスワードの変更を求める案内が届いても、メール内のリンクからは変更しないことが基本です。
なお、流出が確定したのはメールアドレスのみであり、本発表では、パスワードや決済情報が流出したとはされていません。不審なメールへの警戒は必要ですが、対象外の情報まで流出したかのように受け取る必要はありません。同社が示した事実の範囲と、それ以外の推測は分けて受け取ることが大切です。
IT Postの見方
IT Postでは、この発表で最も重いのは121万件という件数そのものより、10月29日の「対象外」から11月7日の「流出」への反転を、同社が日付入りでそのまま公表した点だと考えます。都合の悪い経緯を隠さず書いたことで、利用者は「なぜ発表が11月11日になったのか」を自分でたどることができる。
ただ、構造の問題は残る。メールマガジンという、販売の周辺にあるはずの仕組みのアドレスが、委託先1社の侵入でまとめて120万件超も出ていく。委託先の調査が確定するまで委託元は何も言えず、「対象外」の一次連絡が利用者の安心材料として先に広まってしまう。この順番のまずさは、ケユカ1社の問題ではなく、アララを使う全委託元に共通する宿題である。
今後どうなりそうか
アララ事案では、他の委託元からも影響確定の発表が続く可能性があります。ケユカについては、対象者への案内の進み具合と、別の配信システムで再開したメールマガジン運用の扱いが次の節目です。
利用者側では、対象期間にメールマガジンを受信していたアドレス宛てに、ケユカを装った不審なメールが届く可能性が当面続きます。新たな事実が公表されれば、本記事を更新します。