セキュリティ ティアックストア、メールアドレスが流出。MakeRepeater 7,140件とメール配信プラス 7,050件、二重の委託の先のアララ ティアック株式会社は2026年11月13日、公式オンラインショップ「ティアックストア」で利用するメール配信サービスの提供元への不正アクセスにより、メールアドレスが外部に流出したと発表した。対象は2026年7月1日から10月28日に配信されたメールの宛先で、MakeRepeaterが7,140件、メール配信プラスが7,050件。パスワードやクレジットカード情報、氏名・住所・電話番号は対象に含まれないと報告を受けている。
まず初めに
オーディオメーカーの通販が、メール配信の事故で適時開示を出す時代になった。しかも侵入されたのは自社でも、直接の契約先でもなく、その先の先だ。委託の鎖は便利だが、事故のときには「どこで何が起きたか」を説明する距離まで長くなる
※個人の感想です
公式発表の内容
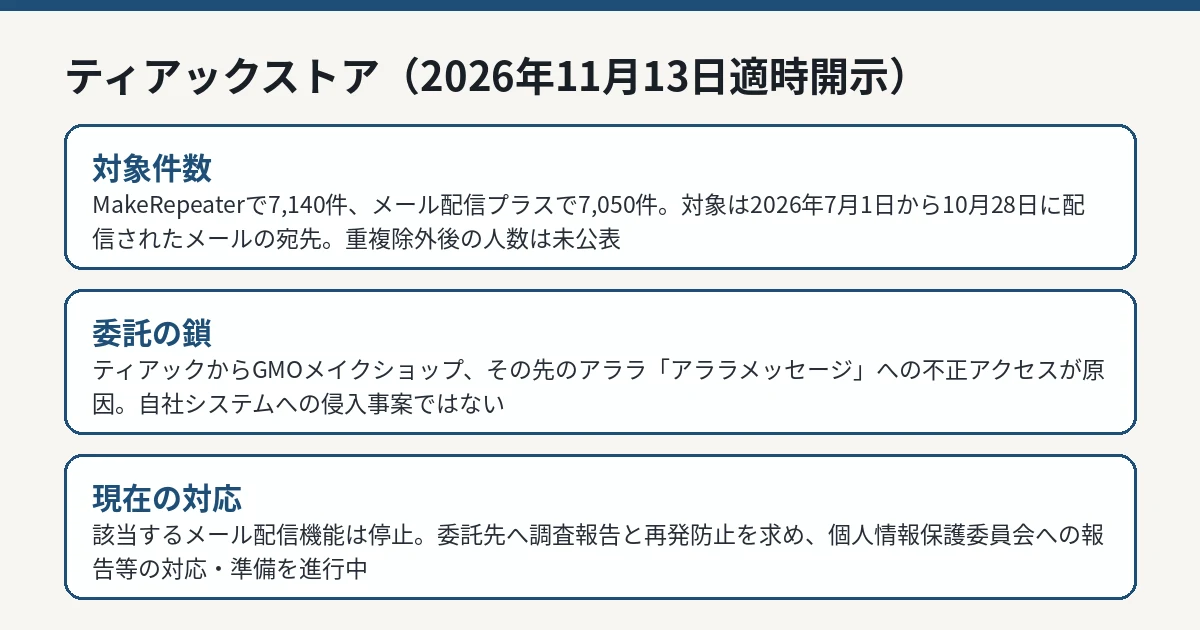
ティアック株式会社は2026年11月13日、適時開示「当社委託先のメール配信サービス提供元への不正アクセスによるメールアドレスの漏えいに関するお詫びとお知らせ」を公表しました。同社が運営する公式オンラインショップ「ティアックストア」において利用している「MakeRepeater」および「メール配信プラス」(GMOメイクショップ株式会社提供)のメール配信に使用している外部サービス「アララメッセージ」(アララ株式会社提供)において、第三者による不正アクセスが発生し、メールアドレス情報が外部に流出したことが判明した、という内容です。
つまり、侵入を受けたのはティアック自身のシステムではなく、GMOメイクショップのサービスのメール送信に使われていたアララの基盤です。ティアックストアは11月12日にも、顧客向けに本件の告知を行っています。
対象の範囲と件数
現時点で判明している対象情報は、2026年7月1日から2026年10月28日に配信されたメールの送信先として指定されていた会員・注文者のメールアドレスです。サービス別の対象件数は、MakeRepeaterによるものが7,140件、メール配信プラスによるものが7,050件と示されています。
この2つの件数を単純に合算すると14,190件になりますが、両サービス間の重複を除いたメールアドレス数や実際の被害人数は公表されていません。合算値は、重複除外後の人数を示す数字ではない点に注意が必要です。
同社は、パスワードおよびクレジットカード情報の他、氏名・住所・電話番号は流出の対象に含まれないと報告を受けている、と説明しています。流出したメール本文や購入商品の内容が含まれるとの発表もありません。
ティアックストアのメールアドレス流出件数と委託構造を整理した図解 IT Post編集部 同社の対応
同社は現在、GMOメイクショップ株式会社および同社を通してアララ株式会社に対して、調査結果の速やかな報告および再発防止策の確実な実施を求めるとともに、個人情報保護委員会への報告等、必要な対応・準備を進めているとしています。「報告を準備している」段階と、報告が完了した状態は区別して読む必要があります。
また、個人情報管理体制の一層の強化及び再発防止に努め、今後、新たな事実が判明した場合は、同社およびティアックストアのウェブサイト等でお知らせするとしています。本件の発生に伴い、該当するメール配信機能は停止しています。
業績への影響については、現時点で本件が連結業績に与える影響は確認されていないとしています。今後、公表すべき事項が生じた場合には速やかに知らせるとしています。
利用者への注意喚起
同社は、本件に便乗した不審なメールが届く可能性に触れ、送信元や内容に心当たりのないメールを受信された場合は、本文に記載されたURLへのアクセス、添付ファイルの開封、メールへの返信、ID・パスワード・クレジットカード情報等を入力しないよう注意を呼びかけています。
あわせて、同社およびティアックストアから、お客様にパスワードやクレジットカード情報の入力をメールでお願いすることはない、と明記しています。問い合わせは、ティアックストアの個人情報に関する専用フォームで受け付けています。
同じ構造の事故は、不二家(不二家の記事 )などでも公表が続いています。自社システムへの侵入ではなく、メール配信の委託鎖の先で宛先情報が出る、という型が繰り返されています。
利用者が確認すべきこと
ティアックストアの利用者側で確認すべきことは、大きく3つです。1つ目は、2026年7月1日から10月28日の間に同ストアから配信されたメールの宛先になっていたかどうかです。この期間に会員登録や注文に伴うメールを受け取っていた場合、今回の対象範囲に含まれる可能性があります。
2つ目は、同社やティアックストアを名乗る不審なメールへの対応です。同社は、パスワードやクレジットカード情報の入力をメールでお願いすることはないと明記しています。決済の再登録や本人確認を求めるメールが届いた場合は、本文のURLを使わず、公式ストアを自分で開いて注文履歴や案内を確認してください。
3つ目は、すでに対応してしまった場合の切り分けです。ID・パスワードを不審なサイトに入力した場合は、正規サイトからパスワードを変更し、同じパスワードを使っている他のサービスも変更します。クレジットカード情報を入力した場合は、カード発行会社へ連絡し、不正利用の確認を相談してください。今回の発表ではパスワード自体は流出対象に含まれないとされていますが、不審メールへの対応は別の問題として必要です。
問い合わせ先は、ティアックストアが案内する個人情報に関する専用フォームです。メールに書かれた連絡先ではなく、公式サイトからたどれる窓口を使ってください。
IT Postの見方
IT Postでは、この件の実務的な教訓は「委託の段数」と「宛先データの残り方」にあると考えます。ティアックから見れば、契約相手はGMOメイクショップであり、事故が起きたのはその先のアララです。自社で直接選んでいない基盤に宛先リストが渡る構造では、事故時の報告の速さも、説明できる範囲も、鎖の長さに左右されます。
もう1つは、対象期間が「2026年7月1日から10月28日に配信されたメールの宛先」と区切られている点です。配信のたびに宛先が基盤側へ渡り、一定期間残る。その保持のされ方を確認対象に含めなければ、委託先のセキュリティ評価は半分しか終わりません。小規模な件数でも、構造の論点は大規模事案と同じです。
今後どうなりそうか
今後は、委託先を通じた調査結果の報告と、個人情報保護委員会への報告等の手続きの進展が焦点になります。新たな事実が判明すれば、同社とティアックストアのウェブサイト等で公表される予定です。
新たな事実が公表されれば、本記事を更新します。