30秒で分かる結論
- 株式会社不二家は2026年11月12日、公式ネットショップ「ファミリータウン」のメールマガジン登録者のメールアドレス最大149,892件が外部へ流出したと発表しました
- 原因は、メールマガジン配信に導入している外部ツール「アララメッセージ」(アララ株式会社)への第三者による不正アクセスです。不二家自身のシステムおよびデータベースへの不正アクセス・流出は確認されていません
- 流出した情報はメールアドレスのみで、氏名、住所、電話番号、クレジットカード情報等は含まれていません
株式会社不二家は2026年11月12日、公式ネットショップ「ファミリータウン」のメールマガジン登録者のメールアドレス最大149,892件が外部へ流出したと発表した。原因はメール配信に使うアララ株式会社の「アララメッセージ」への不正アクセスで、不二家自身のシステムとデータベースへの侵入は確認されていない。流出したのはメールアドレスのみである。
ケーキ屋のメルマガ登録が、なぜ全国規模の配信基盤の事故に巻き込まれるのか。答えは単純で、宛先リストを外部の道具に預けていたからだ。自社の金庫は無事でも、預け先の倉庫が破られれば中身は出ていく。委託とは、そういう契約である
※個人の感想です
株式会社不二家は2026年11月12日、「メール配信サービス提供事業者への不正アクセスによるお客様メールアドレス流出に関するお詫びとお知らせ」を公表しました。公式ネットショップ「ファミリータウン」において、メールマガジン配信のために導入している外部ツール「アララメッセージ」(提供元:アララ株式会社)への第三者による不正アクセスが発生し、メールマガジンを購読しているお客様のメールアドレスが外部へ流出したことが判明した、という内容です。
同社は、対象となるお客様と関係者へ謝罪するとともに、現時点で確認されている状況と対応を公表しています。
経緯について、不二家は次のように説明しています。「ファミリータウン」のメールマガジン配信に利用しているGMOメイクショップ株式会社より、委託先であるアララ株式会社において第三者による不正アクセスが発生し、登録しているお客様のメールアドレスが外部へ漏洩したとの報告を、11月11日に受けました。
あわせて、アララ社が公表する、同社を含む約380社・約8,233万件の顧客情報の流出が確認されたこと、ならびに不正アクセス確認後に対象サーバーをネットワークから切り離す対応を実施したとの情報を確認したとしています。
重要な線引きとして、本件は委託先(アララ社)のサーバーで発生したものであり、不二家のシステムおよびデータベースへの不正アクセス・流出は確認されていない、と同社は明記しています。つまり、不二家自身の会員基盤が侵入された事案ではありません。
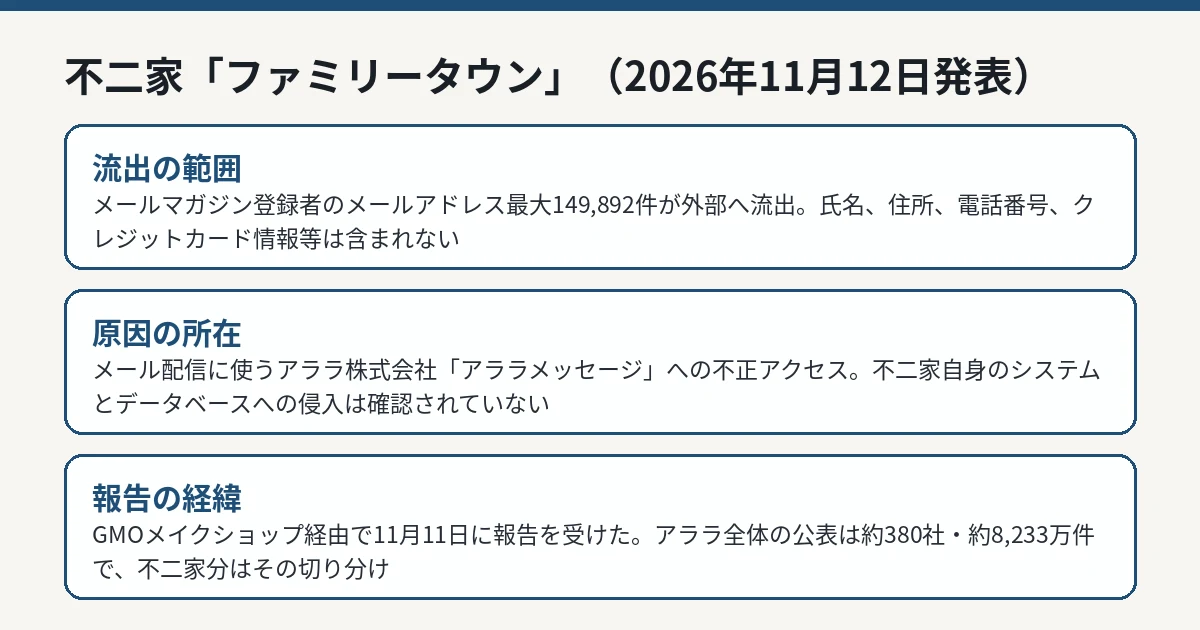
流出した可能性のある情報と対象件数は、「ファミリータウン」のメールマガジンに登録されているお客様のメールアドレス149,892件(最大件数)です。
同社は、流出した情報はメールアドレスのみであり、氏名、住所、電話番号、クレジットカード情報等は含まれていないとしています。この149,892件は最大件数として示された値であり、重複を除いた実人数を確定する数字ではありません。
同じアララ経由の事故では、ケユカの1,214,183件(ケユカの記事)など、各社が自社の宛先範囲を個別に公表する形が続いています。各社の件数は、アララ全体の件数へ単純に合算できる性質のものではありません。
不二家は、本件に便乗したフィッシングメールや迷惑メール等が届く可能性に触れ、同社や関連企業を装った不審なメールを受信した場合は、添付ファイルの開封やメール本文のURLへのアクセスを行わないよう呼びかけています。
メールアドレスのみの流出でも、ネットショップの利用者であることが推測できる宛先に対しては、「注文の確認」「アカウントの再認証」などを装う手口が想定されます。案内の確認は、メール本文のリンクではなく、自分で開いた公式サイトから行うことが基本です。
同社は、詳細な原因究明と安全性の確認を進めるとともに、外部委託先の管理体制の見直しおよびセキュリティ強化を徹底し、再発防止に努めるとしています。今後、調査の過程で新たに開示すべき事実が判明した場合には、速やかに公表するとしています。
なお、本件については個人情報保護委員会への報告を行っていると公表しています。問い合わせは、同社のお客様サービス室(お客様問い合わせフォーム)で受け付けています。
不二家が引用しているアララ社の公表では、同社を含む約380社・約8,233万件の顧客情報の流出が確認されたとされています。これはアララの基盤全体に関する公表値であり、不二家の149,892件は、そのうち「ファミリータウン」のメールマガジン登録者という範囲を不二家自身が切り分けて示した数字です。
このため、各社が公表する件数を単純に足し合わせても、アララ全体の被害規模にはなりません。同じ宛先が複数の企業に登録されている場合もあり、件数の単位も「メールアドレスの件数」であって「人数」ではないためです。読者にとって意味があるのは総数よりも、自分が登録したサービスの公表範囲に自分の利用が含まれるかどうかです。
「ファミリータウン」のメールマガジンに登録したことがある人は、不二家や関連企業を装ったメールへの警戒を一段上げるのが現実的な対応です。注文確認やアカウント確認を装うメールが届いても、本文のリンクは使わず、公式サイトを自分で開いて注文履歴や案内を確認してください。パスワードやクレジットカード情報をメールで求められた場合は、それ自体が不審なサインです。
なお、同社のお客様問い合わせフォームは公式発表の中に案内されています。不審なメールに記載された窓口ではなく、公式発表や公式サイトからたどれる窓口を使うことが、二次被害を避けるうえでの基本になります。また、同社は新たに開示すべき事実が判明した場合には速やかに公表するとしているため、続報の有無自体も、公式サイトの発表一覧で確認するのが確実です。現時点で、同社の発表の範囲を超える流出項目は示されていません。
IT Postでは、この件は「自社が無事」という発表の読み方が問われる事例だと考えます。不二家のシステムに侵入がなかったことは事実として重要ですが、利用者から見れば、預けたメールアドレスが外部へ出たことに変わりはありません。責任の所在と、利用者が受ける影響は、別の物差しで見る必要があります。
実務上の論点は、委託先の先にある再委託先まで含めて、宛先データがどこに、どれだけの期間残るのかを把握できていたかです。配信が終わった宛先リストが基盤側に残り続ける構造は、アララ事案全体を通じて繰り返し現れています。契約先の棚卸しに、データの保持期間と削除の確認まで含めることが、次の焦点です。
今後は、不二家からの続報の有無と、アララ側の調査の進展が焦点になります。新たな開示すべき事実が判明すれば、同社は速やかに公表するとしています。
新たな事実が公表されれば、本記事を更新します。
「一次情報」は資料の出所を示す区分で、編集部による独立した実測や、すべての主張の実証を示すものではありません。確認の範囲や未確認の点は、本文の説明と併せてご覧ください。
河淳(ケユカ)は2026年11月11日、委託先アララのメール配信サービスへの不正アクセスで、メールマガジン受信者のメールアドレス1,214,183件の流出が確定したと発表した。対象は2026年7月1日から10月28日にケユカオンラインショップのメールマガジンを受信した人で、流出はメールアドレスのみ。10月29日に「対象外」と連絡を受けていたが、11月7日の報告で流出へ反転した
ティアック株式会社は2026年11月13日、公式オンラインショップ「ティアックストア」で利用するメール配信サービスの提供元への不正アクセスにより、メールアドレスが外部に流出したと発表した。対象は2026年7月1日から10月28日に配信されたメールの宛先で、MakeRepeaterが7,140件、メール配信プラスが7,050件。パスワードやクレジットカード情報、氏名・住所・電話番号は対象に含まれないと報告を受けている。
大阪市は2026年11月13日13時、行政オンラインシステムの終報で利用者のメールアドレス1,078,713件の漏えいを発表しました。対象は7月1日から10月31日に同システムからメールを受信したアドレスで、9月の一斉送信で件数が膨らみました。プレミアム付商品券2026でも48,537件が漏えいし、原因はTKCなどが利用するアララのメール配信サービスへの不正アクセスとされています。漏えい項目はメールアドレスのみです。
京阪ホールディングスが2026年11月14日、グループ4社の公式LINEアカウントで表示名やプロフィール画像、ユーザーIDが最大で延べ22万4386人分流出した可能性があると発表。うち個人情報は最大で延べ6万4332件分。原因はソニックムーブ「COMSBI(SaaS版)」への不正アクセスで、京阪百貨店の一次発表で内訳を確かめた
セガとセガ フェイブが2026年11月9日、メール配信の委託先アララへの不正アクセスでメールアドレス2,196,044件の外部流出が判明したと発表。うち92,273件には配信に付随する情報も。氏名やカード情報、ログインパスワードは対象外で、SEGA Accountのアドレスも別系統のため対象外という線引きを一次発表で確かめた
読売巨人軍は2026年11月13日、公式ファンクラブ「CLUB GIANTS」の会員情報管理システムがサイバー攻撃を受け、メールアドレス80万7,030件が流出したと発表した。攻撃は11月12日午前3時ごろから午前9時ごろまで続き、サーバー容量の逼迫で発覚した。クレジットカード情報は対象外だが、メールアドレス以外の情報の流出有無は調査中である。
Bing検索からのクリック数にもとづく(集計期間: 2026年9月26日〜2026年10月23日)