セキュリティ 「ツクツク!!!」でクレカ情報1万9115件が漏えいした可能性、セキュリティコードも対象。対象は2025年5月から9月の新規登録だった ECモール「ツクツク!!!」を運営するTSUKU TSUKUが、第三者の不正アクセスでクレジットカード情報1万9115件が漏えいした可能性が極めて高いと発表した。対象は2025年5月10日から9月9日にカードを新規登録した利用者で、セキュリティコードも含まれる。個人情報36万2750件についても漏えいの可能性を否定できないとしており、利用者が確認すべきことを整理する
まず初めに
通販サイトのカード情報漏えいで、セキュリティコードまで対象に入るケースは、利用者にとって一番厄介な部類である。番号と有効期限だけならまだしも、コードまでそろうと「カードを持っている本人」を装う材料が一式そろってしまう。しかも対象期間は2025年の5月から9月、認知は2025年9月、そして公表は2026年10月。被害の話である前に、「知らされるまでの時間」の話として読むべき事案だと思う。
※個人の感想です
何が起きたのか
TSUKU TSUKU株式会社は、同社が運営するECモール「ツクツク!!!」について、第三者による不正アクセスの発生と情報漏えいの可能性を公表し、公式サイトにQ&A形式の案内ページを掲載しています。
同社の説明によると、外部専門機関によるフォレンジック調査(機器や記録を解析して原因と範囲を調べる調査)の結果、一部のお客様のクレジットカード情報が漏えいした可能性が極めて高いこと、並びに個人情報について漏えいの可能性を完全に否定できないことが判明しました。
原因は、同社が管理するシステムの一部に存在した脆弱性 を悪用した第三者の不正アクセスです。通販サイトとウェブチケットサイトの一部のページに不正なプログラムが埋め込まれ、利用者が入力したカード情報が外部へ転送されていた痕跡が確認されたとしています。同社は、現在は当該不正プログラムの除去と脆弱性の修正が完了していると案内しています。これは、入力画面で情報を横取りする「ウェブスキミング」と呼ばれる典型的な手口の形です。
対象範囲——カード情報1万9115件と、個人情報36万2750件
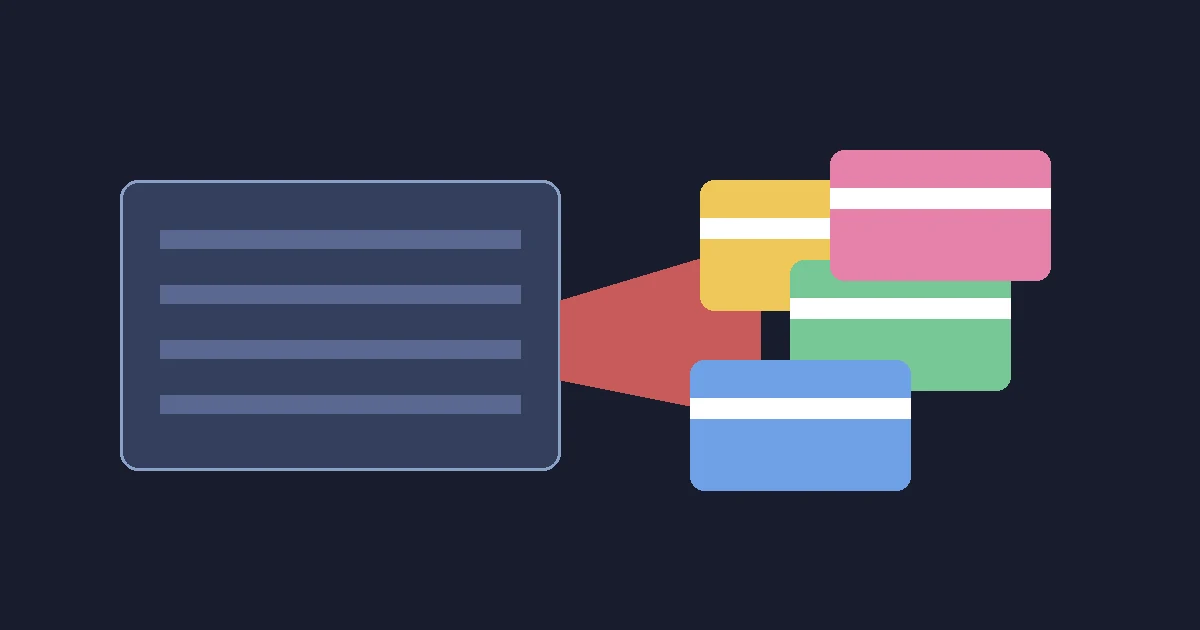
対象は2層に分かれています。混同しないよう分けて整理します。
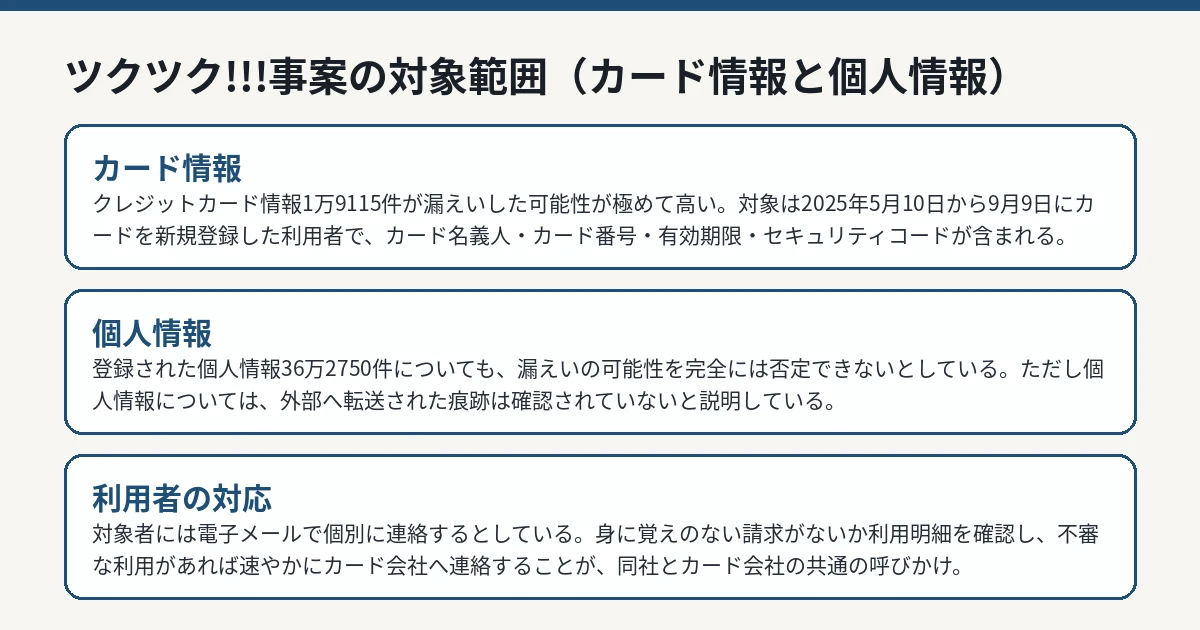
公式発表と報道の公表内容をもとに編集部が作成した図。 IT Post編集部 第一の層はクレジットカード情報です。2025年5月10日から9月9日の期間に「ツクツク!!!」でクレジットカードの新規登録処理を行った利用者のカード情報1万9115件が、漏えいした可能性が極めて高いとされています。項目は、カード名義人、カード番号、有効期限、セキュリティコードの4点です。
第二の層は個人情報です。同サービスに登録された個人情報36万2750件について、漏えいの可能性を完全には否定できないとしています。対象となりうる項目は、氏名、生年月日、住所、電話番号、性別、メールアドレス、ログインID、ログインパスワード、配送先情報、職業、既婚・未婚です。ただし同社は、この36万2750件については外部へ転送されたことを示す痕跡は確認されていないと説明しています。「転送の痕跡が確認されたカード情報」と「可能性を否定できない個人情報」では、確からしさの段階が異なります。
時系列——認知は2025年9月、公表は2026年10月
報道と同社の発表を合わせると、経緯は次のとおりです。
2025年9月4日:カード会社が、「ツクツク!!!」で利用されたクレジットカード情報について不正利用の懸念を検知した
2025年9月9日:TSUKU TSUKUが本件を認知し、同日にクレジットカード決済を一時停止した
2025年9月11日:個人情報保護委員会へ報告した
2025年9月12日:所轄警察署へ相談した
2026年10月26日:事案を公表した
認知から公表まで、1年以上が経過しています。テレビ朝日の報道によれば、同社は公表が遅れた理由について、利用者への案内方法やカード再発行に関する対応など、関係各所との確認・調整に想定以上の時間を要したためと説明しています。調査機関によるフォレンジック調査を経て対象範囲を特定したことも含め、時間がかかった事情は説明されていますが、その間、対象期間にカードを登録した利用者は、自分の情報が対象かもしれないと知る手段がありませんでした。
なお、現在停止している一部ブランドのクレジットカード決済については、再開が決まり次第改めて案内するとしています。
利用者がやるべきこと
対象期間(2025年5月10日〜9月9日)に「ツクツク!!!」でクレジットカードを新規登録した覚えがある人は、次の順で確認してください。これは行動が必要な手順の話なので、順番どおり進めるのが確実です。
利用明細を確認する:対象カードの利用明細(紙・Web・アプリ)で、身に覚えのない請求がないかを確認します。少額の請求も見逃さないでください。不正利用の前触れとして少額で試される場合があります。
個別連絡を確認する:同社は、対象となる可能性がある利用者へ電子メールで個別に連絡するとしています。ただし、登録メールアドレスの変更や迷惑メールへの振り分けで届かない場合があると同社自身が注意しています。メールが届いていないことは、対象外の証明にはなりません。心当たりがある場合は、同社公式サイトの問い合わせ窓口から確認できます。
不審な利用があればカード会社へ:身に覚えのない利用が確認された場合は、速やかにカード裏面に記載されたカード会社へ連絡してください。利用停止や再発行の要否はカード会社によって対応が異なるため、案内に従います。カードの差し替えを希望する場合、同社は再発行手数料を利用者が負担しないようカード会社へ依頼していますが、カード会社側で対象カードと確認できない場合などには手数料が必要となる場合があるとしています。
パスワードを変更する:同社は、「ツクツク!!!」のログインパスワードの変更と、他のサービスで同じパスワードを使っている場合はそちらも変更することを推奨しています。ログインIDとパスワードが個人情報の対象項目に含まれているためです。
セゾンカードなどカード会社側も本件に関する案内を出しており、各社は24時間365日のモニタリング体制で不正使用の検知を行っているとしたうえで、明細の確認を呼びかけています。お知らせを装ったフィッシング メールにも注意が必要です。明細の確認は、メール内のリンクからではなく、カード会社の公式アプリや公式サイトから自分でアクセスして行ってください。
IT Postの見方——問題は手口の巧妙さより「13か月の空白」にある
IT Postでは、この事案で最も重いのは、ウェブスキミングという手口そのものよりも、認知(2025年9月)から公表(2026年10月)までの空白期間だと考えます。カード情報の漏えいは、利用者が明細を見張り、怪しい請求を止めることで被害を抑えられる種類の事故です。ところが、その自衛のスタートラインに立つためには「自分のカードが対象かもしれない」と知る必要があります。その知らせが来るまでの13か月間、利用者は通常の注意しか払いようがなかった。再発行や案内の調整に時間がかかる事情は理解できるが、調整と並行して「対象期間と対象サービスの予告」だけでも先に出す方法はあったはずです。
もう一つは、対象期間の切り方です。今回の対象は「買い物をした人」ではなく「カードを新規登録した人」です。購入履歴だけで判断すると対象外だと思い込む人が出かねません。ECサイトのカード情報は「登録」という行為に紐づいて保管される、という当たり前を、利用者側も改めて押さえておく必要があります。
※個人の感想です
今後どうなりそうか
同社のQ&Aページは「今後の状況等に応じて随時更新する」とされており、個人情報36万2750件の扱いや、一部ブランドの決済再開時期など、未確定の要素が残っています。対象者への個別連絡がどこまで届くかも含め、続報の有無を確認する必要があります。
IT Postでは、続報が出た場合は既存記事の更新として扱います。対象期間にカードを登録した人は、続報を待たず、まず利用明細の確認から始めてください。