30秒で分かる結論
- 日本大学理工学部が9月8日、教職員1人のメールアカウントが不正利用されたと公表しました。
- 不審メールの宛先は50件。メールボックス内の個人情報を閲覧された可能性も否定できないとしています。
- 不審なメールは、知っている差出人名でもリンクや添付を開かず、別経路で確認してください。
日本大学理工学部が9月8日、教職員1人のメールアカウントへの不正アクセスを公表。送信確認と情報閲覧の可能性を区別し、受信者の確認手順を整理
知っている人から届いたメールなら安心。その判断を、アカウントの乗っ取りは裏切ってくる。送り主の名前を見て終わらず、依頼の内容と確認経路をもう一段見る必要がある。※個人の感想です
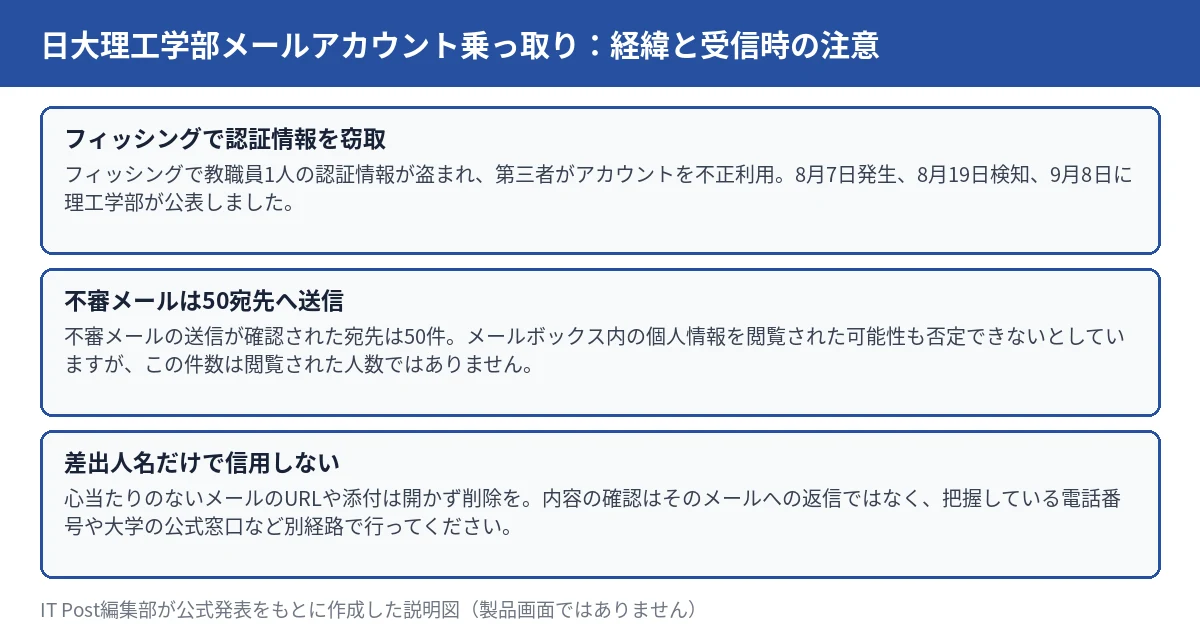
大学の説明では、フィッシングで教職員の認証情報が盗まれ、第三者がそのアカウントを利用しました。発覚後にアカウント停止、パスワード変更、外部へのメール送信遮断を行ったとしています。
| 日時 | 公表で示された出来事 |
|---|---|
| 8月7日23時40分ごろ | 事案の発生 |
| 8月19日20時20分ごろ | 検知 |
| 9月8日 | 理工学部が公表 |
不審メールの送信を確認した宛先は50件です。この数字は、情報を閲覧された人の総数を示すものではありません。大学はメールボックス全体を閲覧できる状態だったとして、個人情報取得の可能性を否定していません。一方、公表時点で本件による情報の不正利用や金銭被害の報告は確認していないと説明しています。
大学は、心当たりのないメールのURLや添付を開かず、削除するよう案内しています。編集部から補足すると、内容を確認したい場合は、不審メールへの返信ではなく、以前から把握している電話番号や大学の公式窓口を使ってください。
メール内のページでパスワードを入力してしまった場合は、正規のサービスを自分で開き、速やかにアカウント管理者へ連絡して認証情報の変更などを相談します。「リンクを押した」「情報を入力した」「ファイルを実行した」のどこまで行ったかを正確に伝えると、対応を判断しやすくなります。
今回は理工学部の特定アカウントに関する公表です。大学の別組織・別時期の事案とまとめて、被害人数や範囲を膨らませないようにしてください。
IT Postでは、ウイルス感染の有無だけではアカウントの安全を判断できない点が重要だと考える。正しい認証情報を奪われれば、正規の入口から不正に利用される。送信者の名前に頼り切らず、確認のための別経路を持っておくことが役に立つ。
記事内容を補足する画像1点を本文に追加しました。事実関係の変更はありません。
「一次情報」は資料の出所を示す区分で、編集部による独立した実測や、すべての主張の実証を示すものではありません。確認の範囲や未確認の点は、本文の説明と併せてご覧ください。
8月28日に不正アクセスを確認、9月1日公表。役職員など最大1万9000件、社外関係者最大3万6000件の計5万5000件に漏えいの可能性。狙われたのは資格情報で、なりすましメールへの警戒が要る
トレジャー・ファクトリー子会社カインドオルのECサイトが不正アクセスを受け、最大13万6464人分の個人情報が漏えいした可能性。従業員がフィッシングメールに引っかかった経緯と、二段階認証の不備を確かめた
名前・住所から「推し」情報まで、最大17万人分。ファン向けBIツール1つへの侵入が引き起こした個人情報漏えいの経緯とVOISINGの対応を確かめた
メール配信サービス「Cuenote FC」を手がけるユミルリンクが不正アクセスの第2報を公表。第1報の約900万件から延べ5162万8280件へ拡大し、サポート担当者の認証情報を起点に49システムへ広がった経緯と、利用者が取るべき対応を整理した
株式会社iDAは2026年10月30日、求人サイト「MyBRANDS」で最大約13万5,000件のアカウント情報が漏えいしたおそれがあると発表。委託先クラウドの管理用アクセスキーが不正利用され、暗号化した情報の復号鍵も取得されたおそれがあるという。対象項目と、パスワードの使い回しへの対応を整理した
9月9日公表の調査は440以上の稼働環境、395の特定済み組織への侵害を報告。AIの利用形態、被害数の単位、更新と侵害調査を分けて整理した
Bing検索からのクリック数にもとづく(集計期間: 2026年9月26日〜2026年10月23日)