セキュリティ内閣府「OKINAWA41」のレンタルサーバーに不正アクセス、応募者の個人情報漏えいのおそれ――人数5,973人は共同通信報道、公式資料に記載なし
内閣府は2026年11月13日、広報事業OKINAWA41で使用していたレンタルサーバーへの不正アクセスで、コンテスト応募者の電話番号・メールアドレスと公表済みの投稿画像に漏えいのおそれがあると発表した。人数5,973人は共同通信の報道で、内閣府の公表資料には人数の記載がない。
まず初めに
広報事業の応募フォームの裏側で、委託して、再委託して、その先のレンタルサーバーがやられた。構図としては教科書どおりに面白くないやつで、沖縄の魅力を発信するはずの事業が、個人情報の心配を発信する側に回った。しかも人数は公式資料に書いておらず、報道で初めて出てくる。発表の作りとして、そこは正直もやっとする。
※個人の感想です
何が起きたのか
内閣府政策統括官(沖縄政策担当)は2026年11月13日、「内閣府委託事業『OKINAWA41』で使用するレンタルサーバーに対する不正アクセスによる個人情報の漏えいのおそれについて」と題する資料を公表しました。
資料によると、本年8月、内閣府が株式会社JTBに委託して実施する広報事業「OKINAWA41」について、事業の実施に当たり使用していたレンタルサーバーに対して不正アクセスがありました。このサーバーに保存されていた個人情報について、外部に漏えいしたおそれが生じたとしています。レンタルサーバーは、さくらインターネット株式会社が運営するものと明記されています。
原因については、資料は「マルウェアによるレンタルサーバーに対する不正アクセスによるもの」と説明しています。ただし、マルウェアの名称や侵入の経路、攻撃者など、技術的な詳細は資料に示されていません。
ここで確度を分けておく必要があります。不正アクセスがあったこと自体は、内閣府が確認した事実として発表しています。一方、個人情報が実際に外部へ漏えいしたかどうかは確定しておらず、発表の表現は一貫して「漏えいしたおそれ」です。「漏えいした」と断定した発表ではありません。
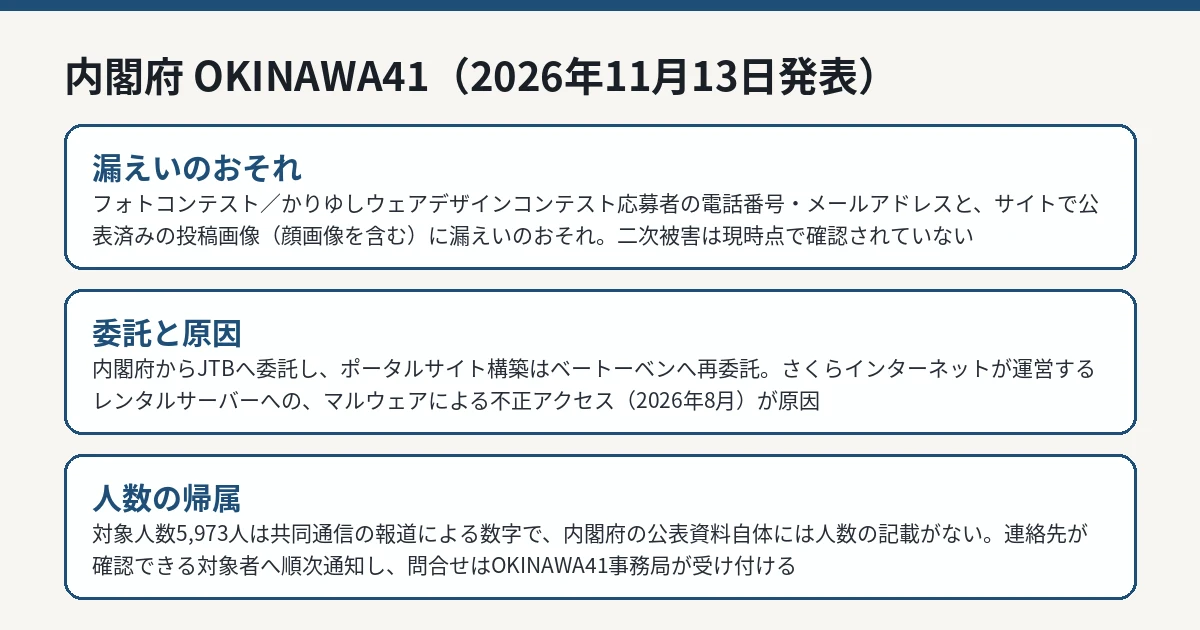 OKINAWA41の漏えいのおそれと委託構造を整理した図解 IT Post編集部
漏えいのおそれがある情報
内閣府の資料が挙げる対象は、次のとおりです。
- 「フォトコンテスト」および「かりゆしウェアデザインコンテスト」の応募者に係る電話番号およびメールアドレス
- 「フォトコンテスト」に係る顔画像を含む投稿画像。ただし、OKINAWA41ホームページにおいて公表済みのもの
投稿画像については、未公開の写真が対象とされているわけではありません。サイト上で既に公表済みのものが対象だと、資料は明記しています。一方で、電話番号とメールアドレスは公表を前提とした情報ではなく、応募手続きのために預けられた連絡先情報です。この2種類は、性質が異なります。
人数については注意が必要です。共同通信は、5,973人分のメールアドレスや電話番号が漏えいした恐れがあると報じています(沖縄タイムス掲載)。しかし、内閣府の公表資料(PDF)には、対象人数の記載がありません。本記事でも、5,973人という数字は共同通信の報道として扱い、内閣府が公表した人数としては扱いません。
委託の構造
本件の事業構造は、内閣府の資料から次のように整理できます。
| 役割 |
事業者・機関 |
| 委託元(発表主体) |
内閣府(政策統括官(沖縄政策担当)) |
| 委託先 |
株式会社JTB |
| 再委託先(ポータルサイト構築) |
株式会社ベートーベン |
| レンタルサーバーの運営 |
さくらインターネット株式会社 |
不正アクセスを受けたのは、この委託・再委託の先で事業用に使われていたレンタルサーバーです。内閣府の資料が示す対象は当該サーバーであり、同社のレンタルサーバーサービス全体への侵害を示す内容ではありません。
応募者から見れば、窓口は「OKINAWA41」という一つの事業です。しかし実際には、情報の保管場所は委託と再委託を経た先にあります。どこに自分の情報が置かれていたのかは、応募の時点では分からない構造です。
内閣府の対応と注意喚起
内閣府は、連絡先が確認できる方には、個人情報の保護に関する法律第68条第2項の規定に基づき、本人へのお知らせを順次行っているとしています。メールアドレスの変更などにより個別に通知することが難しい方については、公表資料で対象情報を知らせるとしています。
二次被害については、現時点で本件に伴う具体的な被害等は確認されていないとしています。ただし、漏えいしたおそれがあるメールアドレス等が、なりすましメール、フィッシングメール、不審な電話またはSMSなどに悪用される可能性を完全に否定することはできないとしています。
内閣府は、不審な連絡を受けた場合は、リンクや添付ファイルを開かず、送信元として表示された組織の公式ウェブサイト等で連絡先を確認した上で、当該組織に直接問い合わせるよう呼びかけています。また、本件に関する連絡において、メール、電話またはSMSによりパスワード等の認証情報やクレジットカード情報の入力・提供をお願いすることはないと明記しています。
本件の問合せ先は、OKINAWA41事務局です。内閣府は「事業者に適切な対応を求めるとともに、再発防止に努めてまいります」としています。
11月11日のアララ事案とは別件です
内閣府は2026年11月11日にも、アララ株式会社のメール配信サービスへの不正アクセスを原因とする、メールマガジン登録情報の漏えいを公表しています。同じ内閣府の発表が数日違いで並んだため混同しやすいのですが、対象の仕組みが異なります。
11月11日の事案はメール配信サービス側の侵害で、対象はメールマガジンの登録情報でした。今回のOKINAWA41の事案は、広報事業で使われていたレンタルサーバー側の侵害で、対象はコンテスト応募者の連絡先と投稿画像です。先日の事案の整理は内閣府のメルマガ62,863件が漏えい、アララ経由の不正アクセスで扱っています。本件はその続報ではなく、独立した別の事案として見る必要があります。
IT Postの見方
IT Postでは、本件の論点はサーバーの防御そのものよりも、委託の階段を下りた先に個人情報が置かれ、委託元がその置き場と人数を即答できない構造にあると考えます。
内閣府からJTBへ、JTBからベートーベンへ。階段を1段下りるごとに、応募者の電話番号とメールアドレスは、応募した人の目から遠ざかる。で、事故が起きたときに最初に公表される資料には、肝心の「何人か」が書いていない。人数は報道経由で出てくる。これでは、対象かどうかを確かめたい応募者は、公式資料と報道を往復するしかない。順次通知している、という説明はある。だが通知が届くまでの間、自分の情報が対象かどうかを自分で確かめる材料が、公式側に薄い。
委託自体は悪ではない。広報事業を専門事業者に任せるのは普通の判断だ。困るのは、任せた先のサーバーがマルウェアにやられたときに、「どこに、何が、何人分あったか」の台帳が委託元の手元ですぐ開けないことだ。再発防止という言葉はどの発表にも出てくるが、この手の事案で先に直るべきは、派手な防御策より先に、その台帳のほうだ。
今後どうなりそうか
今後は、内閣府から対象者への個別通知が順次進む見通しです。通知が届いたかどうかだけで対象の有無を判断せず、フォトコンテストまたはかりゆしウェアデザインコンテストに応募したことがある人は、内閣府やOKINAWA41を名乗るメール・電話・SMSに注意してください。特に、応募や受賞を口実にリンク先でパスワードやクレジットカード情報の入力を求める連絡は、本件に便乗した不審な連絡の可能性があります。
また、調査の進展によっては、対象範囲や原因についての続報が出る可能性があります。対象人数についても、内閣府自身の資料で人数が示されるかどうかが一つの確認点です。新しい公式発表が出た場合は、この記事の内容と置き換えるのではなく、発表日と出典を分けて確認する必要があります。