セキュリティ 京阪グループの公式LINEから最大22万4386人分、COMSBI経由の流出は百貨店・電鉄・ホテルへ 京阪ホールディングスが2026年11月14日、グループ4社の公式LINEアカウントで表示名やプロフィール画像、ユーザーIDが最大で延べ22万4386人分流出した可能性があると発表。うち個人情報は最大で延べ6万4332件分。原因はソニックムーブ「COMSBI(SaaS版)」への不正アクセスで、京阪百貨店の一次発表で内訳を確かめた
まず初めに
またCOMSBIか、という感想をまず置いておく。昨日はヒューマンアジャスト、今日は京阪グループ。電車と百貨店とホテルが、同じ鍵穴から並んで被害を名乗り出る光景は、もはや個別企業の事故というより「LINE公式アカウントの運用を1社に寄せると、事故も一括で届く」という構造の見本市だ。利用者から見れば、友だち追加した相手は京阪でも、実際のデータの置き場は別の会社だった。その置き場の住所を、利用者は知らされていない。
※個人の感想です
何が起きたのか
京阪ホールディングスは2026年11月14日、グループ4社の公式LINEアカウントに登録された顧客情報が流出した可能性があると発表しました。報道各社が伝えたホールディングスの発表では、対象は京阪電鉄、京阪百貨店、京阪流通システムズ、京阪ホテルズ&リゾーツの4社で、アカウントは「京阪電車ファン情報」「京阪百貨店」「京都タワーサンド」「枚方モール」「THE THOUSAND KYOTO」「京都センチュリーホテル」などです。
京阪百貨店は同日、自社の公式サイトで一次発表を公開しています。同社によれば、2026年11月11日に、公式LINEアカウントの運用に利用しているサービス「COMSBI(SaaS版)」の提供元であるソニックムーブから、同サービスへの第三者による不正アクセスが確認され、顧客情報が流出した可能性があるとの報告を受けたということです。
京阪百貨店の一次発表で分かる内訳
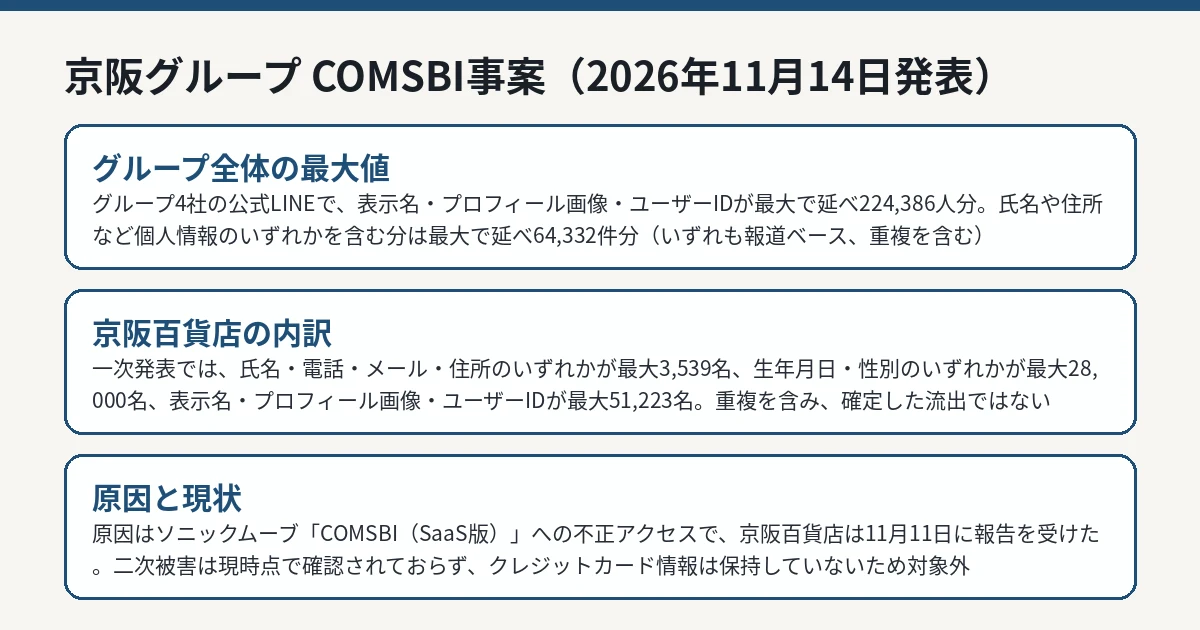
京阪百貨店の発表では、同社の公式LINEアカウント「京阪百貨店」について、流出した可能性のある情報が3つの区分で示されています。
区分
情報の内容
対象者数の最大値
①
氏名、電話番号、メールアドレス、住所のいずれか
最大3,539名
②
生年月日、性別のいずれか
最大28,000名
③
LINEの表示名、プロフィール画像(URL)、LINEユーザーID
最大51,223名
同社は、これらが流出した可能性のある項目と対象者数の最大値であり、実際に流出した情報や人数が確定したものではなく、今後の調査で減少する可能性があると明記しています。①から③の対象者には重複が含まれる場合があるともされています。
グループ全体の数字として報道されている延べ224,386人分(表示名・プロフィール画像・ユーザーID)と、個人情報のいずれかを含む延べ64,332件分は、4社分を合算した最大値です。1人の利用者が複数のアカウントを友だち登録していれば重複して数えられるため、実人数と同一ではありません。
アカウント単位の内訳として報じられている数字もあります。日本経済新聞の報道では、京阪百貨店の公式LINEでは表示名やプロフィール画像などが最大51,223件、氏名や住所、電話番号などのいずれかも最大28,000件規模で対象になりうるとされ、京阪電鉄の「京阪電車ファン情報」では表示名やプロフィール画像が最大26,914件とされています。百貨店の数字は一次発表とも一致しますが、電鉄分の内訳は現時点では報道ベースであり、各社自身の発表で最終確認する必要があります。このように、アカウントごとに対象となる情報の種類が違うため、「京阪グループの利用者」という一括りの理解は正確ではありません。自分が友だち登録しているアカウントがどれで、そのアカウントで何を登録したかが、対象判断の単位になります。
京阪グループと京阪百貨店の流出の可能性の内訳を整理した図解 IT Post編集部 原因と対応
原因は、ソニックムーブが提供する「COMSBI(SaaS版)」への第三者による不正アクセスに起因すると京阪百貨店は説明しています。サービス提供元では、攻撃元からのアクセス遮断と、不正に使用された認証情報の無効化などの対応が実施されているということです。
京阪百貨店は、本サービスではクレジットカード情報を保持しておらず、クレジットカード情報の流出は確認されていないとしています。また、現時点で本件に関連する情報の不正利用などの二次被害は確認されていません。同社は、引き続き流出の有無と対象範囲の確認を進め、対象となる顧客への連絡など必要な対応を行うとしています。
なお、発表でいうLINEユーザーIDは、LINEが発行する識別子であり、友だち検索に使うLINE IDとは別のものです。この区別は、同じCOMSBI事案であるヒューマンアジャストの発表でも繰り返し説明されています。本誌では同事案をヒューマンアジャストの記事 で整理しています。
利用者がやるべきこと
対象アカウントを友だち登録している利用者が今すぐ設定を変更する必要は、発表からは読み取れません。必要なのは、京阪グループやLINEを名乗る不審なメール・SMS・電話への注意です。氏名や住所、電話番号が流出した可能性がある以上、実在の利用履歴を踏まえたような連絡が届く可能性は否定できません。連絡の中のリンクから個人情報や認証情報を入力せず、公式アプリや公式サイトから自分で確認するのが確実です。
問い合わせは、京阪百貨店分については同社の営業政策部(メール)が窓口とされています。グループ他社の分は各社の発表を確認してください。
IT Postの見方
IT Postでは、今回の本質は件数ではなく「同じ基盤の事故が、利用企業の数だけ発表になって返ってくる」点にあると考えます。COMSBI(SaaS版)の不正アクセスは、ソニックムーブ自身の11月12日の公表を起点に、ヒューマンアジャスト、近鉄不動産、そして京阪グループと、利用企業側の発表が連鎖しています。利用企業にとって委託は効率化ですが、事故時の説明責任は委託先へ移せません。発表が遅れた企業ほど、利用者には「自分の情報も入っていたのか」が長く分からない状態が続きます。委託先の認証管理が1か所で破れると、被害の説明も1社ずつしかできない。この非対称さこそ、SaaS委託の本当のコストだと考えます。
今後どうなりそうか
ソニックムーブの調査が進めば、COMSBI(SaaS版)の他の利用企業からも同様の発表が続く可能性があります。各社の数字は精査で増減しうるため、本誌では新たな公式発表が出た時点で、対象企業と数字を分けて追記・続報として扱います。利用者は、各社の公式発表で自分の登録したアカウントが対象かどうかを確認してください。