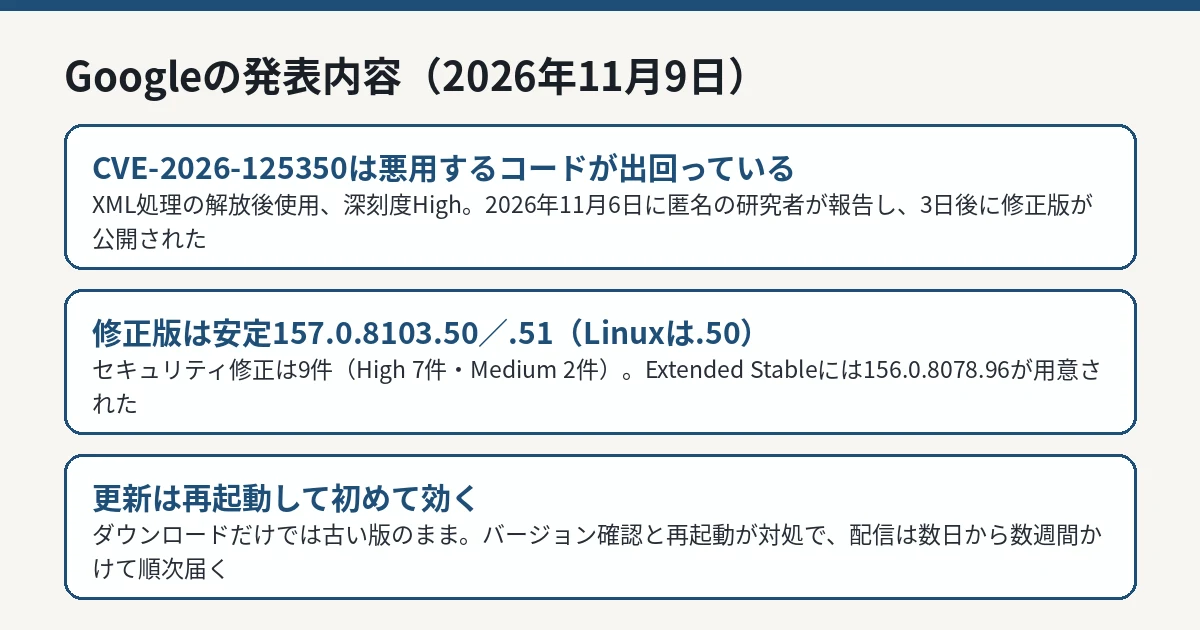
その中で、XML処理の「解放後使用(Use after free)」であるCVE-2026-125350(深刻度はHigh)について、Googleは「この脆弱性を悪用するコードが実際に出回っていることを把握している」と明記しました。報告は2026年11月6日に匿名の研究者から寄せられ、わずか3日後の修正公開です。
中心はCVE-2026-125350です。XMLコンポーネントにおける解放後使用、つまり、解放済みのメモリ領域をプログラムが使い続けてしまう種類の欠陥で、細工されたWebページなどを通じてメモリを壊し、任意のコード実行へつながり得るものとして、各社の報道でも伝えられています。Googleは告知の中で、「Google is aware that an exploit for CVE-2026-125350 exists in the wild.(CVE-2026-125350を悪用するコードが実際に出回っていることを把握している)」と明記しました。誰が、誰を狙って、どのように配っているのかは、公表されていません。脆弱性の詳しい情報やリンクへのアクセスは、大半の利用者が更新を終えるまで制限される場合がある、とGoogleは従来どおり断っています。
The RegisterやSecurityWeekの集計では、2026年に入って悪用が確認されたChromeのゼロデイは、これで8件目です。2025年は通年で8件だった、とThe Registerは伝えています。つまり、去年1年分の件数に、11月の時点で並んだ、ということです。件数そのものは、発見と公表の体制が機能している証拠でもありますが、利用者側から見れば「悪用が先、修正が後」の綱渡りが年に8回あった、ということでもあります。攻撃の規模や対象は今回も不明で、Googleは詳細を伏せています。不明な部分を、安心材料として読むことはできません。
IT Postでは、この件で一番の死角は「自動更新があるから大丈夫」という思い込みだと考えます。Chromeの更新は、届くことと、効くことの間に、再起動という人間の作業を挟む設計です。何週間もタブを開きっぱなしにする使い方ほど、版数は新しく見えて中身は古い、という状態を作りやすい。派手なゼロデイの話を、最後は「ブラウザーを閉じて開き直す」という地味な作法へ着地させること。それが、利用者側に残された数少ない確実な仕事だと考えます。