セキュリティ ギフティに不正アクセス、eギフトが不正に「発行」されて損失約5.5億円。利用者のギフトが盗まれた事案ではなかった ギフティグループは、連結子会社ギフティのシステムの脆弱性を悪用した不正アクセスでeギフトが不正に発行され、約5.5億円の損失見込みを公表した。利用者が保有するeギフトの不正使用や個人情報の漏えいは確認されておらず、対象システムは停止し今後も再開しない方針
まず初めに
ギフト券の事故というと、普通は「誰かの残高が抜かれた」話を想像する。今回は違う。金庫から札束が消えたのではなく、印刷機が勝手に回って、刷った覚えのないギフト券が世に出回った側の話だ。被害者は利用者ではなく発行会社自身で、請求書は約5.5億円。盗むより作る方が早い、という発想の転換を、攻撃側はとっくに済ませていたらしい。
※個人の感想です
何が起きたのか
ギフティグループ株式会社は2026年10月26日、「当社連結子会社の一部システムへの不正アクセスに伴うeギフトの不正発行および特別損失計上見込みに関するお知らせ」を公表しました。
同社によると、2026年10月25日、連結子会社の株式会社ギフティが運用するシステムの一部(当該システム)の脆弱性を悪用した第三者による不正アクセスが発生し、そのシステムを経由してeギフトが不正に発行されていたことが判明しました。
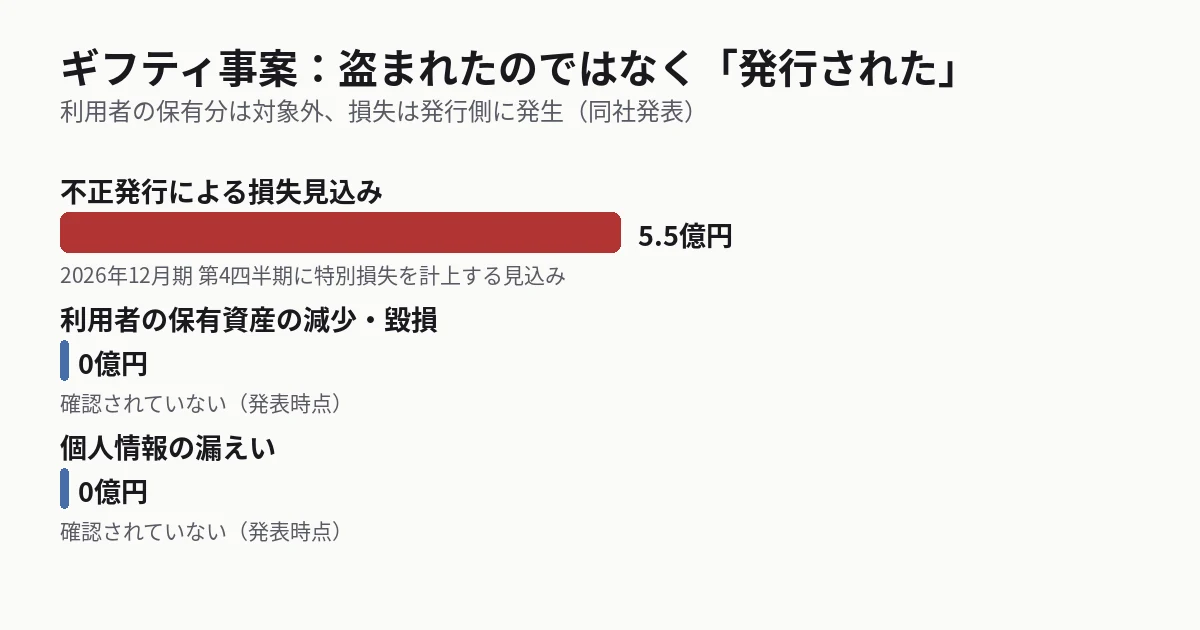
ここで重要なのは、不正の形です。発表は、本件が「ギフティのサービスをご利用のお客様が保有するeギフト等が不正に使用されたものではありません」と明記しています。つまり、誰かのアカウントに入って残高を使った事案ではなく、正規の発行手続きを経ていないeギフトが新たに作り出された事案です。不正発行に起因する金銭的な損失は、同社グループに発生するとしています。
脆弱性の種類や、対象システムの製品名、不正発行されたeギフトの件数そのものは、公表資料には記されていません。中日新聞は、本件について「プログラミング言語『PHP』の脆弱性とは無関係」と同社が説明したと報じています。10月下旬に多数の国内サービスがPHP関連の対応に追われた時期と重なりますが、少なくとも同社はその線とは切り分けています。
対応と業績への影響
発覚後の対応は速い部類です。同社は、不正アクセスの原因となった脆弱性を特定し、10月25日のうちに対象システムを停止して、不正発行につながる経路を遮断しました。さらに踏み込んで、当該システムについては「今後も利用を再開しない方針」としています。直して戻すのではなく、捨てる判断です。
公式発表の公表値をもとに編集部が作成した図。 IT Post編集部 この対応に伴い、一部のeギフト交換サービスに一時的な利用上の支障が生じていましたが、現在は順次解消しているということです。ギフティのその他の主要サービスは通常どおり稼働しており、現時点で重大な事業運営上の影響は確認されていないとしています。個人情報の漏えいは確認されていません。警察への相談・届出などの必要な対応も進めるとしています。
業績への影響として、同社は本件に起因する損失を現時点で約5.5億円と見込み、2026年12月期第4四半期(10〜12月期)に特別損失を計上する見込みを示しました。一方で、主要サービスは通常どおり稼働しているため、現時点では売上高および営業利益への重大な影響は見込んでいないとしています。今後、追加で開示すべき事項が判明した場合は速やかに知らせるとしています。
「盗まれた」事案と「発行された」事案の違い
今回の件を正しく理解するために、電子ギフトの事故の2つの型を分けておきます。
第一の型は、発行済みのギフトのコードやアカウントが第三者に取得され、本来の持ち主でない人物に使われてしまう型です。この場合、被害は利用者個人に及び、残高の補償やコードの無効化が焦点になります。
第二の型が今回です。正規に発行された覚えのないeギフトが、システムを経由して新たに作り出されました。利用者の手元にあるギフトが減るわけではないため、利用者個人の被害は確認されていません。代わりに、不正に作られたギフトが使われれば、その額面分のコストは発行側が負います。損失約5.5億円という数字は、この「発行側が負うコスト」の見込みです。
この違いがあるため、今回の発表では利用者向けの緊急対応(パスワードの変更や残高の保護手続きなど)は案内されていません。求められているのは、続報の確認と、便乗した不審な連絡への注意だけです。
もう一つ、公表資料で明らかにされていない点も記録しておきます。不正発行されたeギフトの「件数」です。金額の見込みは示されましたが、何件のギフトが作られたのか、その流通を止められたのかどうかは、資料からは読み取れません。影響範囲の確認が続いている段階であり、この点は今後の開示で補われるべき情報です。
利用者が確認しておくこと
利用者の保有するeギフトが不正に使われた事案ではないため、発表時点で、利用者側に求められる緊急の操作(パスワード変更や残高の移行など)は示されていません。保有資産の減少・毀損も確認されていないとされています。
ただし、注意したいのは便乗詐欺です。大きな不正アクセスの公表後は、「ギフトの確認」「補償手続き」を装って個人情報や認証コードを入力させようとする連絡が出回ることがあります。同社の公式発表でも、今回の件で利用者に何らかの費用や情報入力を求める案内は出ていません。心当たりのない連絡が来たら、リンクを開かず、公式サイトや正規アプリから状況を確認してください。受け取ったeギフトの表示や交換で異常がある場合は、公式の問い合わせ窓口から確認するのが確実です。
IT Postの見方——「発行できる権限」こそ金庫だった
IT Postでは、この事案の教訓は、守るべき対象が「保管された資産」から「発行する機能そのもの」へ広がっている点にあると考えます。デジタルギフトは、発行した瞬間に額面どおりの価値が生まれる仕組みです。残高データを改ざんしなくても、正規の発行経路を不正に叩ければ、価値は無から作れてしまう。金庫の中身を守る発想だけでは足りず、印刷機のスイッチに誰が触れるか、発行の記録をどう監視するかまでが防御範囲になります。
同社が対象システムを「直さず捨てる」と決めた点も注目です。再開しないとまで言い切るのは、影響範囲の切り分けに自信があるか、あるいはそのシステム自体の存続価値よりリスク遮断を優先したか、どちらかでしょう。いずれにせよ、発行の管理体制と監視体制の強化を掲げた以上、次の開示でその中身が問われます。
※個人の感想です
今後どうなりそうか
同社は、引き続き影響範囲の確認を進めるとしています。焦点は、不正発行されたeギフトの件数と流通状況、損失額5.5億円が確定値としてどう推移するか、そして再発防止策の具体化です。追加の開示があれば、IT Postでは既存記事の更新として追記します。
利用者側は、現時点で特別な対応は求められていませんが、公式発表の続報だけは確認しておくのが無難です。