セキュリティ Joshinの不正アクセス第2報、3システム合計で最大約623万件が漏えいの可能性に。免許証画像とマイナンバーカードも対象だった 家電量販店「ジョーシン」を運営するJoshinが不正アクセスの第2報を公表。会員情報データベースの最大約600万件に加え、サブスクの約23万件、リフォーム写真システムの約800件が漏えいの可能性の対象となり、免許証画像2件とマイナンバーカード1件も含まれていた
まず初めに
第1報の時点では「漏えいの可能性は否定できない」という、ほぼ何も分からない発表だった。それから9日。ようやく出てきた第2報の数字は最大約600万件である。しかも脇にちょこんと並んだ「約800件」の方に、免許証の画像だのマイナンバーカードだのという、件数の大小では測れない厄介なものが入っている。大きな数字に目を奪われて小さい方を読み飛ばすと、この発表は半分しか読めていない。
※個人の感想です
何が起きたのか
株式会社Joshinは2026年10月26日、「不正アクセスによるシステム障害発生のお詫びとお知らせ(第2報)」を公表しました。同社は10月17日に公式ホームページで初報を公表し、10月19日に同内容を東京証券取引所へ開示していました。
経緯は次のとおりです。10月16日に同社のネットワークで異常を検知し、調査したところネットワークの一部が不正アクセスを受けた形跡を確認しました。同社は、不正アクセスの形跡が見られるサーバーを速やかにネットワークから遮断し、外部専門機関へ詳細な調査を依頼しました。緊急措置の結果、現在も一部のサービスを利用できない状態が続いています。発生確認後には、個人情報保護委員会と警察へ直ちに相談・報告を行ったとしています。
第2報は、この調査の途中経過として、現時点で漏えいの可能性がある情報の範囲を初めて具体的に示したものです。同社は、件数は「漏洩した可能性のある総件数であり、個人情報漏えいが確定した件数ではありません」と明記しています。
システム別の内訳——600万件・23万件・800件
漏えいの可能性があるのは、次の3つのシステムです。
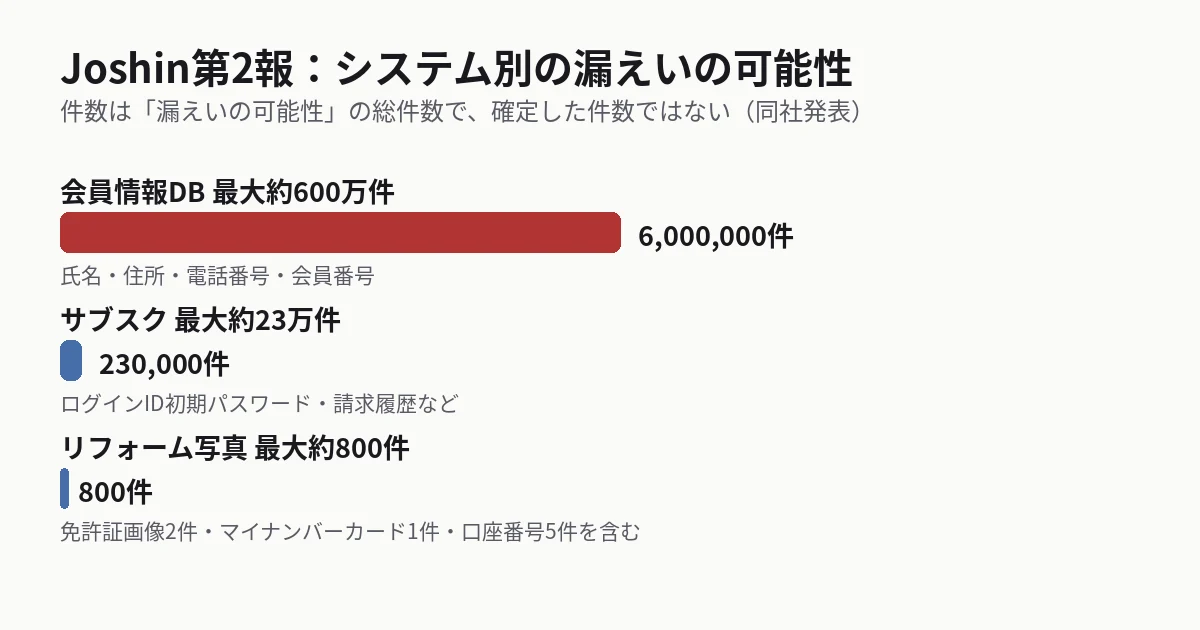
公式発表の公表値をもとに編集部が作成した図。 IT Post編集部 第一は会員情報データベースサーバーで、最大約600万件です。対象となる情報は、氏名、住所、電話番号、会員番号です。ジョーシンの会員として登録した情報の中核がここにあります。
第二は定額制サービス「ジョーシンのサブスク」で、最大約23万件です。対象は、会員番号、電話番号と手書きサインのバイナリデータ、ログインIDの初期パスワード、請求履歴、契約番号とデバイスID、有効化コードです。初期パスワードが含まれている点は見逃せません。初期パスワードのまま変更せずに使っている利用者がいれば、アカウントへの不正ログインの材料になり得ます。
第三はリフォーム写真アップロードシステムで、最大約800件です。リフォーム施工中の工事写真データに加えて、免許証画像2件、マイナンバーカード1件、口座番号5件が含まれていました。同社は、これらの該当者には個別に連絡を取っているとしています。件数は最小ですが、本人確認書類の画像は悪用時の深刻さが段違いです。
3システムを単純に合計すると最大約623万件規模になります。ただし、これは各システムの「可能性」の上限を足した数字であり、同一人物が複数システムに重なっている場合も含み得ます。確定した漏えい件数として読まないでください。
決済については、同社は決済情報の非保持化(カード情報を自社で持たない仕組み)に対応しており、クレジットカード情報は保持していないと繰り返し明記しています。今回の対象にカード番号は含まれていません。
第1報から第2報までの9日間
今回の公表は、2段階の発表の後半です。流れを整理すると、次のようになります。
日付
出来事
10月16日
ネットワークの異常を検知し、不正アクセスの形跡を確認。形跡のあるサーバーを遮断
10月17日
公式ホームページで初報を公表。個人情報保護委員会へ報告し、一部サービスを停止
10月19日
初報と同内容を東京証券取引所へ開示
10月26日
第2報を公表。3システムで最大約623万件規模の漏えいの可能性を初めて提示
第1報は「漏えいの可能性を否定できない」という段階の発表で、件数も対象情報の種類も示されていませんでした。第2報までの9日間は、外部専門機関による調査で「どのシステムに何が入っていたか」を切り分ける期間だったことになります。発表の間隔だけを見ると遅く感じるかもしれませんが、裏付けのない段階で大きな数字を出す方が、かえって混乱を招きます。段階を分けた公表自体は、インシデント対応としては標準的な進め方です。
なお、サービス面では第2報の時点でも「一部のサービスをご提供できない状態」が続いています。どのサービスがいつ再開するかは、第2報でも示されていません。
利用者がやるべきこと
同社は、Joshinを装った不審なメールやSMS、電話が行われる可能性があるとして、身に覚えのない連絡や不審なURLに十分注意するよう呼びかけています。氏名・住所・電話番号・会員番号が対象に含まれ得る以上、会員であることを前提にした「ご注文の確認」「ポイントの有効期限」といった連絡が来ても、リンクからではなく公式サイトや店舗窓口から確認するのが安全です。
「ジョーシンのサブスク」を利用している人は、ログインIDの初期パスワードを変更していないか確認してください。対象に初期パスワードが含まれているため、まだ初期状態のままなら、早めに自分だけのパスワードへ変更しておく意味があります。同じパスワードを他のサービスでも使っている場合は、そちらも個別のものに変えてください。
免許証画像やマイナンバーカード、口座番号が対象となった人には、同社が個別に連絡を取っているとしています。連絡が来た場合は、案内に従って対応してください。本件の問い合わせ窓口は、同社お客様相談窓口(電話06-6631-1323、受付時間9時30分から18時30分、メールはjoshin_otoiawase@joshin.co.jp)です。
IT Postの見方——「カード情報は持っていない」は数少ない救いだった
IT Postでは、今回の第2報で評価できるのは、決済情報の非保持化が実際に効いていた点だと考えます。最大約600万件という規模の会員データベースが対象になっても、カード番号だけは「持っていないから漏れない」で済んだ。持たないことは、最強の防御の一つです。逆に言えば、氏名・住所・電話番号という、持ち続けなければならない情報の塊がそのまま残ったわけで、非保持化で守れる範囲と守れない範囲の線引きが、この発表にははっきり出ています。
もう一つは、800件の方です。リフォームの写真を上げる仕組みに、なぜ本人確認書類の画像まで眠っていたのか。本来の用途から外れた場所にセンシティブな画像が残るのは、多くの組織で起きることです。件数の大小で発表を読むと、この手の本質は見落とします。
※個人の感想です
今後どうなりそうか
調査は継続中であり、同社は「公表すべき新たな事実が判明した場合は速やかにお知らせする」としています。次の焦点は、漏えいの有無の確定、停止中サービス(一部は現在も利用できない状態)の再開時期、そして侵入経路の説明です。第2報でも侵入の手口自体は明らかにされていません。
IT Postでは、続報が出た場合は既存記事の更新として追記し、確定した範囲と未確定の範囲を分けて記録します。