まず初めに
「パスワードの漏えいはありませんでした」という一文を最後まで読まずに安心してはいけないタイプの発表である。本体の会員情報にはパスワードが含まれない一方で、別の棚にしまってあったメールサービスのパスワードは5万4401件分、しっかり対象に入っている。発表文は箇条書きの奥の方に大事なことを置くのが常だが、今回は特に、自分の使っているサービスがどれに当たるかで「何もしなくてよい人」と「今すぐ再設定が必要な人」に分かれる。規模の大きさより、まずそこの仕分けが先だと思う。
※個人の感想です
何が起きたのか
ソニーネットワークコミュニケーションズ(東京都港区)によると、経緯は次のとおりです。
2026年10月19日:So-net会員データベースに対して、外部から不正アクセスを受けた
2026年10月23日:同アクセスがあったことを確認。確認後、速やかに対象のサーバを停止し、不正アクセス元からの通信を遮断した
2026年10月24日:調査の結果、不正アクセスにより個人情報の漏洩が認められ、その項目および件数を把握した
原因については「第三者からの不正アクセス(調査中)」とされ、具体的な侵入経路は公表されていません。同社は個人情報保護委員会へ報告し、原因および影響範囲の詳細に関する調査を進めているとしています。
公式発表の内容をもとに編集部が作成した図。 IT Post編集部 漏えいした情報の内訳
今回の発表で示された影響は、大きく5区分に分かれます。
会員情報(So-net/plala)
区分
件数
内訳
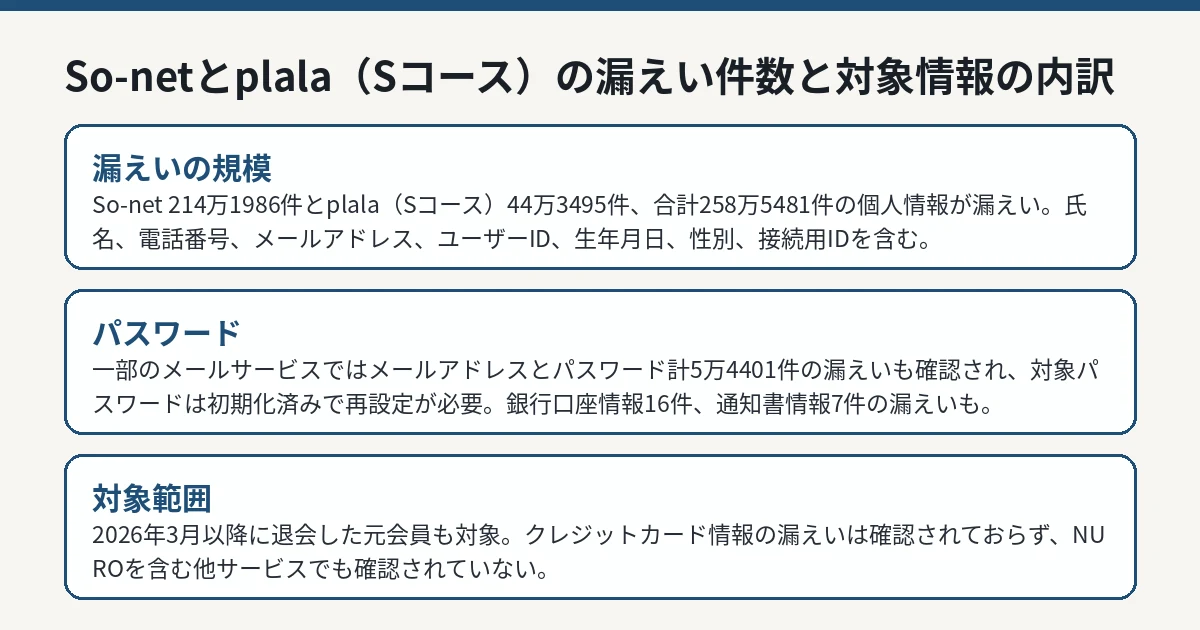
So-net会員情報
2,141,986件
現会員 1,869,771件/元会員(2026年3月以降に退会) 272,215件
plala(Sコース)会員情報
443,495件
現会員 422,365件/元会員(2026年3月以降に退会) 21,130件
合計
2,585,481件
—
漏えいした内容は、氏名、電話番号、メールアドレス、ユーザーID、生年月日、性別、インターネット接続用IDです。両区分とも、パスワードの漏洩はありませんでした。また、2026年2月末日までに退会した方の漏洩はない、とされています。plala(Sコース)は、So-netの接続設定などを引き継いで使えるドコモ光向けのインターネット接続サービスで、NTTドコモも同日、ドコモ光「plala(Sコース)」の利用者ら44万3495件の情報が流出したと発表しています。
メールアドレスとメールパスワード
So-net現会員および元会員(2026年3月以降に退会)のうち、次の4つのメールサービスでは、メールアドレスとメールアドレスパスワードの漏洩が確認されました。
サービス名
料金区分
アドレス数
メールサービス(G)
無料
24,655件
A-Box(追加メールボックス)
有料
17,672件
ソネットVAIOメール
有料
7,005件
PostPetメールアカウントサービス
有料
5,069件
合計
—
54,401件
同社は2026年10月27日、該当するメールアドレスパスワードを初期化しました。該当する利用者は、マイページからパスワードの再設定を行う必要があります。
口座情報と通知書情報
銀行口座情報(金融機関名、銀行番号、支店名、支店番号、預金種目、口座番号、口座名義人)について、16件の漏洩が確認されました。口座暗証番号は同社が保有していないため、含まれていません。plala(Sコース)会員については、口座情報の本件漏洩はないとされています。
また、パスワード再設定用に発行する通知書情報についても、7件の漏洩が確認されました。同社は対象のパスワードを初期化し、対象者には個別に連絡するとしています。
上記いずれの区分にもクレジットカード情報は含まれておらず、NUROを含む上記以外のサービスについて、情報漏洩は確認していない、というのが同社の説明です。
利用者が確認すべきこと
同社は、対象となる利用者には個別にお詫びの連絡をするとしています。そのうえで、利用者側で確認すべきことは次の3点です。
第一に、上記の4つのメールサービスのいずれかを使っている(または使っていた)場合は、パスワードが初期化されているため、マイページから再設定が必要です。再設定の際は、他のサービスで使い回しているパスワードとは別のものを設定することが望ましい対応です。漏えいしたパスワードを他のサービスでも使っている場合は、そちらの変更も検討してください。
第二に、2026年3月以降にSo-netまたはplala(Sコース)を退会した人も対象に含まれます。「もう解約したから関係ない」とは限らないため、元会員も同社からの連絡や発表内容を確認してください。
第三に、不審な連絡への警戒です。同社は、2026年10月27日時点で本件に起因する二次被害は確認されていないとしつつ、漏洩した情報を悪用した不審な連絡が届くおそれがあるとして、メール・SMS・電話への応答をしないこと、本文に記載されたリンクを開かないこと、添付ファイルを開封しないことを呼びかけています。
問い合わせ先として、本件に関する質問と回答のWebページと、特設ダイヤル「0120-36-8887」(平日・土曜 10時00分〜18時00分)が設置されています。
初心者が知っておくべきこと
Q. 「パスワードの漏洩はありません」とあるのに、なぜパスワードの再設定が必要なのですか。
A. 会員情報(氏名やメールアドレスなど)の区分ではパスワードの漏洩はなかった、という説明と、メールサービスの区分ではメールアドレスパスワードの漏洩が確認された、という説明が、別の区分について述べられています。再設定が必要なのは後者の4サービスの利用者です。
Q. 退会済みでも対象になりますか。
A. なります。2026年3月以降に退会した元会員が対象に含まれます。逆に、2026年2月末日までに退会した方の漏洩はない、と同社は説明しています。
Q. クレジットカードやNURO光は大丈夫なのですか。
A. 同社の発表では、今回の各区分にクレジットカード情報は含まれておらず、NUROを含むその他のサービスでも情報漏洩は確認していない、とされています。ただし原因は調査中のため、今後の続報で説明が更新される可能性はあります。
IT Postの見方——問題は258万件という数字より「パスワードが別の棚にあった」こと
IT Postでは、今回の事案で利用者がまず読み解くべきは総件数ではなく、情報の置き場所の違いだと考えます。会員情報のパスワードは漏れず、メールサービスのパスワードは漏れた。同じ「So-netの情報」でも、守られ方と漏れ方が棚ごとに違った、というのがこの発表の実質だ。利用者への説明も、「漏れました/漏れていません」の二択ではなく、「どのサービスの、どの項目が、どうなったか」の仕分け表として読むのが正解である。
もう一つは時間だ。不正アクセスは10月19日、確認は23日、漏洩の把握は24日、公表は27日。把握から公表まで3日は、この規模の事案としては決して遅い部類ではない。それでも、メールパスワード5万4401件の初期化が公表と同じ27日だった以上、利用者側の「気付いてから動く」余地はほぼなかった。初期化という対応自体は妥当だが、「発表と同時に、もう再設定が必要な状態になっている」ことを、利用者は前提として受け取るしかない。パスワードの使い回しをやめる理由として、これ以上分かりやすい実例もなかなかない。
※個人の感想です
今後どうなりそうか
同社は引き続き原因究明を進め、セキュリティ対策および情報管理体制の見直しに取り組むとしています。焦点は、侵入経路の特定と、影響範囲の確定に関する続報が出るかどうかです。
IT Postでは、続報が出た場合は、初報の正本記事である本記事を更新して経緯を追います。対象の利用者は、続報を待つ前に、メールパスワードの再設定と、同じパスワードを使っている他サービスの確認を済ませておくことをおすすめします。