セキュリティ FreeSWITCHにCVSS 9.8、チャットメッセージ1通でサーバーの命令実行口が開いた。修正版1.11.3は8月に出ていたのに、悪用確認は10月末 SignalWireはFreeSWITCHのセキュリティアドバイザリ(GHSA-mg63-h38w-8p9p)で、SIP MESSAGEの宛先指定を悪用して内部API命令を実行できる脆弱性(CVE-2026-116779、CVSS 9.8)を公表した。対象は1.11.2以前で、修正は1.11.3。実際の悪用が観測されており、米CISAは11月9日に実悪用カタログへ追加、期限は11月12日とした
まず初めに
電話交換機に「チャットで命令書を渡せば、そのまま実行してくれる窓口」が付いていた。宛先の名前に命令の頭文字をくっつけるだけ、という芸の無さが逆に怖い。凝った暗号も、だましの手紙も要らない。郵便の宛名欄に「ついでに金庫を開けておいて」と書けば開いてしまう郵便局である。しかも修正版は8月に出ていたのに、危ないと大声で知らされたのは秋も深まってからだった。
※個人の感想です
何が起きたのか
SignalWireは、FreeSWITCHのセキュリティアドバイザリ「GHSA-mg63-h38w-8p9p」(2026年10月28日公開)で、CVE-2026-116779の詳細を公表しました。脆弱性の分類は、命令に混ぜる特殊な要素の無害化が不十分な問題(CWE-77/CWE-78)と、危険な機能の露出(CWE-749)です。深刻度はCVSS 9.8(Critical)とされています。
仕組みは、FreeSWITCHがSIP MESSAGE(電話網で短い文字メッセージを届ける仕組み)を受ける処理にあります。アドバイザリによると、受信処理は宛先の利用者名を「+」で分割し、前半を「どのチャット処理へ渡すか」の指定として扱います。ここで、通常のチャット配送とは別に、内部APIを実行する受け口まで選べてしまう状態になっていました。選ばれてしまえば、到達した相手は、サーバーへAPI命令を指定して実行させることができます。制限はかかっていなかった、というのがアドバイザリの説明です。
結果として、FreeSWITCHプロセスの権限で、任意のOS命令の実行、設定情報と認証情報の開示、通話の全面的な操作が可能になる、とされています。標準構成ではLuaの実行環境(mod_lua)も読み込まれており、そこが第二の到達点になり得る、とも書かれています。
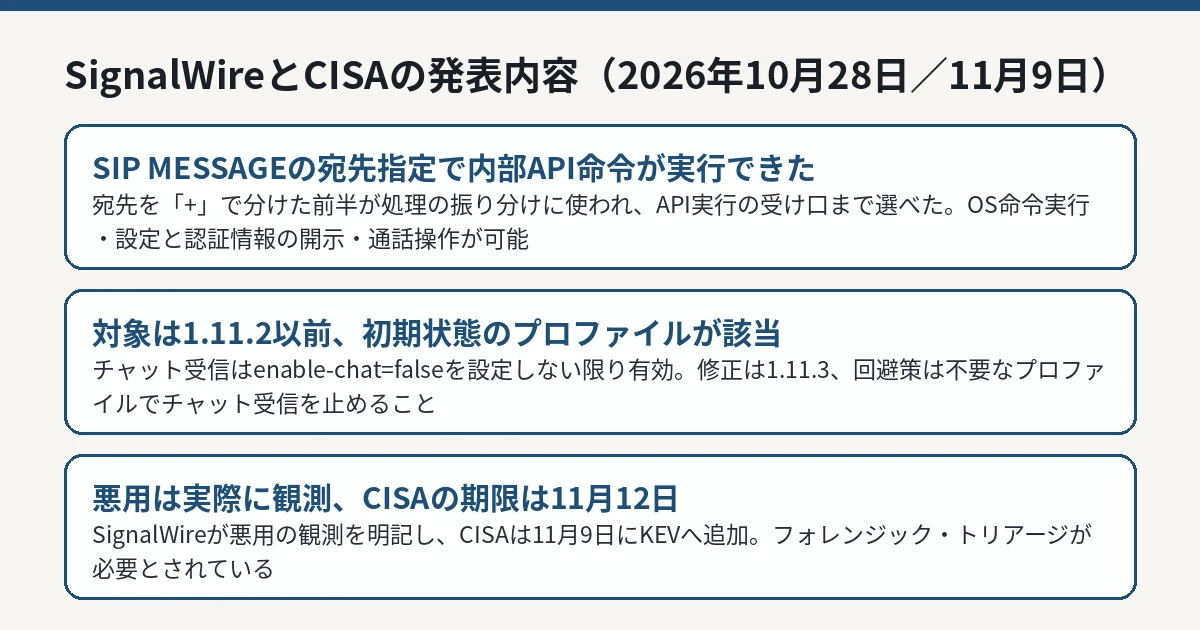
FreeSWITCHのSIP MESSAGE経由の命令実行と修正版1.11.3を整理した図解 IT Post編集部 対象となる構成
対象バージョンは1.11.2以前、修正済みは1.11.3以降です。対象となる構成は「SIP MESSAGEの受信を受け付けるSIPプロファイル」で、これは初期状態の姿です。アドバイザリによると、チャット処理は、プロファイルに「enable-chat=false」が設定されていない限り有効で、標準の構成ファイル(conf/vanilla)では社内向け・外部向けの両プロファイルで有効なままになっています。特別な設定ミスは必要ありません。「普通に導入して、普通に電話を使っている」構成が、そのまま対象です。
項目
内容
脆弱性
CVE-2026-116779(CWE-77/78/749)
深刻度
CVSS 9.8(Critical)
対象
FreeSWITCH 1.11.2以前(SIP MESSAGEを受け付けるプロファイル、初期状態で該当)
修正
1.11.3への更新
回避策
不要なプロファイルで enable-chat=false を設定
実悪用
SignalWireが観測を明記。米CISAが2026年11月9日にKEV追加、期限11月12日
悪用の観測と、KEV入りの意味
通常の脆弱性公表と違うのは、SignalWire自身が「この経路の悪用は実際に観測されている(Exploitation of this path has been observed in the wild)」とアドバイザリに書いている点です。被害の件数や時期、攻撃者の素性は公表されていません。米CISAも2026年11月9日にKEVへ追加し、その説明では「設定情報と認証情報の開示、任意の通話操作、命令実行を許すコード注入」と要約しています。ランサムウェアへの利用は「不明」で、侵害の有無を切り分けるフォレンジック・トリアージが必要とされています。
時系列にも注意が要ります。二次情報(セキュリティ対策Lab)や各社の集計によると、修正版1.11.3自体は2026年8月に提供されていました。ところが、脆弱性として公に説明され、CVEが公開され、KEVに載るまでの流れは10月末から11月にかけてです。「更新通知は来ていたが、ただの版数上げに見えた」という導入先は少なくないはずです。同じ11月9日のKEV追加では、GPUStackの管理者回避も載っています(GPUStackの脆弱性を解説した記事 )。電話基盤は表に出にくい分だけ、棚卸しの網から漏れやすい領域です。
IT Postの見方
IT Postでは、この件の教訓は「チャット機能は、電話システムにとっては脇道ではなく、命令実行口と同じ住所に住んでいた」という点だと考えます。音声の本線ばかり守って、文字メッセージの小道を野放しにする。侵入者は、本線の門が固ければ小道を探す生き物です。そしてもう一つ、修正版が静かに出てから危険度の大看板が立つまでの時間差です。版数だけの更新と、悪用確認済みの更新を、同じ重さで流す仕組み自体が負けている。導入先は「自社が使っている電話基盤の版数と、enable-chatの設定」を、今すぐ台帳で確認すべきだと考えます。
今後どうなりそうか
11月12日の期限(米連邦機関向け)を境に、未更新の電話基盤はスキャンと試行の対象として残ります。FreeSWITCHはコールセンターやホスティング型の電話サービス、通信事業者の基盤にも組み込まれているため、直接導入していなくても、利用中の電話サービスの内側で動いている場合があります。心当たりのある組織は、自社設備の更新に加え、委託先の電話サービスへも対応状況を確認するのが現実的です。