セキュリティ ゼロ知識証明は10〜39倍速くなったら何が変わるのか。マイクロソフトの耐量子zkVM「Magnetar」を整理する 標準的なハッシュ関数に安全性の根拠を置き、RustやGoのプログラムをそのまま証明できる新しいゼロ知識証明システム「Magnetar」。性能数値と想定される使い道を一次資料から整理した
まず初めに
「結果だけ見せて、過程は信じてくれ」。これがこれまでのコンピューターの世界の基本ルールだった。Magnetarが言っているのはその逆で、「過程を見せずに証明を作り、受け取る側は約12ミリ秒で検証できる」というやつだ。標準的なハッシュ関数だけに安全性の根拠を置く耐量子を意識した設計だが、将来の量子攻撃への絶対的な安全を保証するものではない。暗号の世界では「速くて安全」の両立は大抵どちらかを諦めるものだが、Magnetarはどちらも諦めないと言っている。
※個人の感想です
何が起きているのか
Microsoft Researchは2026年10月15日、Srinath Setty氏の研究として、ゼロ知識証明の新しいシステム「Magnetar」を発表しました。ゼロ知識証明とは、プログラムの実行結果とともに「このプログラムが、この入力で、この出力を生成した」ことを示す短い暗号的な証明を生成する技術で、受け取った側は再実行せずミリ秒単位で結果を確認でき、入力の内容自体は明らかにしないという性質も備えています。発表はこの分野に3つの課題があったとします。証明生成が遅いこと、専門知識なしに通常のプログラムで使いにくいこと、安全性の基盤となる暗号が将来も信頼できるかという不安です。
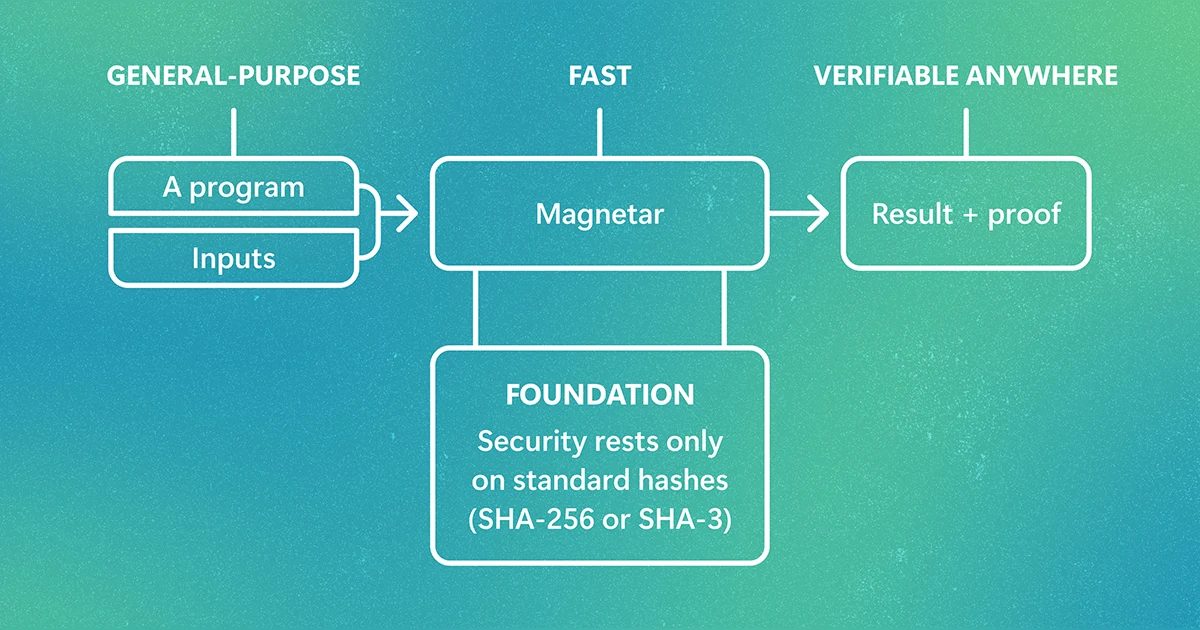
多くの既存システムはプログラムを手作業で暗号回路に書き直す必要がありましたが、Magnetarはオープンな処理装置の仕様「RISC-V」の実行を証明する仕組みにより、RustやGo、Cのプログラムを通常通りコンパイルするだけで証明できます。業務用プログラムやデータ処理手順、イーサリアム仮想マシン(EVM)のインタープリター(プログラムを1行ずつ実行する仕組み)なども、そのまま証明できるとしています。
性能面では、ノートパソコン上で1秒あたり720万〜870万個のプロセッサー命令を証明でき、15種類のベンチマークの平均で既存の最速クラスのzkVMより10〜39倍速く、トークン送金ベンチマークでは別の2システムより300倍以上速いとしています。最適化版では1秒あたり950万〜1,280万サイクルを証明し、高速化率がさらに約1.3倍上がり、証明の検証には約12ミリ秒かかるとしています。ノートパソコンでこの数字が出るというのが、専用のサーバー室を持たない開発者にとっては地味に大きい。
安全性については、多くの高速な既存システムが楕円曲線暗号・格子暗号・新しいハッシュ関数・未証明の仮定に依拠する一方、Magnetarが依拠するのはSHA-256やSHA-3といった標準的なハッシュ関数のみで、信頼された第三者による事前設定も不要です。楕円曲線暗号は将来十分な性能の量子コンピュータで解読される可能性がある技術で、発表はMicrosoftが自社製品を耐量子暗号へ移行させる「Quantum Safe Program」に触れつつ、標準的なハッシュ関数は最も長く研究されてきた基礎技術であり、暗号技術の移行作業そのものを計画から外せる利点があるとしています。
なぜ重要なのか
この発表が重要な理由は、ゼロ知識証明が「専門家だけの特殊な作業」から「通常のプログラミングの延長」に変わる可能性を示した点です。Magnetarの証明の検証自体が、標準的なハッシュ関数と二進体(バイナリーフィールド)の演算というMagnetarが効率的に証明できる処理で構成されるため、どれだけ大きな計算でも小さな部分に分けて証明し組み合わせられ、台帳やブロックチェーンのような長時間動くシステムにも適用できるとされています。
もう一つの重要な点は、発表が示す具体的な利用例です。発表は「結果が正しいか信じてもらうために、これまでは運営者・提供元・取引相手・エージェント(AIが自律的に行動するプログラム)を信頼し、契約や監査やログに頼る必要があった」とした上で、「人の代わりに行動するAIエージェントが、与えられた方針に従って行動したことを示す証明を一緒に提出できる」「規制対象の金融機関が、取引の内容を公開せずに処理が正しく行われたことを証明できる」という2つの用途を挙げ、証明の生成がプログラム実行と同じくらい当たり前の作業になれば、こうした使い方が可能になるとしています。
私たちへの影響
一般の利用者が直接何かの設定や対応を取る必要はありません。Magnetarは研究レベルの技術で、今すぐ利用中のサービスの動作が変わるわけではないためです。一方で、こうした用途が実用化されれば利用するAIサービスや金融サービスの裏側の検証の仕組みが変わっていく可能性があり、標準的なハッシュ関数に依拠する設計は、将来量子コンピュータの実用化が進んだ場合の長期的な安全性という論点にも関わります。
初心者が知っておくべきこと
ゼロ知識証明とは、ある事実が正しいことを、その詳しい内容を明らかにせずに相手に証明できる暗号技術のことです。たとえば「このプログラムをこの入力で動かしたらこの結果になった」という事実だけを、入力の内容を見せずに短い証明で示せ、受け取った側は再実行しなくても証明を確認するだけで正しさを信頼できます。
耐量子暗号とは、将来十分な性能の量子コンピュータが実用化された場合でも解読されにくいよう設計された暗号技術のことです。現在広く使われる暗号技術の一部は理論上、量子コンピュータで解読される可能性があるとされ、Magnetarが標準的なハッシュ関数のみに依拠する設計も、この対応を見据えたものです。
Q. Magnetarは今すぐ使えるサービスなのですか。
A. 発表は技術の仕組みと性能の紹介が中心で、一般利用者向けサービスとしての提供開始日は示されていません。発表の末尾では、ゼロ知識証明を自社の用途で検討したい場合の問い合わせ先が案内されており、現時点では企業・開発者向けの技術として位置づけられています。
Microsoft Researchの公式記事に掲載されたMagnetarの仕組み図。 画像提供:Microsoft Research IT Postの見方——「信じなくていい」が広がる世界は、便利と不気味の両面を持つ
IT Postは、Magnetarが示す「結果を再実行せずに正しさを確認できる」という発想自体には大きな実用上の価値があると考えます。特殊な暗号回路への書き換えが要らず、普段使っている言語のプログラムをそのまま証明できる設計は、専門家だけの道具を一般の開発者が使える道具に近づける前向きな一歩だとIT Postは評価します。
一方で、IT Postでは「AIエージェントが方針への準拠を証明する」という用途には、もう少し慎重な目を向ける必要があると考えます。証明できるのは「与えられた方針に従って動いたこと」であって、「その方針自体が利用者にとって妥当か」までは証明してくれません。企業に都合の良い方針を厳密に守っていることを、技術的に完璧な形で証明できてしまう未来も同時にあり得るからです。
※個人の感想です
今後どうなりそうか
発表では具体的な製品化のスケジュールは示されておらず、ゼロ知識証明を自社の用途で検討したい開発者・企業からの問い合わせを受け付けるとされています。IT Postでは、Magnetarが実際の製品やサービスに組み込まれた事例が公開された時点で、あらためて取り上げます。