今日のITニュース NTTドコモの5G SA障害は19時17分に完全復旧、原因は交換機の輻輳。6日前の障害からの再発で、引き金の説明はまだ無い NTTドコモは2026年11月11日夜、5G SAの音声通話・データ通信・SMSが利用しづらい状況が午後7時17分に完全復旧したと発表。原因は5G SA契約者を収容する交換機の輻輳で、事象の前後を含めサイバー攻撃を示す事象は確認されていない。11月5日の障害から6日での再発であり、暫定対処で4Gへ切り替えた人が戻すべき設定とあわせて整理した
まず初めに
6日前にも同じ場所で転んで、今回は8時間43分かけて起き上がった。原因の名前は前回と同じ「交換機の輻輳」で、復旧の報告は丁寧だが、「なぜまた集中したのか」という肝心の問いの答えは、今回の最終報にも入っていない。混雑しました、直りました、攻撃ではありません——文章としては完璧だが、6日で2回目ともなれば、読者が知りたいのは完璧な文章ではなく引き金のほうである。
※個人の感想です
何が起きたのか
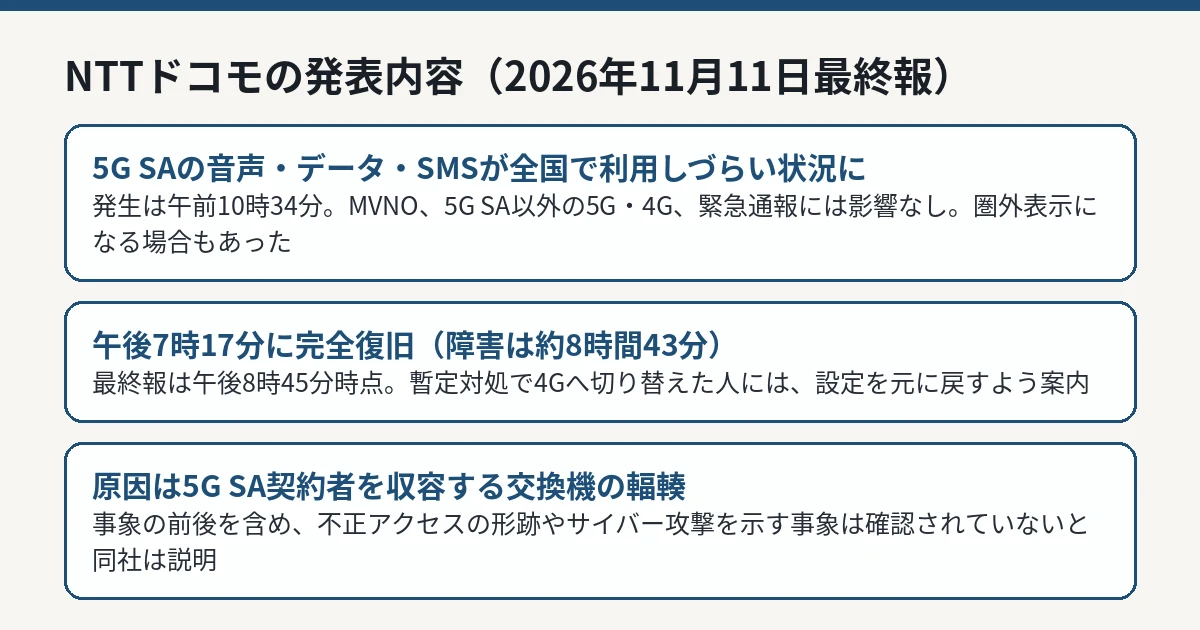
NTTドコモは2026年11月11日午後8時45分時点の告知(最終報)で、同日午前10時34分から続いていた携帯電話サービスの障害が、午後7時17分に完全復旧したと発表しました。対象は5G SA(Standalone)契約者の音声通話・データ通信・SMSで、影響エリアは全国です。端末が圏外表示になる場合があった、とも案内されています。
影響が無かった範囲も明記されています。MVNO(格安SIM事業者)のサービス、5G SA以外の5G・4Gの通信、そして緊急通報には影響がありませんでした。つまり、同じドコモの回線でも、5G SAで接続していた契約者だけが巻き込まれた障害です。
5G SA障害の発生と復旧、原因を整理した図解 IT Post編集部 原因は「交換機の輻輳」、攻撃の形跡はなし
原因について同社は、「5G SAをご契約のお客さまを収容する交換機の輻輳」と説明しました。輻輳とは、処理の集中によって設備が捌ききれなくなる状態を指します。あわせて、「現時点までの調査では、事象発生前後を含め、不正アクセスの形跡やサイバー攻撃を示す事象は確認されておりません」としています。情報漏えいや外部からの攻撃による障害ではない、というのが同社の説明です。
なお、ドコモでは顧客情報の流出を伴う別の事案も公表されていますが、これは本障害とは別の話です(NTTドコモ、最大約30万件の顧客情報が流出(My docomo等への不正アクセス) )。今回の5G SA障害は通信設備側の事象であり、混同しないよう注意してください。
当日の経緯
同社の告知と報道を合わせると、当日の経緯は次のとおりです。
時刻(11月11日)
内容
午前10時34分
障害が発生。5G SAの音声通話・データ通信・SMSが利用しづらい状況に
午後5時15分時点(第8報)
原因は調査中。不正アクセスやサイバー攻撃を示す事象は確認されていないと案内
午後7時17分
完全復旧
午後8時45分時点(最終報)
原因を「交換機の輻輳」と公表。攻撃の形跡なしを改めて明記
発生から復旧までは約8時間43分です。第8報の時点では原因が「調査中」でしたが、最終報で設備側の輻輳と確定しました。発生の直前から復旧までの間、同社は「事象発生前後を含め」攻撃の形跡を確認していない、としています。
5G SA(Standalone)は、5G専用の設備だけで通信を完結させる方式です。4Gの設備に相乗りする方式(NSA)と違い、5G側の設備に問題が起きると、5G SAの契約者だけが切り離される形で影響を受けます。今回、MVNOや4Gに影響が無かったのは、この方式の区切りがそのまま影響範囲の区切りになったためです。
利用者への案内——4Gに切り替えた人は設定を戻す
同社は、サービスを利用できない場合の対処として、携帯電話の再起動、または機内モードのON/OFFを案内しました。障害中は公式の案内や報道を通じて、接続先を4Gへ切り替える暫定的な対処が広く知られていました。最終報では、暫定対処として設定を変更した人に向けて、設定を元に戻すよう案内されています。5G SAの契約者が4G固定のままでは、契約している方式の通信に戻りません。心当たりがある人は、モバイルネットワークの設定で通信方式を確認してください。
11月5日の障害から6日での再発
報道によると、ドコモでは11月5日にも同じ5G SAで全国規模の障害があり、長時間続きました。同社はいったん暫定的な対策を講じたと説明していましたが、6日後に同じ「交換機の輻輳」を原因とする障害が再び起きた形です。今回の最終報は、輻輳が起きた設備の場所までは示していますが、処理が集中した引き金や、前回の対策で何が足りなかったのかには触れていません。
利用者ができる備え
今回の障害で影響を受けたのは5G SAの契約者だけでしたが、どの方式の契約でも、長時間の通信障害は起こり得ます。備えとして現実的なのは、Wi-Fiが使える場所の把握、重要な連絡手段をSMSや音声通話だけに寄せないこと、決済や交通系のアプリにオフラインで使える手段(現金、交通系ICの残高)を残しておくことです。障害の最中に慌てて設定を変える場合は、復旧後に元へ戻すところまでを1つの作業として扱ってください。今回のように、暫定対処の戻し忘れがそのまま「なぜか5Gにつながらない」の原因になります。
IT Postの見方——「原因判明」で止まる報告、次に知りたいのは引き金
IT Postでは、今回の最終報は「いつ直ったか」と「攻撃ではないこと」は明確だが、「なぜ6日で再発したか」への答えにはなっていないと考えます。輻輳は結果の名前であって、引き金の名前ではない。設備に処理が集中したのなら、何の処理が、どの時間帯に、想定の何倍来たのか。そこまで出て初めて、再発防止の話が始まる。11月5日の障害の際にも同じ問いが残ったはずで、2回目でまだ同じ場所に空白があるのは、正直もったいない。利用者側にできる備えは、Wi-Fiや他社回線といった代替手段を持っておくことくらいしかない。だからこそ、キャリア側の説明の密度が、そのまま安心の密度になる。
今後どうなりそうか
今後の確認点は、輻輳の引き金と再発防止策の具体的な公表、そして11月5日の障害との関係の説明です。総務省への報告や、同社からの続報が出れば、本記事を更新します。利用者は、暫定対処で変更した通信方式の設定を元に戻したかを確認し、復旧後も圏外表示が続く場合は再起動や機内モードの切り替えを試してください。