まず初めに
AIエージェント にWebを触らせる前に、まず偽物のWebで殴って鍛える。発想としては真っ当なのに、出てきた絵面はかなり物騒である。本物そっくりのYouTubeを用意し、本物そっくりの証明書までその場で発行して、被験者には「ここは本物のインターネットだ」と信じ込ませる。やっていることは評価環境の構築だが、手口だけ切り取れば立派な中間者攻撃の練習場だ。もちろん、鍵を握っているのはChrome自身で、舞台も鍵も檻の中にある。エージェントが賢くなるほど、試験の側も嘘が上手くならなければ追いつかない。その競争を、Googleは「鏡の世界」という洒落た名前で呼ぶことにしたわけだ。
※個人の感想です
何が発表されたのか——本物に触らせない評価環境
Chrome Securityの公式ブログは2026年11月19日、Chrome AI SecurityのソフトウェアエンジニアであるAaron Selya氏とCharles Qian氏による記事として、Mirror Dimensionを紹介しました。記事の冒頭では、エージェントが人々のWebの使い方にすでに大きな影響を与えていること、Chromeのエージェント型ブラウジング機能であるauto browseを組み込みの保護策とともに設計してきたこと、そしてコーディングやセキュリティのエージェントを使ってChromeをより安全にしてきたことが前提として示されています。
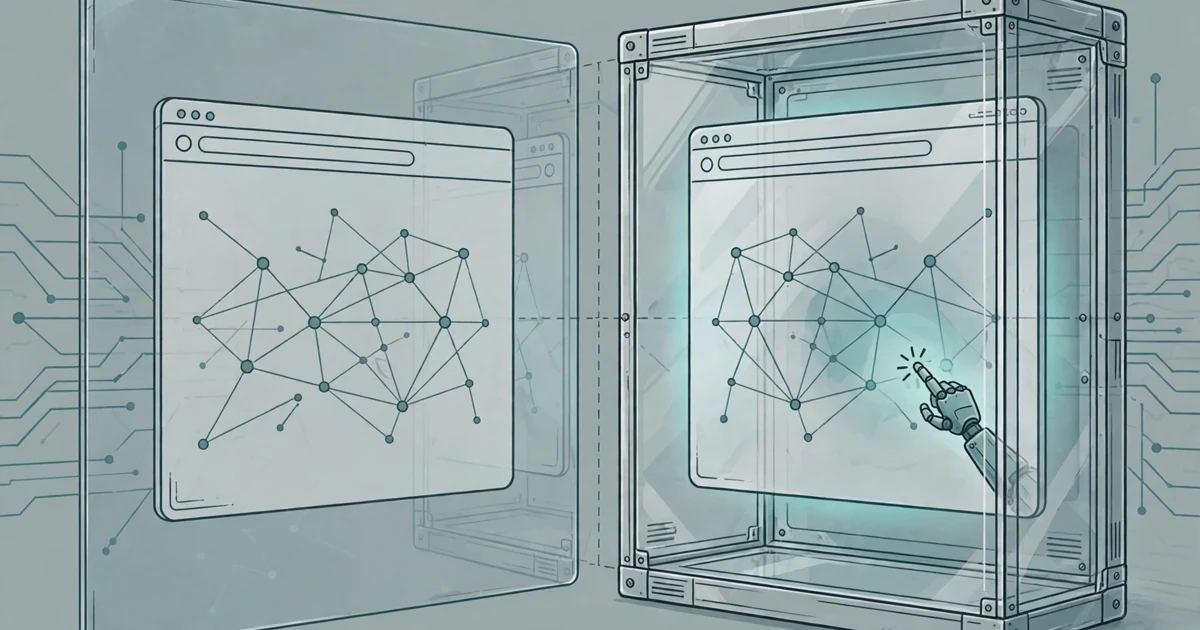
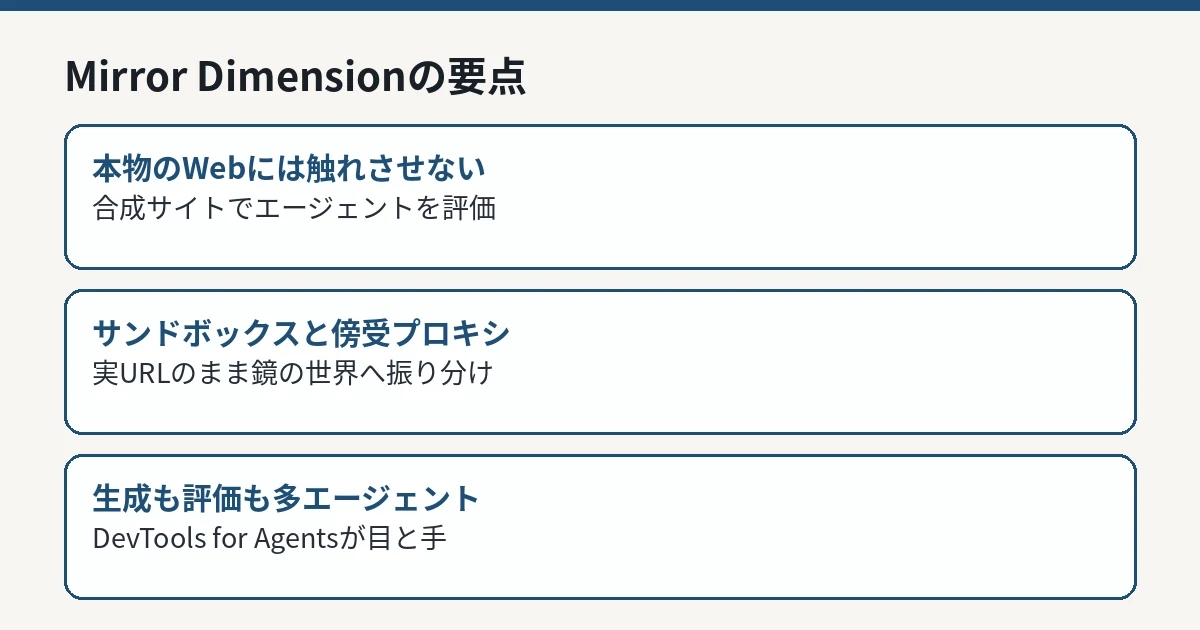
その保護策を検証し、強化するために作られたのがMirror Dimensionです。公式ブログはこれを、エージェントを安全に試すための合成版のWebだと説明しています。日常的な利用者の行動の流れに着想を得た数千の模擬サイトを備えた管理下の試験場で、エンジニアは現実世界のセキュリティリスクを生まずに、現実らしいオンライン環境でauto browseを評価できます。新しい能力が安全で、信頼でき、脅威に耐えることを確かめるための重要な道具だ、という位置付けです。
関連する文脈として、本日昼刊で扱ったGeminiのMac向けcomputer use は、エージェントが実機のアプリやWebを実際に操作する側の話でした。今回のMirror Dimensionは、その裏側で「実機や実サービスに出す前に、どこでどう試すのか」を担う基盤の話です。できることを増やす発表と、壊れ方を先に確かめる発表が同じ時期に出てくること自体が、エージェント競争の現在地を示しています。
Googleの公式発表をもとに、Mirror Dimensionの評価の仕組みを整理した図解 編集部作成 なぜ本物のWebでは評価できないのか
公式ブログは、ブラウザ操作エージェントの開発が抱える根本的な評価の難しさを丁寧に説明しています。エージェントに任せたい作業の多くは、有名なサイトへ移動し、サブページをクリックでたどり、スクロールして情報を探し、入力欄へ文字を打つ、といった操作を含みます。例として挙げられているのは、「自分のYouTubeアカウントへ行って、飛行機に乗る今日のためにMade By Googleポッドキャストの最新回をダウンロードするのを手伝って」という依頼です。利用者は具体的なURLを与えず、モデルが行き先を推論し、www.youtube.comへ移動する計画を組み立てます。
ここから問題が生じます。エージェントの訓練と評価には、数百のサイトにまたがって数千の読み書き操作を継続的に実行する必要があります。しかし、試験中にエージェントを公開Webへ向けることは、Web自体が絶えず変化するため効果的ではなく、自由なアクセスを与えれば危害を及ぼしかねないため無責任でもある、と公式ブログは指摘しています。厳密な評価は、安全で、信頼でき、繰り返し可能でなければならず、ある実行の副作用が次の実行へ残ってはいけません。すべての試験が、きれいで同一の出発点から始まることが求められるわけです。
この課題への答えとして構築されたのが、密閉されたMirror Dimensionです。現実らしく作られた合成サイトを住まわせた隔離サンドボックスと、実在のWebを閲覧する現実感を保つローカルな傍受プロキシを組み合わせた環境だと説明されています。真に密閉され、かつ再現度の高い環境を作るためには、ネットワークの経路制御とサイト生成をめぐる固有の技術課題を解く必要があった、と記事は続けます。
同じURL、違う次元——プロキシと証明書の仕掛け
合成サイトを使う際の大きな課題の一つが、公式ブログの言う「eval awareness」、つまりモデルが試験されていることに気付き、普段とは違う行動を取ってしまう現象への対処です。そのため、合成サイトのすべてを単一のドメインの下に置く方式では不十分でした。その方式では、YouTubeのURLは「https://fake-sandbox-sites.web.app/evals/www.youtube.com」のような、いかにも偽物らしい住所になってしまいます。
公式ブログが採用したのは、エージェントに不審なサンドボックスの住所を強制しない方法です。エージェントは野外でそうするのと同じように、https://www.youtube.com のような本物のURLへ移動できます。その裏側では、エージェントは隔離されたgVisorサンドボックスの中でヘッドレスのChromeブラウザを使い、ページを読み込みます。接続は外部のDNSや公開インターネットへ届く代わりに、サンドボックスに捕捉され、生成されたサイトを提供するローカルなプロキシへ送られます。
ただし、この傍受は、Chromeが利用者を守るためにまさに遮断するよう設計された中間者攻撃そのものの形をしています。プロキシの身元を暗号の面でブラウザへ証明する手段がなければ、傍受されたリクエストはすべて致命的なTLSエラーの引き金になります。接続を暗号化されていないHTTPへ格下げする手も、Chromeに別の「安全ではない」という警告を出させるため、選択肢にはなりません。
そこでプロキシは、TLSのリーフ証明書をその場で動的に発行します。その証明書は、サンドボックス内のChromeへあらかじめインストールされた独自のルート認証局へ連なるものです。公式ブログは、実際の利用者の端末では、外部のネットワーク攻撃者がすでに特権的な管理者アクセスを持たなければ独自のルート認証局をインストールできない一方で、gVisorサンドボックスを完全に管理できる自分たちであれば、起動時にこの信頼の起点を安全に設定でき、Chromeが合成サイトを通常どおり検証できる、と説明しています。檻の中だからこそ許される証明書の偽造であり、檻の外では成立しない、という線引きが明示されている点は重要です。
サイトもエージェントが作る——多エージェントの生成ハーネス
封じ込めの境界と傍受プロキシが整った後の課題は、鏡の世界の中身をどう埋めるかでした。エージェントは複数手順にわたる高度な作業の流れをこなすため、サイトが静的だったり作りかけだったりすれば、その微妙な手掛かりから試験環境の中にいることに気付いてしまうことが多い、と公式ブログは述べています。そのため、対話的で状態を持つ数百のWebページを、拡張可能な形で用意し、維持する方法が必要でした。対象は、地元のサービスを探すマーケットプレイスや電子商取引の決済から、ソーシャルメディアのフィードやレシピサイトまで多岐にわたります。
これらのサイトを手作業で作って維持する代わりに、Googleは自律的な多エージェントのサイト開発ハーネスを開発しました。人間が担うのは、試したい利用者の行動の流れを大まかに定義することまでです。専門化されたサブエージェントのチームが、サンドボックスの内側で直接、サイトを設計し、構築し、点検し、批評します。役割は次の3つに分かれています。
役割
公式ブログが示す担当
調査エージェント
利用者の依頼内容をもとにサイトの仕様を作る。例えば電子商取引であれば、商品カタログの絞り込み、カートの保持、クーポンコードの検証、複数手順の決済の流れといった要件を列挙する。指定がなければ全体の構成や重要な利用場面、Nano Bananaによる基本的なUI素材のモックまで補う
構築エージェント
仕様を動くコードへ翻訳する。HTML、CSS、JavaScriptを書き、反応するレイアウトや、複雑な移動に必要な複数ページの遷移を作る
批評エージェント群
生成されたアプリを本番のWebの基準と照らして評価する。ARIAの役割やラベルといったアクセシビリティツリーの意味が期待どおり働くか、フォームの検証が境界のケースを捉えるか、コンソール記録にJavaScriptのエラーがないか、要素の境界や画面サイズごとのレイアウトが正しく描かれるかを確かめる
この仕組みを可能にしているのが、Chrome DevTools for Agentsです。公式ブログによれば、Chrome DevToolsのMCPサーバーがサブエージェントの目と手の役割を果たします。ソースコードを文字列として分析するのではなく、描画されたページのスクリーンショットを視覚的に点検し、ページ要素への実際のクリックやキー入力を実行し、生成されたサイトの中を移動し、実際の利用者の行動を実行しながらアプリの振る舞いをその場で観察できます。批評エージェントが問題を報告し、構築側が直し、批評側が再び確かめる往復の中で、修正が新たな問題を生む場面もあり、そこに批評の輪を重ねる価値がある、と記事は紹介しています。完成の速さよりも再現度を優先する設計だという説明です。
海外の技術系メディアNeoTeoも同日にこの仕組みを取り上げ、ヘッドレスChromeがgVisorサンドボックスの中で動き、ローカルなプロキシが公開インターネットではなく生成されたサイトへリクエストを振り分ける構成や、調査・構築・批評の分担、後述する攻撃テストの多様さを伝えています。一次資料の記述と大きな食い違いは見られません。
敵対的なWebを再現する——動的なレッドチーミング
日常的な複雑な作業を評価することに加えて、鏡の世界のすべての層を自前で持つことは、本来の安全の目的にも直結します。防御策が止めなければならない最も重要な脅威の一つが、間接プロンプトインジェクションです。攻撃者が信頼できないWebコンテンツの中へ隠れた指示を埋め込み、エージェントを操って許可されていない行動を取らせる手口を指します。
公式ブログは、この攻撃の入り口がWeb上では独特なほど広いと指摘しています。ブラウザエージェントは、描画された視覚的なレイアウト、背後のDOM要素、WebMCPのような構造化された道具のやり取りを含む、豊かなマルチモーダルな界面を知覚します。悪意ある中身は、そのどの層にも、多手順の作業のどの段階にも隠せます。
その多様な侵入経路への耐性を試すには、悪意ある中身を合成し、どの表面へも、どの時点でも差し込める評価環境が必要です。サンドボックスのWebサーバーを完全に管理できるため、画像や文章としてのプロンプトインジェクションの差し込み、悪意あるARIAラベルの追加、WebMCPの道具の応答のその場での書き換えまで、Webの文脈全体にわたって中身をプログラムで操作できます。密閉されたサンドボックスは、複数ターンにわたる軌跡に対する多方向の敵対的ストレステストの実験場になった、というのが公式ブログの説明です。
隠し方の工夫も具体的です。当初、悪意ある中身を動的に差し込む仕組みは、エージェントから見えるURLパラメータに頼っていました。しかし、フロンティアモデルはそれを見抜くにはあまりに鋭く、あるサイトでは通常結び付かない異常なクエリパラメータに気付いただけで、エージェントが評価に気付いてしまう事例が多くありました。そこで、サンドボックスはカスタムのHTTPリクエストヘッダー、例えばX-Sandbox-Injection-Keyのようなヘッダー経由で中身の識別子を渡し、攻撃を含む版のページを提供するよう設定されました。サンドボックスのWebサーバーがこれらのヘッダーを傍受して取り除き、差し込み済みの版を提供するため、ページの見えるURLは完全に手付かずのまま残ります。エージェントから見れば、通常のサイトが、通常どおりのURLの形で表示されているだけです。
効果の数字も示されています。セキュリティエンジニアが現実的な攻撃を手作業で作って試せるのは1日に数十件程度ですが、自動化されたレッドチーミングのパイプラインは、エンジニアの最良のアイデアを多様なサイトにわたって試して磨き上げ、セキュリティエンジニア1人あたり1日に1,000件を超えるテスト候補を着実に生み出しています。これは1人のエンジニアが手作業でできる量の30倍を超え、手作業の1か月分を超える量を毎日こなす計算です。その分、専門家は新しい攻撃手法の発見に集中でき、繰り返しの磨き上げと評価はパイプラインが担う、という分担が示されています。なお、公式ブログはこの環境でのテストの成功率や防御の突破率といった成績そのものは公表していません。数字として出ているのは、攻撃候補を作る速度の側だけです。
IT Postの見方
IT Postでは、Mirror Dimensionの本質は「賢いエージェントを作る技術」ではなく、「賢くなったエージェントを信用する前に、嘘の世界で徹底的に裏切ってみる技術」だと考えます。評価に気付かれないようURLを本物に保ち、証明書まで用意し、攻撃の痕跡はヘッダーへ隠す。ここまでしないと今のフロンティアモデルは素直に試験を受けてくれない、という事実そのものが、エージェントの知覚がすでに試験の設計を変える段階に入った証拠である。
一方で、公開されたのは仕組みと生産速度であって、防御の成績ではない。1日に1,000件超の攻撃候補を作れることと、その攻撃にどれだけ耐えたかは別の話だ。鏡の世界で鍛えたという言葉が免罪符として流通し始めたら、それはそれで危うい。次の開示で問われるのは、ハーネスの賢さではなく、突破された件数と、その直し方の方である。
今後どうなりそうか
公式ブログは今後の見通しとして、ブラウザ操作の能力を持つエージェントが、より長く複雑な多手順の作業を担うようになるにつれ、Mirror Dimensionのような完全に合成されたインターネットを備えた密閉サンドボックスが、エージェントの安全とアラインメント研究の標準になるとの見方を示しています。訓練の範囲外の新しい場面で、より長い作業を実行し、判断を下す様子を観察できる場所を与えることが、安全で整合したエージェントを作るうえで根本的に必要だ、という理屈です。
適用範囲の拡大も示唆されています。今回の記事は、厳密に境界付けられたWebの基本操作と道具呼び出しの範囲で動くブラウザ操作エージェントに焦点を当てていますが、背後にあるサンドボックスの構成は、より広い道具立てを持つ汎用のコーディングエージェントの評価へも広げられるとGoogleは考えています。今後の注力点としては、敵対的なプロンプトインジェクションに対するChromeの組み込み防御の評価と強化、評価への気付きを最小化するためのサンドボックスの現実感の向上、エージェントの能力が豊かになるのに合わせた社内のセキュリティテスト基盤の拡張が挙げられています。
外部への公開や、他社・研究機関が同じ環境を使えるようになるかどうかは、今回の公式ブログでは示されていません。確認すべきは、防御の成績にあたる数字が今後どこまで開示されるのか、この種の合成Web評価がChrome以外のエージェントでも標準的な手法として広がるのか、そして利用者側から見て、auto browseのような機能の安全説明が「鏡の世界で試した」という定性的な言葉から、再現可能な検証結果へ進むのかどうかです。新しい公式情報が確認できれば、本記事を更新します。