AI・生成AI Claude Code 2.1.325、zstd復号のセキュリティ修正。「サンドボックスだから無確認」は既定で終了 Anthropicは2026年11月13日、Claude Code 2.1.325を公開した。zstd圧縮された応答の復号に関するセキュリティ問題の修正に加え、サンドボックス内のBashコマンドが既定で通常の許可フローを通るよう変更された。CVEの付番や影響を受ける版の範囲はリリースノートに示されていない。サブエージェントのモデル扱いやセッション復旧の修正も含む更新内容を、公式リリースノートで整理する
まず初めに
エージェントに道具を持たせる時代、怖いのはエージェントの賢さではなく、確認画面が出ないことのほうだ。今回の更新は派手な新機能ではなく、その確認画面を取り戻す方向の変更が中心にある。サンドボックスに入っているから大丈夫、という理屈で許可を省略してきた運用は、この版から既定では通用しない。地味だが、道具を持たせる側の作法としては正しい地味さだ。
※個人の感想です
セキュリティ修正――zstd復号と、その範囲
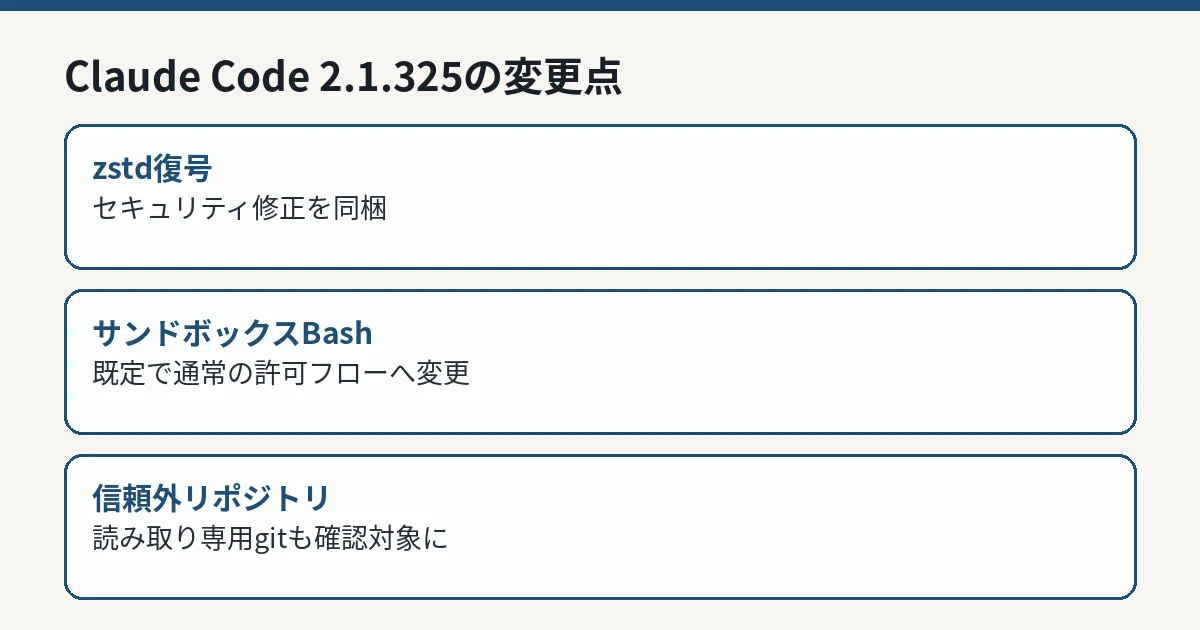
Claude Code 2.1.325の公式リリースノート(GitHubのanthropics/claude-code)には、「Fixed a security issue in how zstd-compressed responses are decoded(zstd圧縮された応答の復号方法に関するセキュリティ問題を修正)」と記載されています。zstdはデータ圧縮の形式の一つで、応答データの圧縮と展開に使われます。
ノートはこの問題について、CVE番号を示しておらず、影響を受ける過去の版の範囲や、悪用の経路、影響の内容も説明していません。したがって現時点で公表情報から言えるのは、復号処理にセキュリティ上の問題があり、本版で修正されたという事実までです。具体的な脆弱性の内容を推測で補うことはしません。利用者側の対応は、本版以降へ更新することです。
Claude Code 2.1.325の変更点を整理した図解 IT Post編集部 既定の変更――サンドボックスでも許可を聞く
利用者が体感しやすい変更は、許可の扱いです。リリースノートによれば、サンドボックス化されたBashコマンドは、既定で通常の許可フローに従うようになりました。サンドボックスが有効であること自体を理由に、確認を省略する従来の扱いは既定ではなくなります。
確認なしの実行を続けたい場合の設定も明示されています。通常の設定では sandbox.autoAllowBashIfSandboxed: true を設定します。管理設定(managed settings)でサンドボックスを有効にしている環境では、同じ設定を最も優先順位の高い管理側の情報源に置く必要があるとノートは案内しています。下位の設定ファイルにだけ書いても、意図した動作にならない場合があるということです。
関連する変更として、信頼していないリポジトリでは読み取り専用のgitコマンドも先に確認するようになりました。確認なしで実行したい場合は、設定の additionalDirectories ではなく --add-dir で対象を指定するよう案内されています。また、スケジュールされたタスクや /loop が、allowed-tools やフックを宣言するスキルを実行する前にも確認が入るようになり、無人で実行したい場合は permissions.allow に Skill(name) を加える形が示されています。
セッションとサブエージェントの修正
本版には、長時間の作業で効く修正も並んでいます。クリーンでない終了の後にセッションを再開すると、直近のやり取りが欠けることがあった問題が修正されました。サードパーティのゲートウェイやFoundry経由のセッションで、圧縮(コンパクション)が働かずに文脈長のエラーで止まり続けていた問題も修正対象です。
サブエージェントについては、独自のモデルを持つサブエージェントが、opusplan や haiku の設定時に計画モード用のモデルへ移されていた問題と、別モデルを使うサブエージェントがファイル読み取りやMCPの結果の大きさをメインセッションのモデルで見積もっていた問題が修正されました。
許可まわりでは、Bashの許可チェックの隙間として、一部の複合コマンドが確認なしに実行され得たケースや、許可ルールが名前と異なるプログラムを実行し得たケースも修正されたとノートにあります。サンドボックスについても、追加したディレクトリ内の.claude 配下の設定やスキルなどへの書き込みを拒否する変更や、作業ツリーの設定とフック、共有gitフォルダの保護に関する修正が含まれます。
そのほか、プラグインの扱いでは、リモートマーケットプレイスのプラグインが宣言する設定の数え方の変更と、pluginDigests の非推奨化(無視される)も告知されています。マーケットプレイスの追加確認やプラグインの推奨・インストール時の警告は、プラグインが利用者のコンピュータ上でコードを実行でき、ファイルやシェルへアクセスできることを明示する文面に改善されました。Code Modeのセッションを再開した際、Claudeが勝手に作業を始めず、次の指示を待つようになった修正も含まれます。バックグラウンドのMCPタスクからの質問は、利用者が下書きを入力している間は割り込まず、送信するか下書きを消すまで待つようになったともノートにあります。
Claude Codeの設定ファイルに秘密情報が残る問題については、設定ファイルから秘密情報が見つかった調査を扱った記事 でも整理しています。今回の許可フローの変更と合わせ、エージェントの権限の持ち方を見直す材料がそろいつつあります。
IT Postの見方
IT Postでは、本版の意味は「サンドボックスは許可の代わりにならない」という線引きを、既定値で示した点にあると考えます。隔離は被害の範囲を狭める仕組みであって、実行してよいかどうかの判断ではありません。その2つを混ぜた運用は便利でしたが、混ぜた分だけ事故の形も分かりにくくなっていました。
zstdの修正については、情報が1行しかない以上、騒ぎ立てる材料も、軽く見る材料もありません。分からないことは分からないままにして、更新だけは淡々と済ませる。それが、この手のリリースノートへの正しい付き合い方です。
今後どうなりそうか
今後の確認点は、第一にzstdの問題についてCVEの付番や詳細な勧告が後から出るか、第二に許可フローの既定変更が運用現場の自動化にどう影響するか、第三に管理設定での autoAllowBashIfSandboxed の置き場所をめぐる案内が追加されるかです。
新しい公式情報が確認できれば、続報として整理します。